



MTProxy-серверы Telegram совершили DDoS-атаки на иранского провайдера

MTProxy-серверы Telegram совершили DDoS-атаки на иранского провайдера

MTProxy-серверы Telegram совершили DDoS-атаки на иранского провайдера

Иранский облачный провайдер подвергся серии DDoS-атак, которые осуществлялись через серверы MTProxy. Эти серверы мессенджер Telegram использует для обхода блокировки, установленной властями разных стран.

Как и у нас в стране, в Иране гражданам ограничивают общение через Telegram. Тем не менее пользователи могут задействовать серверы MTProxy, направив свои коммуникации через них.

Основная «фишка» таких средств обхода блокировки заключается в шифровании, позволяющем придать трафику рандомный вид. Эта реализация существенно усложняет установленные властями ограничения.

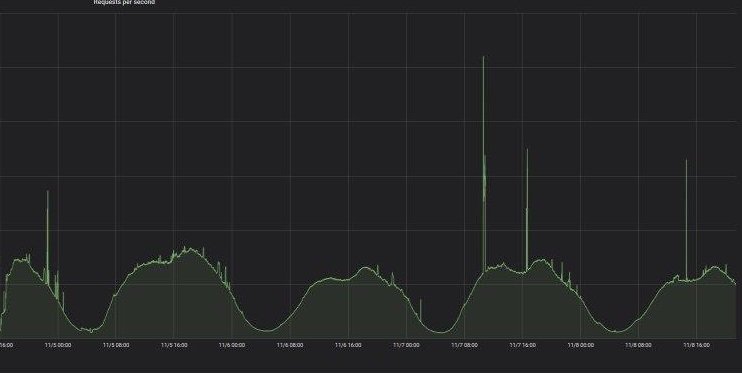
Атаки на Arvan Cloud начались утром 6 ноября и продолжались до конца недели. В пике сотрудники провайдера фиксировали 5 тысяч запросов в секунду.

В блоге атакованной компании сказано, что сотрудникам удалось установить источник атак. Оказалось, что за этой кибероперацией стояли популярные в Иране MTProxy-серверы, которые можно легко и бесплатно использовать.

Атаковать любой сайт с помощью этих серверов тоже довольно легко — достаточно просто поменять адрес одного прокси-сервера на IP-адрес атакованной машины. В результате Telegram отправляет запросы на целевую систему.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru