



Количество внедрений IdM-решений в России удвоилось за 5 лет

Количество внедрений IdM-решений в России удвоилось за 5 лет

Количество внедрений IdM-решений в России удвоилось за 5 лет

В ИТ-компании «Инфосистемы Джет» проанализировали российский рынок IdM-решений за период с 2014 по 2018 годы. По результатам исследования, за последние 5 лет количество внедрений систем управления доступом в российских организациях выросло в 2 раза — с 49 до 99 проектов.

Решения Identity Management (IdM) предназначены для централизации и автоматизации управления учетными записями пользователей и правами доступа к информационным системам предприятия, а также повышения уровня контроля над использованием ИТ-инфраструктуры. Интеграция таких решений с корпоративной системой кадрового учета позволяет автоматизировать бизнес-процессы управления доступом при трудоустройстве работников, их переводе на другую должность, на время отпуска, а также в случае увольнения.

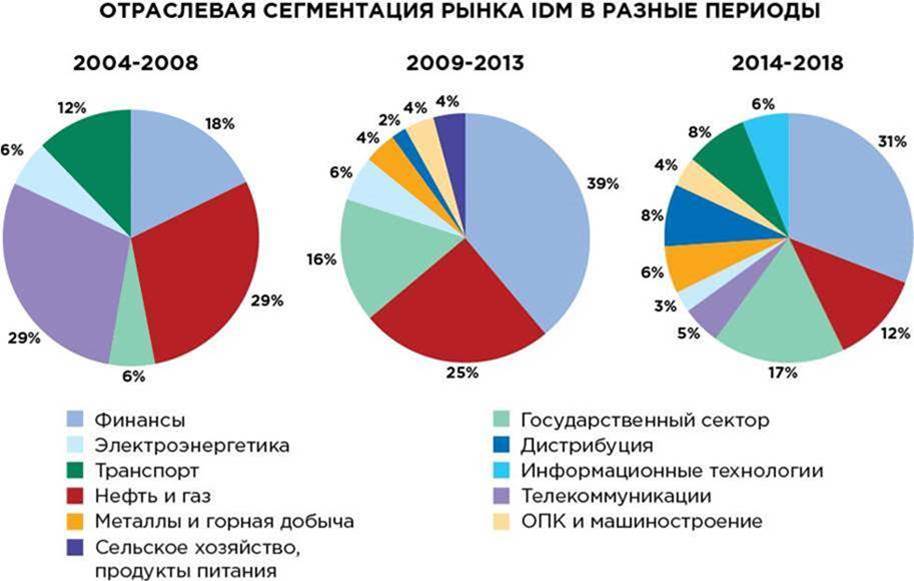
Отраслевая востребованность IdM-решений коррелирует с востребованностью ИБ-решений в целом. Согласно результатам исследования компании «Инфосистемы Джет», системы управления доступом наиболее востребованы в финансовых организациях (31% всех внедрений). При этом в отрасли наблюдается небольшой спад интереса к IdM-решениям: за последние 5 лет количество проектов снизилось на 8%. Это обусловлено тем, что большая часть финансовых организаций уже внедрила подобные продукты.

Второе место по числу внедрений занимают предприятия государственного сектора (17%). В отличие от финансовых компаний, повышение их интереса к IdM-проектам объясняется государственной политикой импортозамещения и в целом нарастающей тенденцией к информатизации госпредприятий.

Замыкают тройку лидеров нефтегазовые компании. За рассматриваемый период количество проектов в этой отрасли сократилось более чем в 2 раза. Такая динамика связана прежде всего с высоким количеством ранее реализованных внедрений: в период 2004-2008 компании этого сектора активно внедряли системы управления доступом, и их доля в общем числе проектов составляла существенные 29%. Сейчас наметилась тенденция к миграции с одного продукта на другой, но первоначальные внедрения до сих пор преобладают.

«Рост внедрений систем управления доступом обусловлен новым уровнем развития IdM-продуктов, и в ближайшие 3 года такая динамика будет сохраняться. Это связано, с одной стороны, с появлением спроса на IdM-решения в новых секторах, с другой – с повышением спроса на облачные IdM-решения. Сегодня подобные проекты составляют примерно 2% от общего числа всех внедрений, но мы ожидаем рост в этом сегменте рынка. Также не стоит забывать о курсе на импортозамещение, которого придерживаются госкомпании. За последние годы отечественные разработчики существенно продвинулись на пути создания IdM, в результате чего сегодня они сравнялись с зарубежными по количеству внедрений», — прокомментировал Ярослав Жиронкин, начальник отдела IdM-решений Центра прикладных систем безопасности компании «Инфосистемы Джет».

При проведении исследования специалисты «Инфосистемы Джет» анализировали информацию, предоставленную вендорами и дистрибьюторами, открытые данные о проектах по внедрению IdM-систем, собственную статистику и экспертные данные архитекторов интегратора. В рамках исследования также был составлен рейтинг вендоров по количеству реализованных проектов, рассмотрены вопросы миграции с решения одного вендора на решение другого и проанализирована востребованность IdM-систем, в зависимости от численности компаний.

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru