



Специально созданный ZIP-архив успешно обходит защитные email-шлюзы

Специально созданный ZIP-архив успешно обходит защитные email-шлюзы

Специально созданный ZIP-архив успешно обходит защитные email-шлюзы

Киберпреступники изобрели новую технику распространения вредоносных программ, которая позволяет обойти защитные шлюзы электронной почты и другие похожие меры безопасности. Для успешной атаки злоумышленникам потребуется всего лишь специально созданный ZIP-файл.

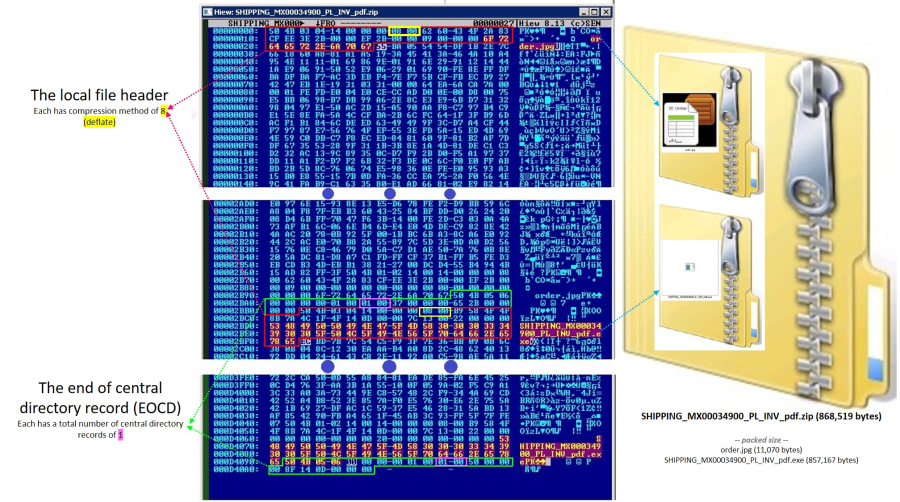
Структура ZIP-архива состоит из сжатых данных, информации о сжатых файлах, а в конце архива располагается специальная секция — каталог «End of Central Directory» (EOCD). Именно эта секция определяет структуры архива.

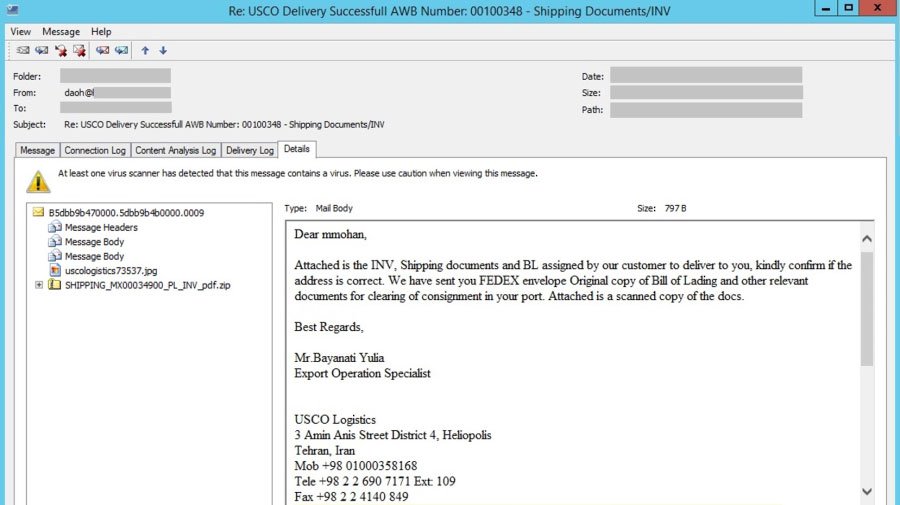
Специалисты компании TrustWave обнаружили спамерскую кампанию, в которой письма маскировались под информацию о перевозках от компании USCO Logistics.

К письмам спамеры прикрепляют ZIP-архив с именем SHIPPING_MX00034900_PL_INV_pdf.zip. Этот файл привлёк внимание исследователей, поскольку его размер был больше разархивированного содержимого.

«Вложение ‘SHIPPING_MX00034900_PL_INV_pdf.zip’ вызвало наши подозрения. Размер самого ZIP-файла оказался больше размера разархивированного содержимого. Обычно все наоборот», — гласит отчёт Trustwave.

Изучив архив, эксперты пришли к выводу, что злоумышленники специально создали его таким образом, чтобы он содержал две структуры, у каждой из которых собственная EOCD-запись.

В первой структуре находился файл-приманка order.jpg, во второй — исполняемый файл SHIPPING_MX00034900_PL_INV_pdf.exe, оказавшийся на деле вредоносом NanoCore RAT.

Операторы спамерской кампании специально создали такой архив для обхода защитных шлюзов email, которые в ходе рассылок анализировали лишь безобидную приманку.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru