



Пользователи WhatsApp смогут выбрать, кто будет добавлять их в группы

Пользователи WhatsApp смогут выбрать, кто будет добавлять их в группы

Пользователи WhatsApp смогут выбрать, кто будет добавлять их в группы

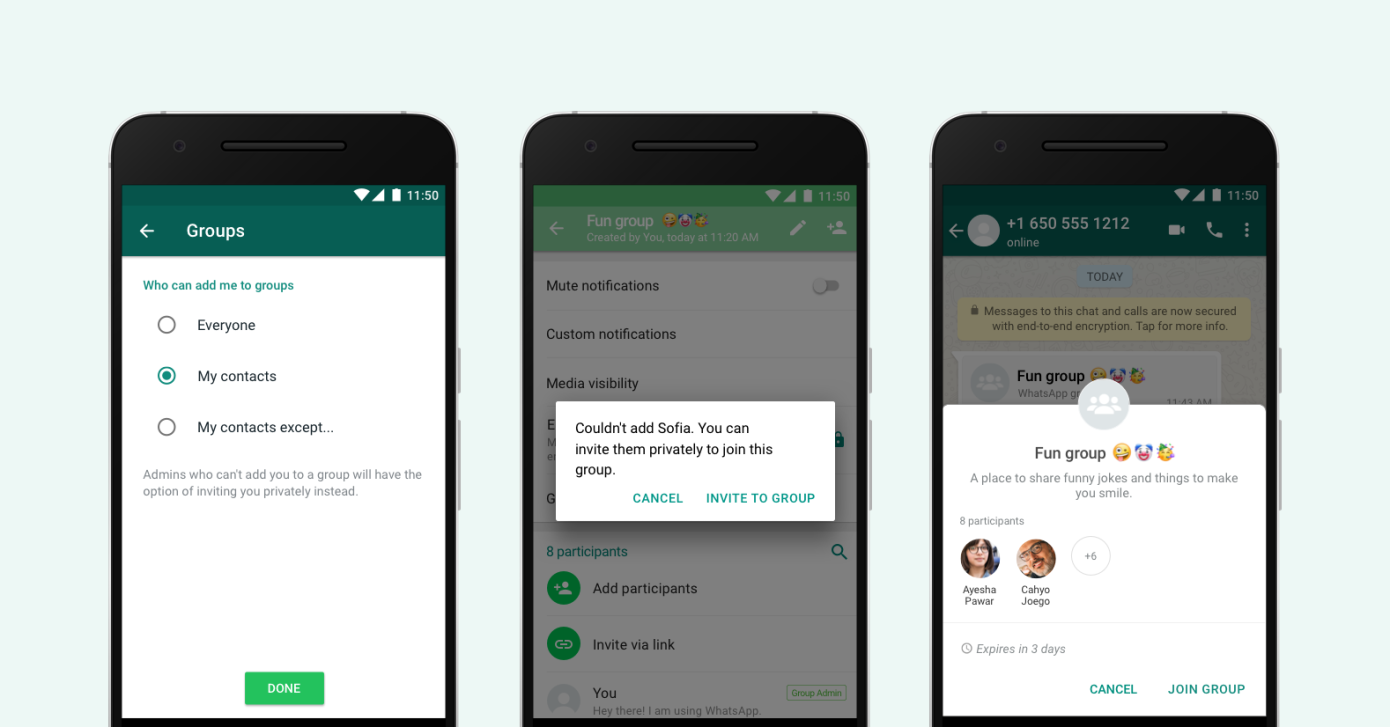
Группы в WhatsApp часто выступают объектом критики, поскольку с их помощью злоумышленники распространяют спам и дезинформацию. В ответ на это разработчики решили упростить пользователям контроль над тем, как и когда их добавляют в группы WhatsApp.

По словам отвечающих за разработку мессенджера людей, скоро будет выпущено глобальное обновление, которое позволит людям заблокировать возможность отдельных или всех пользователей добавлять их в группы.

Настроить новые правила можно будет в соответствующем разделе «Конфиденциальность» учетной записи WhatsApp. Пользователи смогут определить, у кого будет возможность добавлять их в группы.

Обратите внимание, что по умолчанию запрет на добавление в группы не будет включён. Вам все равно придётся проследовать в настройки приложения и вручную активировать соответствующую функцию.

Что-то прохожее в WhatsApp реализовали в апреле, однако теперь правила стали гораздо гибче — вы можете выбрать конкретные контакты, которые будут добавлять вас в группы, запретив при этом аналогичные возможности всем остальным.

Напомним, что группы WhatsApp использовались для манипуляции мнением граждан Индии относительно политической ситуации в стране.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru