



Баг актуальной версии Firefox позволяет заблокировать браузер

Баг актуальной версии Firefox позволяет заблокировать браузер

Баг актуальной версии Firefox позволяет заблокировать браузер

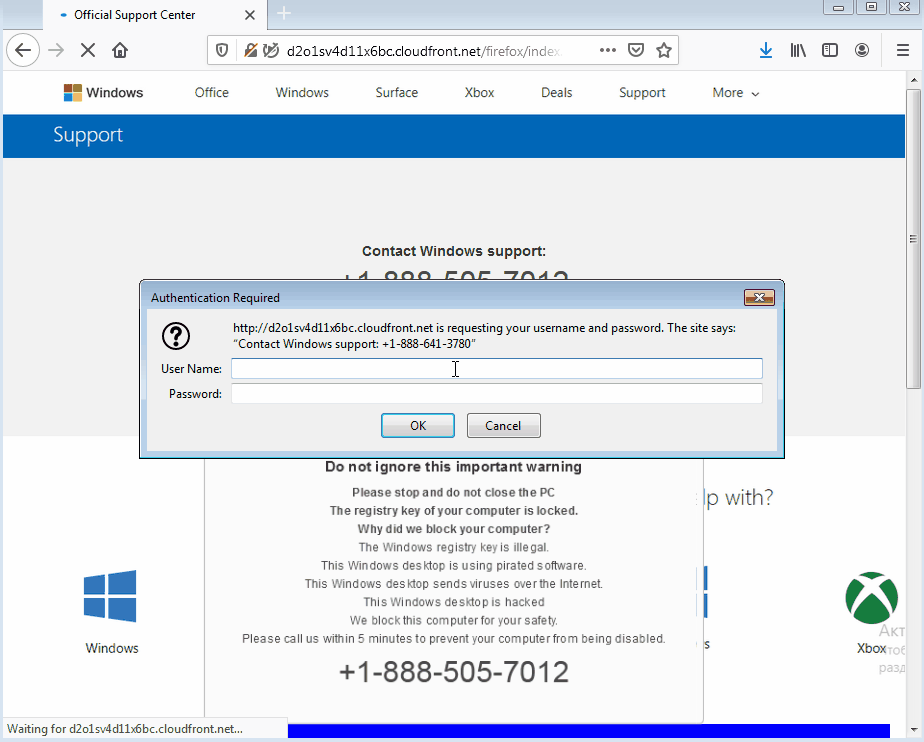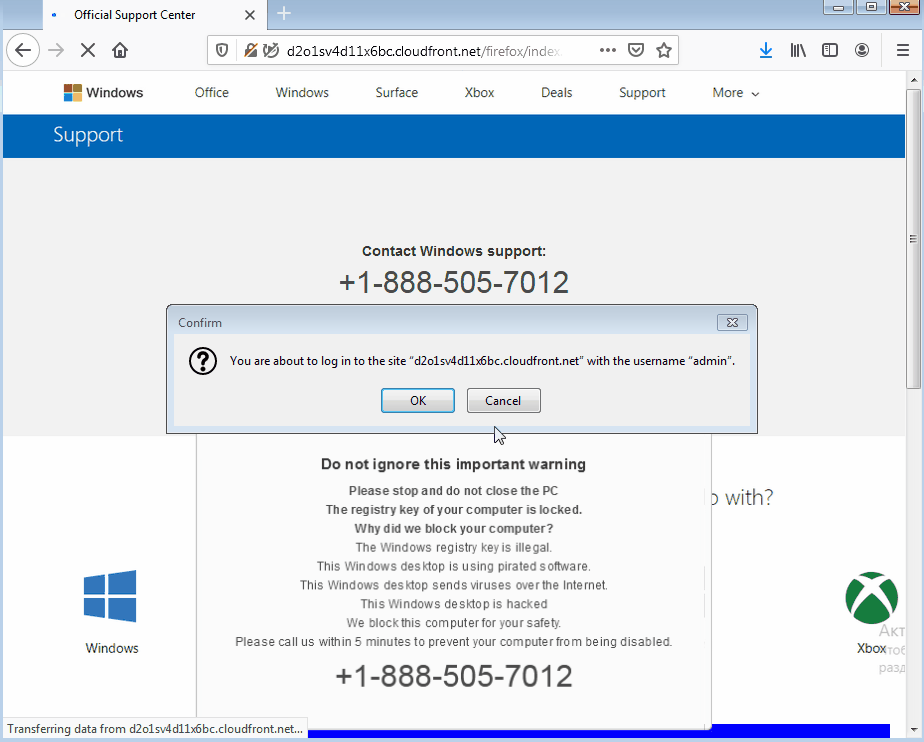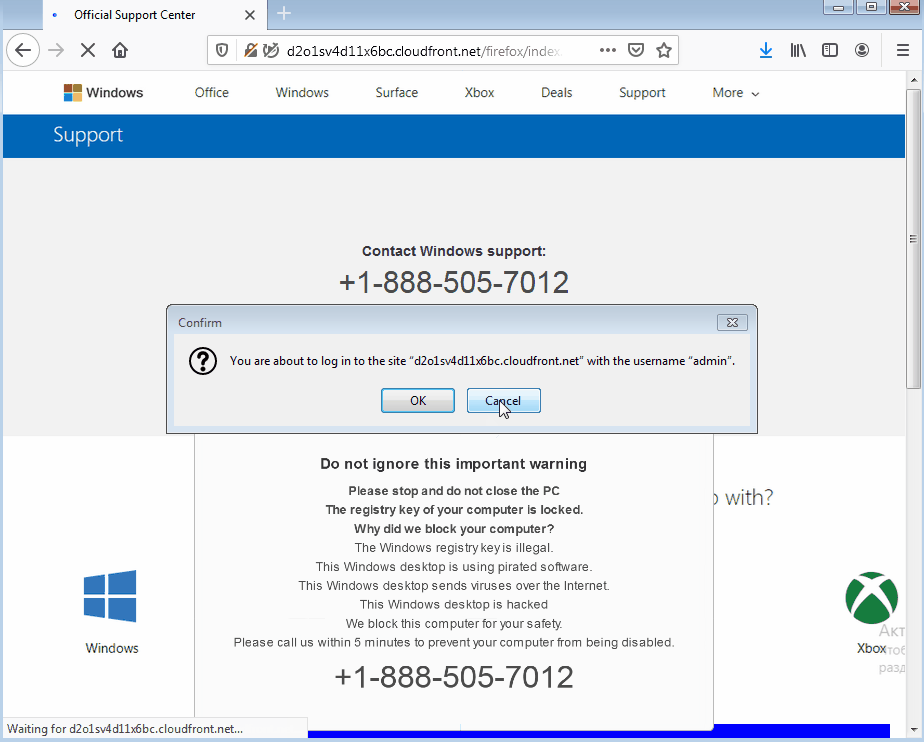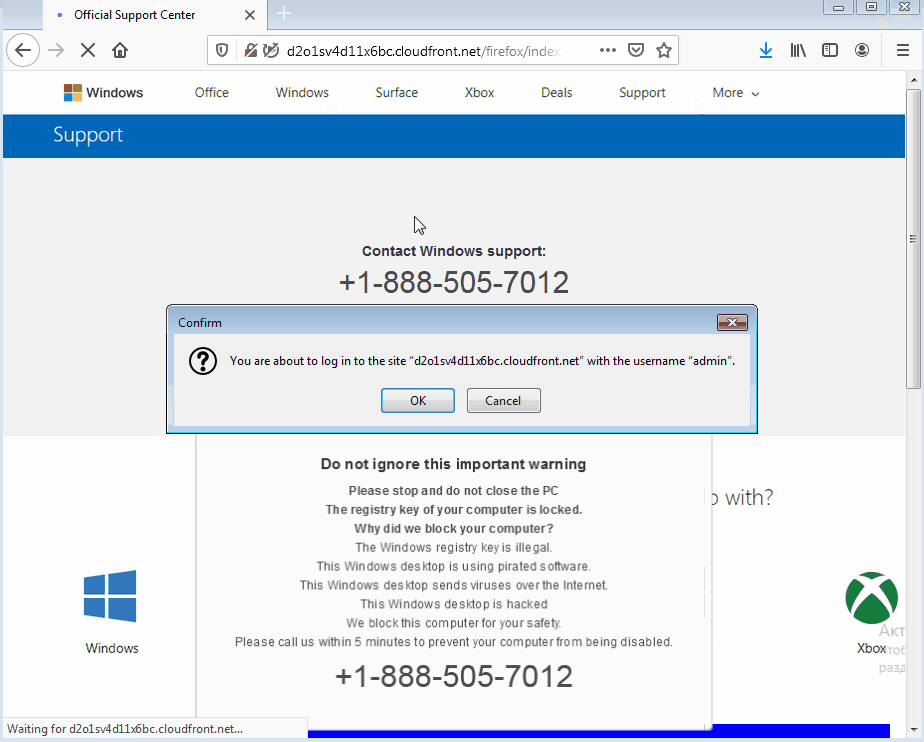
Злоумышленники активно эксплуатируют баг в актуальной версии Firefox. Ошибка позволяет заблокировать работу браузера с помощью вывода мошеннических уведомлений.

Внезапно возникающие окна сообщают пользователю, что на его компьютере установлена пиратская версия Windows.

Жертве достаточно просто посетить злонамеренный сайт, уведомления будут появляться безо всякого взаимодействия с пользователем.

«Пожалуйста, остановитесь и не выключайте компьютер... Ключ реестра вашего компьютера заблокирован. Почему мы заблокировали вашу систему? Потому что используется нелегальный ключ реестра Windows. Вы работаете на пиратской системе, которая оправляет вирусы в интернет. Ваша система взломана. Мы блокируем компьютер ради вашей безопасности», — гласит сообщение мошенников.

Далее в сообщении пользователю предлагают позвонить по бесплатному номеру в течение пяти минут. В противном случае мошенники грозят отключить компьютер.

Примечательно, что эта атака сработает как в Windows, так и в macOS. Единственный способ закрыть всплывающие окна — принудительно завершить работу браузера Firefox. Однако и здесь есть опасность, что интернет-обозреватель откроет те же вкладки, что приведёт к бесконечному циклу вывода мошеннических уведомлений.

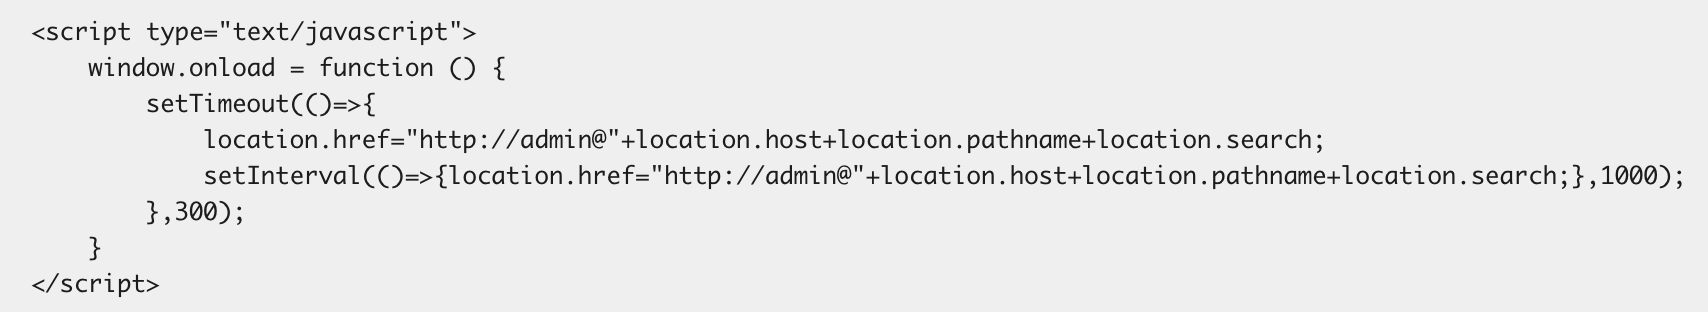
Исследователи предупреждают, что данный баг используется на нескольких сайтах, одним из которых является d2o1sv4d11x6bc[.]cloudfront[.]net/firefox/index.html. Джером Сегура из Malwarebytes предоставил код, который задействуется на злонамеренных ресурсах для атак на пользователей Firefox:

Также Сегура сообщил компании о проблеме через баг-трекер. Специалисты Mozilla работают над патчем для этого бага.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru