



WhatsApp в Android скоро можно будет разблокировать с помощью отпечатка

WhatsApp в Android скоро можно будет разблокировать с помощью отпечатка

WhatsApp в Android скоро можно будет разблокировать с помощью отпечатка

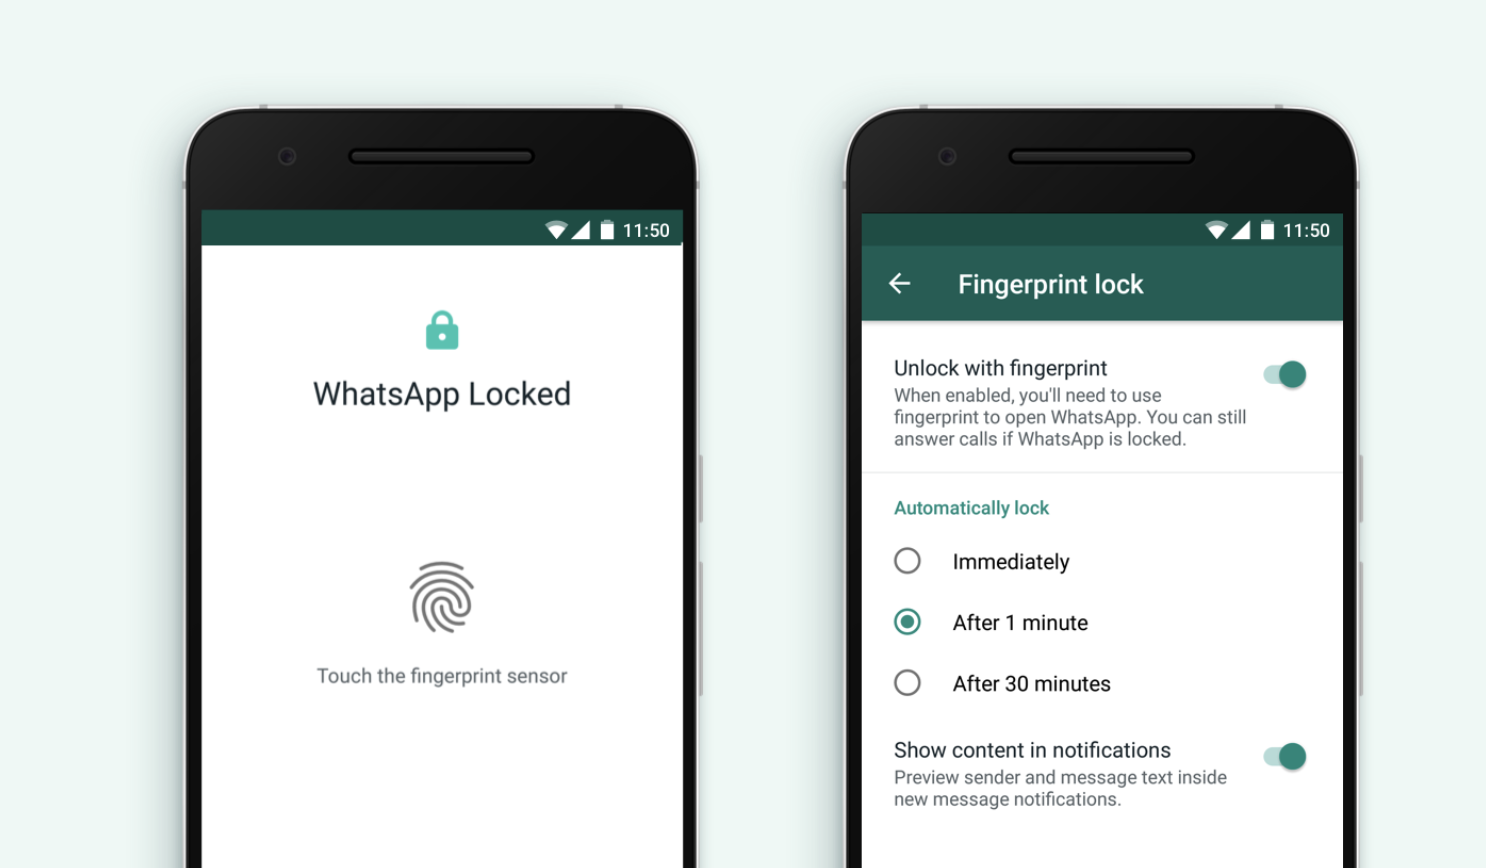
Разработчики WhatsApp обещают, что мессенджер скоро будет поддерживать биометрическую аутентификацию в смартфонах, работающих на базе операционной системы Android. Единственное условие — ваше устройство должно быть оснащено сканером отпечатка пальца, тогда вы сможете защитить свой аккаунт.

Найти новую опцию можно будет здесь: «Настройки -> Учётная запись -> Конфиденциальность -> Разблокировка по отпечатку пальца». Если вы активируете эту функцию, вам придётся прикладывать палец каждый раз при запуске приложения.

Помимо этого, пользователи смогут выбрать промежуток времени, в течение которого WhatsApp будет оставаться разблокированным. Это избавит от постоянных запросов от системы биометрической аутентификации.

Стоит обратить внимание на один небольшой нюанс — звонки не будут блокироваться с помощью этого метода.

Никаких точных сроков, к сожалению, разработчики WhatsApp не называют. Единственное, что известно на данный момент — разблокировка по отпечатку в Android-устройствах появится «скоро».

Напомним, что аналог этой функции для iPhone в WhatsApp реализовали ранее в этом году.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru