



Microsoft запустила сервис, помогающий справиться со сложными угрозами

Microsoft запустила сервис, помогающий справиться со сложными угрозами

Microsoft запустила сервис, помогающий справиться со сложными угрозами

Microsoft представила новый сервис, с помощью которого корпоративные клиенты смогут обратиться напрямую к ведущим специалистам в области безопасности. Этот подход будет очень кстати в тех случаях, когда киберугроза настолько серьёзна, что её нельзя устранить своими силами.

Сервис получил имя «Threat Experts on Demand», на данный момент он является частью Microsoft Defender Advanced Threat Protection (ATP).

Нововведение от Microsoft поможет организациям справиться с действительно сложными угрозами и предотвратить масштабные эпидемии вроде NotPetya, остановить спамерские кампании типа Emotet и защититься от кибершпионажа со стороны правительственных хакеров.

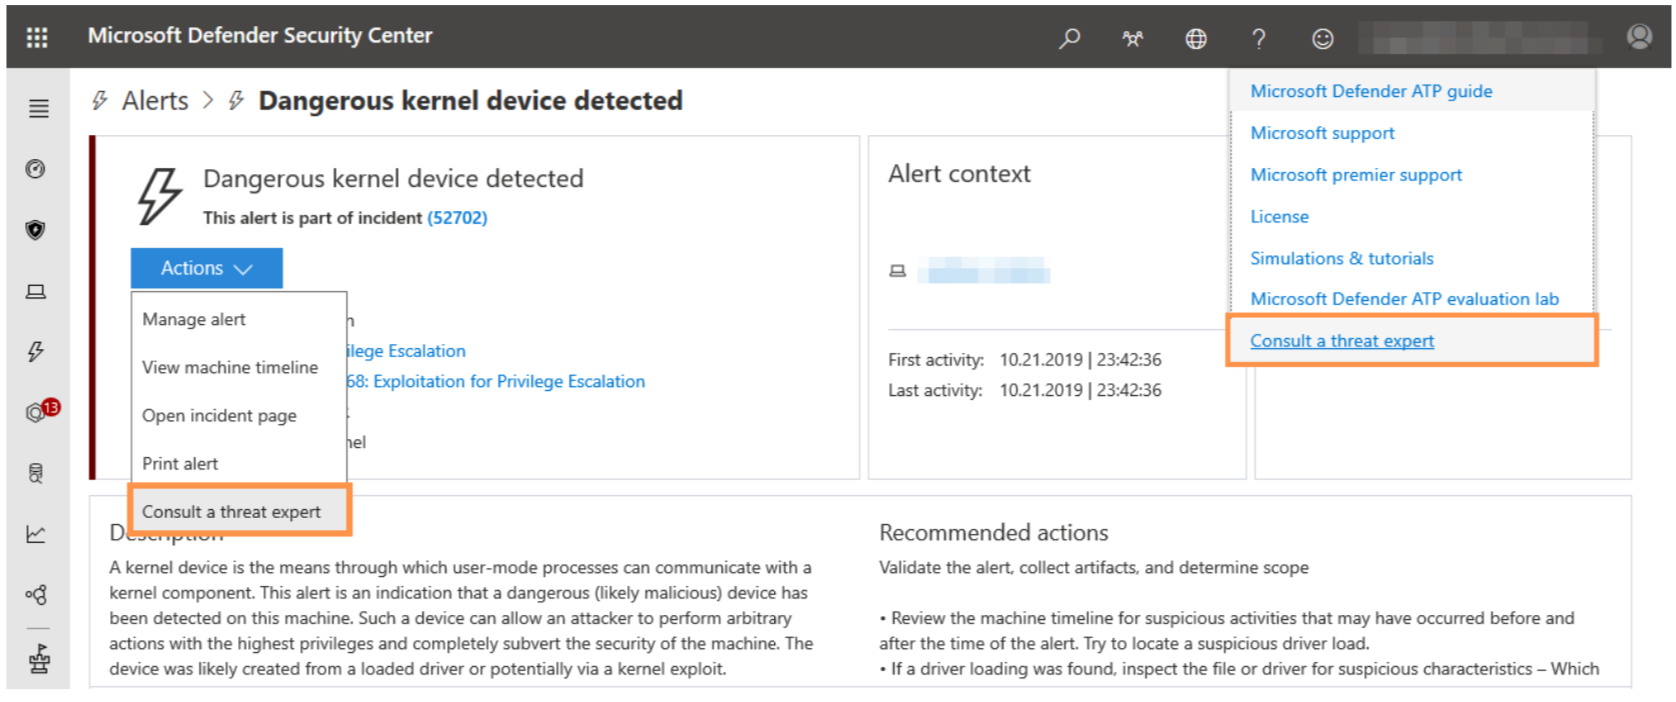
Threat Experts on Demand доступен в приложении Defender Security Center. Если команда безопасников столкнётся с опасной атакой (например, на ядро системы), она может воспользоваться опцией «проконсультироваться с экспертом».

Microsoft обещает, что специалисты обеспечат максимально эффективную консультацию по вопросам устранения киберугрозы.

Корпорация не раскрыла местонахождение экспертов, однако известно, что Threat Hunters on Demand предоставляет возможность связаться более чем с 3500 профессионалами по всему миру.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru