



Большинство сисадминов предпочитают GUI для управления файрволом

Большинство сисадминов предпочитают GUI для управления файрволом

Большинство сисадминов предпочитают GUI для управления файрволом

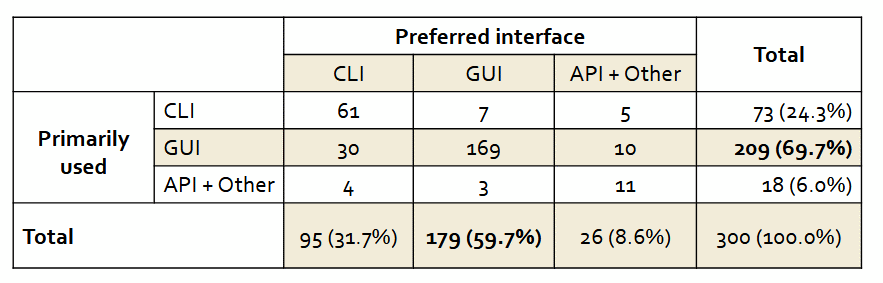
Работая с файрволами, большинство системных администраторов выбирают взаимодействие через GUI (графический интерфейс пользователя), нежели интерфейс командной строки (CLI). К такому выводу пришли исследователи Карлстадского университета в Швеции.

Специалисты провели опрос среди нескольких сотен системных администраторов. Несмотря на стереотип, что все они используют командную строку, любителей GUI оказалось существенно больше.

Практически 60% администраторов заявили, что предпочитают GUI. 70% утверждают, что используют графический интерфейс ежедневно.

По словам экспертов, CLI не всегда подходит для управления сложным набором защитных программ. Хотя в некоторых кругах, безусловно, командная строка является эталоном.

В ходе опроса исследователи задали сисадминам более 15 вопросов, призванных раскрыть причины выбора GUI. Основной такой причиной стало юзабилити.

«CLI совсем не годится для отображения визуальной информации», — заявил Леонардо Мартучи, один из проводивших исследование специалистов.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru