



7,5 млн записей пользователей Adobe Creative лежали открытыми в Сети

7,5 млн записей пользователей Adobe Creative лежали открытыми в Сети

7,5 млн записей пользователей Adobe Creative лежали открытыми в Сети

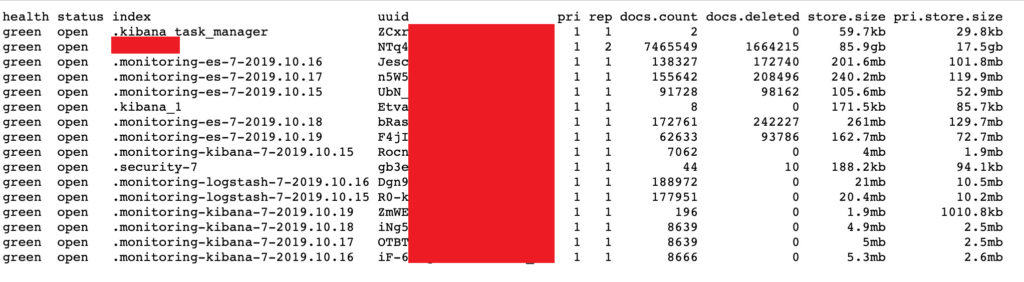
У Adobe есть база данных Elasticsearch, содержащая 7,5 миллионов записей, принадлежащих пользователям Adobe Creative Cloud. Кеш этой базы никак не был защищён, что позволяло любому получить доступ к информации клиентов. Нужно было только знать, где искать.

Справедливости ради стоит отметить, что пользовательские данные не были слишком конфиденциальными, однако с их помощью злоумышленники могли бы организовать более продуманные фишинговые кампании.

Боб Дьяченко, исследователь в области безопасности, заявил, что пользовательская информация лежала открытой около недели. Специалист сообщил Adobe о проблеме ещё 19 октября, в тот же день компания приняла меры.

Команда Comparitech утончила, что паролей или платёжной информации в открытом доступе не было.

На сегодняшний день непонятно, нашёл ли кто-нибудь БД с данными пользователей. Но если всё же злоумышленники вышли на базу, они точно попытаются организовать кампанию целевого фишинга.

По словам обнаруживших утечку экспертов, размер базы кеша был близок к 86 Гб.

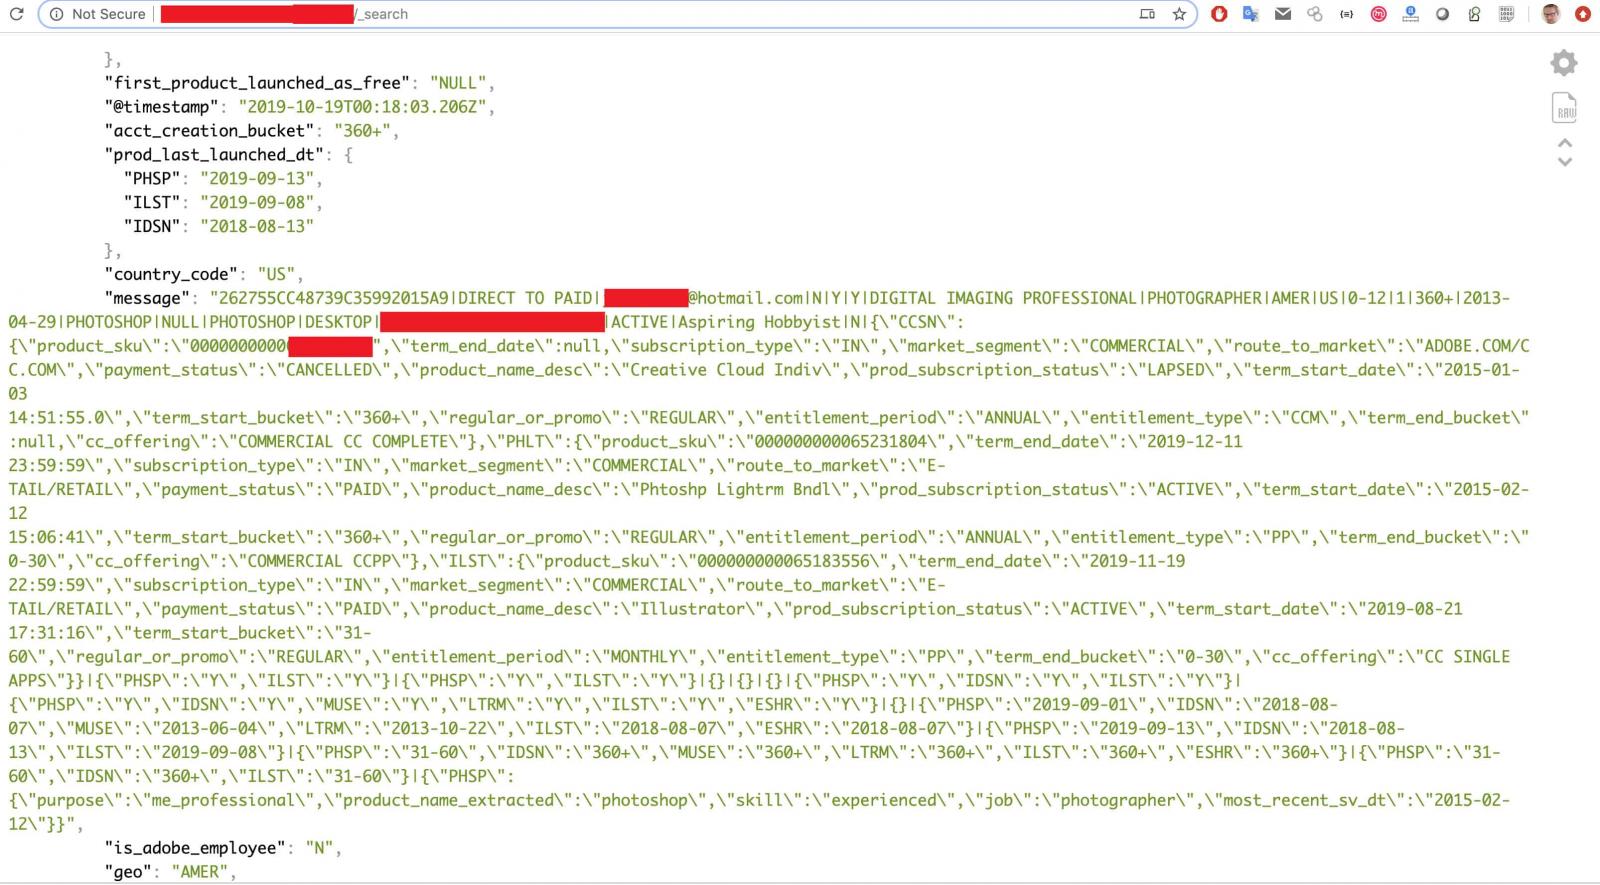
Дьяченко поделился скриншотом, на котором видно, какие именно данные лежали открытыми: адреса электронной почты, дата создания аккаунта, используемые клиентом продукты и статус оплаты.

Помимо этого, была и менее важная информация: статус подписки, является пользователь сотрудников Adobe, идентификатор пользователя, страна проживания и время последнего входа в учётную запись.

Сама компания уже успела опубликовать официальное заявление, в котором объясняется, что база данных была частью прототипа окружающей среды.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru