



Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Два специалиста из Технического университета в Кёльне продемонстрировали новый тип веб-атак, с помощью которого злоумышленник может заставить CDN (сеть доставки содержимого, Content Delivery Network) отдавать страницы с ошибкой вместо легитимных сайтов.

Новый вид атак получил имя CPDoS (Cache-Poisoned Denial-of-Service). Исследователи выявили три возможных варианта CPDoS, состоятельность которых была доказана на деле (в отличие от большинства атак, завязанных на веб-кеше).

Как объяснили эксперты, CPDoS нацелена на две современные составляющие сетевого взаимодействия: веб-серверы и CDN. На первых хранятся сайты и их контент в первозданном виде, вторые — хранят кешированную копию ресурса, которая обновляется только через определённые интервалы.

Таким образом, можно с уверенностью сказать, что CDN является одним из ключевых компонентов современного интернета. Атаки на инфраструктуру CDN могут привести к крайне печальным последствиям и сказаться на доступности того или иного веб-сайта.

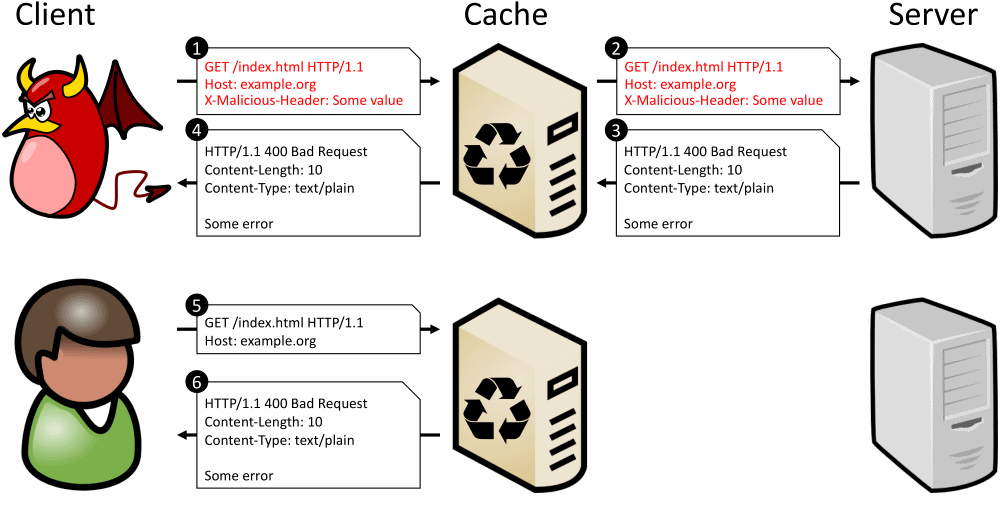
Открытая специалистами форма атаки CPDoS (PDF) действует по следующему алгоритму:

  1. Атакующий подключается к сайту и старается привести к тому, что его запрос сгенерирует новую CDN-запись.
  2. Запрос злоумышленника содержит вредоносный HTTP-заголовок очень большого размера.
  3. CDN даёт этому заголовку пройти к легитимному сайту, после чего генерируется веб-страница для кеша CDN.
  4. Чрезмерно большой заголовок приводит к сбою в работе сервера.
  5. Сервер отдаёт страницу с ошибкой 400 «Bad Request».
  6. Страница с ошибкой кешируется системой CDN.
  7. Другие пользователи, попадая на сайт, видят ошибку.
  8. В результате создаётся ложное впечатление неработоспособности сайта.

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru