



Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Атака CPDoS использует CDN для создания видимости сбоя в работе сайта

Два специалиста из Технического университета в Кёльне продемонстрировали новый тип веб-атак, с помощью которого злоумышленник может заставить CDN (сеть доставки содержимого, Content Delivery Network) отдавать страницы с ошибкой вместо легитимных сайтов.

Новый вид атак получил имя CPDoS (Cache-Poisoned Denial-of-Service). Исследователи выявили три возможных варианта CPDoS, состоятельность которых была доказана на деле (в отличие от большинства атак, завязанных на веб-кеше).

Как объяснили эксперты, CPDoS нацелена на две современные составляющие сетевого взаимодействия: веб-серверы и CDN. На первых хранятся сайты и их контент в первозданном виде, вторые — хранят кешированную копию ресурса, которая обновляется только через определённые интервалы.

Таким образом, можно с уверенностью сказать, что CDN является одним из ключевых компонентов современного интернета. Атаки на инфраструктуру CDN могут привести к крайне печальным последствиям и сказаться на доступности того или иного веб-сайта.

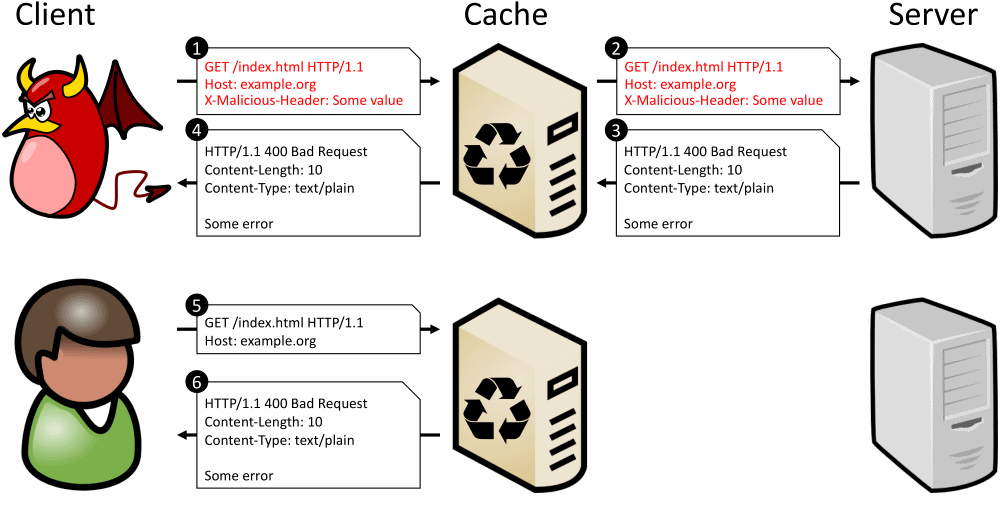
Открытая специалистами форма атаки CPDoS (PDF) действует по следующему алгоритму:

  1. Атакующий подключается к сайту и старается привести к тому, что его запрос сгенерирует новую CDN-запись.
  2. Запрос злоумышленника содержит вредоносный HTTP-заголовок очень большого размера.
  3. CDN даёт этому заголовку пройти к легитимному сайту, после чего генерируется веб-страница для кеша CDN.
  4. Чрезмерно большой заголовок приводит к сбою в работе сервера.
  5. Сервер отдаёт страницу с ошибкой 400 «Bad Request».
  6. Страница с ошибкой кешируется системой CDN.
  7. Другие пользователи, попадая на сайт, видят ошибку.
  8. В результате создаётся ложное впечатление неработоспособности сайта.

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru