



Китайские киберпреступники атакуют Microsoft SQL Server новым бэкдором

Китайские киберпреступники атакуют Microsoft SQL Server новым бэкдором

Китайские киберпреступники атакуют Microsoft SQL Server новым бэкдором

Новая вредоносная программа, созданная китайскими правительственными киберпреступниками Winnti Group, используется для атак на системы Microsoft SQL Server (MSSQL). Операции злоумышленников обнаружили исследователи антивирусной компании ESET.

Разработанный китайскими хакерами вредоносный инструмент получил имя skip-2.0, с его помощью атакующие помещали на серверы MSSQL Server 11 и 12 бэкдор, позволяющий использовать любой аккаунт с помощью так называемого «магического пароля».

Помимо этого, skip-2.0 вполне успешно справляется с задачей сокрытия злонамеренной активности. То есть обнаружить действия преступников по логам не получится.

«Этот бэкдор позволяет оператору не только закрепиться в системе жертвы, используя специальный пароль, но и оставаться в тени — за это отвечают дополнительные механизмы», — пишут эксперты ESET.

Имя Winnti Group используется для описания ряда правительственных киберпреступников из Китая, которые делят один вредоносный код. Атаки этого объединения наблюдаются с 2011 года.

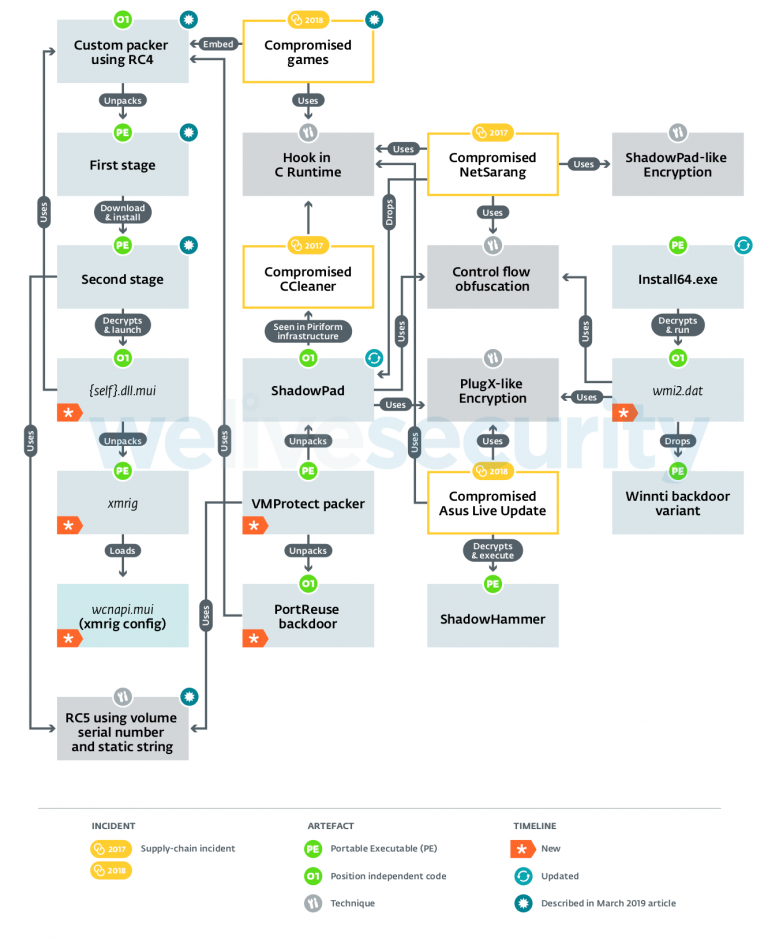
В процессе исследования нового бэкдора специалисты ESET обнаружили, что skip-2.0 связан с другими вредоносными программами Winnti Group: PortReuse и ShadowPad. Все три зловреда используют один лаунчер и упаковщик кода.

Несмотря на то, что атакуемые версии MSSQL Server 11 и 12 довольно старые (2012 и 2014 года соответственно), они, по данным ESET, самые распространённые на данный момент.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru