



Помоги другому: расширение Tor Snowflake превратит ваш браузер в прокси

Помоги другому: расширение Tor Snowflake превратит ваш браузер в прокси

Помоги другому: расширение Tor Snowflake превратит ваш браузер в прокси

Разработчики Tor Project выпустили специальные расширения для браузеров Chrome и Firefox, позволяющие пользователям превратить свой интернет-обозреватель в прокси. Этим могут воспользоваться граждане стран, на территории которых блокируется сеть Tor.

Обратите внимание: расширения предназначены не для тех пользователей, в чьей стране блокируют Tor-сеть, а для тех, кто хочет помочь таким людям.

Если вы заинтересовались этой темой — например, у вас есть знакомые из стран с репрессивными режимами, — можете попробовать установить аддоны для Chrome или Firefox.

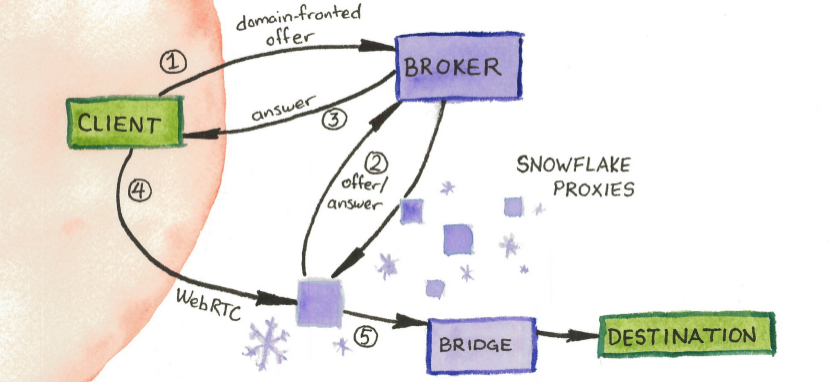
Эти расширения, получившие имя Tor Snowflake, превратят браузер пользователя в прокси и позволят другим подключаться к сети Tor.

Страны, ведущие агрессивную политику в отношении различных анонимайзеров (Tor в их числе), с годами научились успешно блокировать доступ к серверам, позволяющим присоединиться к «луковой» сети.

Обычно все сводится к созданию списка IP-адресов, к которым некоторые страны локально запрещают доступ. Среди таких стран можно отметить Китай и Иран.

Разработчики Tor Project, со своей стороны, активно борются с новыми мерами властей деспотичных стран. Последний яркий пример — расширения для Chrome и Firefox.

Стоит учитывать — чем больше пользователей установят эти расширения, тем больше граждан стран с жёстким режимом смогут получить пропуск в сеть Tor.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru