



Новая сложная шпионская программа атакует русскоговорящих пользователей

Новая сложная шпионская программа атакует русскоговорящих пользователей

Новая сложная шпионская программа атакует русскоговорящих пользователей

На ландшафте киберугроз появилось новое семейство продвинутых вредоносных программ, разработанных для шпионажа за русскоговорящим населением в Восточной Европе.

Сложный вредонос получил имя Attor. Исходя из информации, предоставленной отчётом ESET, эта программа использовалась в атаках с 2013 года.

Специалисты антивирусной компании выявили у Attor признаки таргетированной шпионской кампании, управляемой очень умелой группой киберпреступников.

Анализ вредоносной программы показал, что авторы разработали её специально для атак на русскоговорящих пользователей.

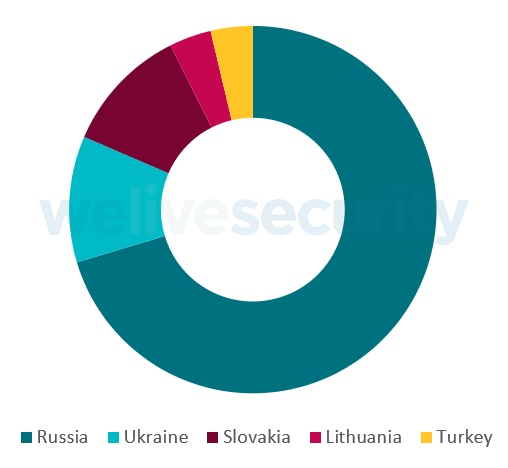
«Мы пришли к выводу, что Attor атакует исключительно русскоговорящих граждан, что отчасти подтверждается местоположением большинства жертв — все они находятся в России», — объясняют (PDF) исследователи ESET.

Авторы вредоноса запрограммировали его на атаку популярных в России мобильных приложений и сервисов: «Одноклассники», «ВКонтакте», Qip и Infium, поисковую систему Rambler, email-клиенты Yandex и Mail.ru и платёжную систему WebMoney.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru