



Instagram ввёл новую функцию защиты пользователей от фишинга

Instagram ввёл новую функцию защиты пользователей от фишинга

Instagram ввёл новую функцию защиты пользователей от фишинга

В приложении Instagram появилась новая функция, которая поможет уберечь пользователей от фишинговых электронных писем, замаскированных под уведомления от Facebook.

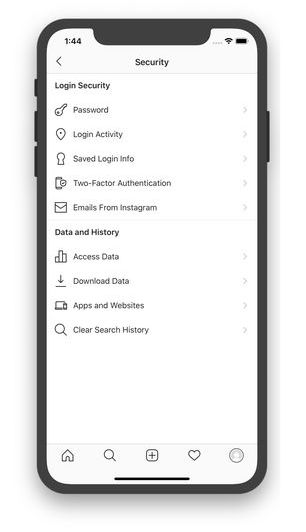
Если вам пришло письмо якобы от Instagram, теперь вы можете проверить его подлинность, воспользовавшись опцией «Письма от Instagram» в настройках безопасности приложения.

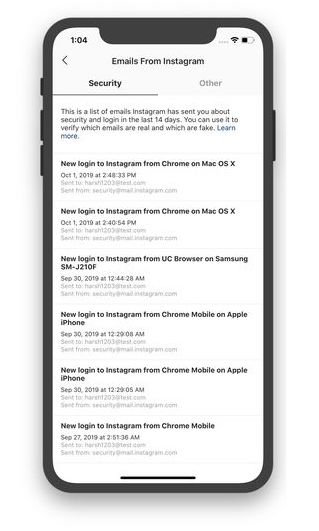
Новая опция предоставит список, включающий каждое электронное письмо, отправленное соцсетью за последние 14 дней. Поскольку Instagram постепенно внедряет нововведение, некоторым пользователям придётся немного подождать, прежде чем они смогут воспользоваться функцией.

Меню «Письма от Instagram» делит полученную от социальной площадки почту на две категории: уведомления о безопасности и «прочее». Если вы видите там определённое письмо, можете быть уверены в его легитимности.

Если же вы получили некое уведомление, которого нет в списке «Письма от Instagram», это может указывать на попытку фишинговой атаки. В этом случае советуем просто удалить подозрительное письмо.

Представим, что злоумышленникам всё-таки удалось получить контроль над вашим аккаунтом — что делать в этой ситуации? Instagram советует воспользоваться инструкциями, приведёнными по этой ссылке.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru