



Kaspersky и Angara запустили в России сервис защиты от целевых кибератак

Kaspersky и Angara запустили в России сервис защиты от целевых кибератак

Kaspersky и Angara запустили в России сервис защиты от целевых кибератак

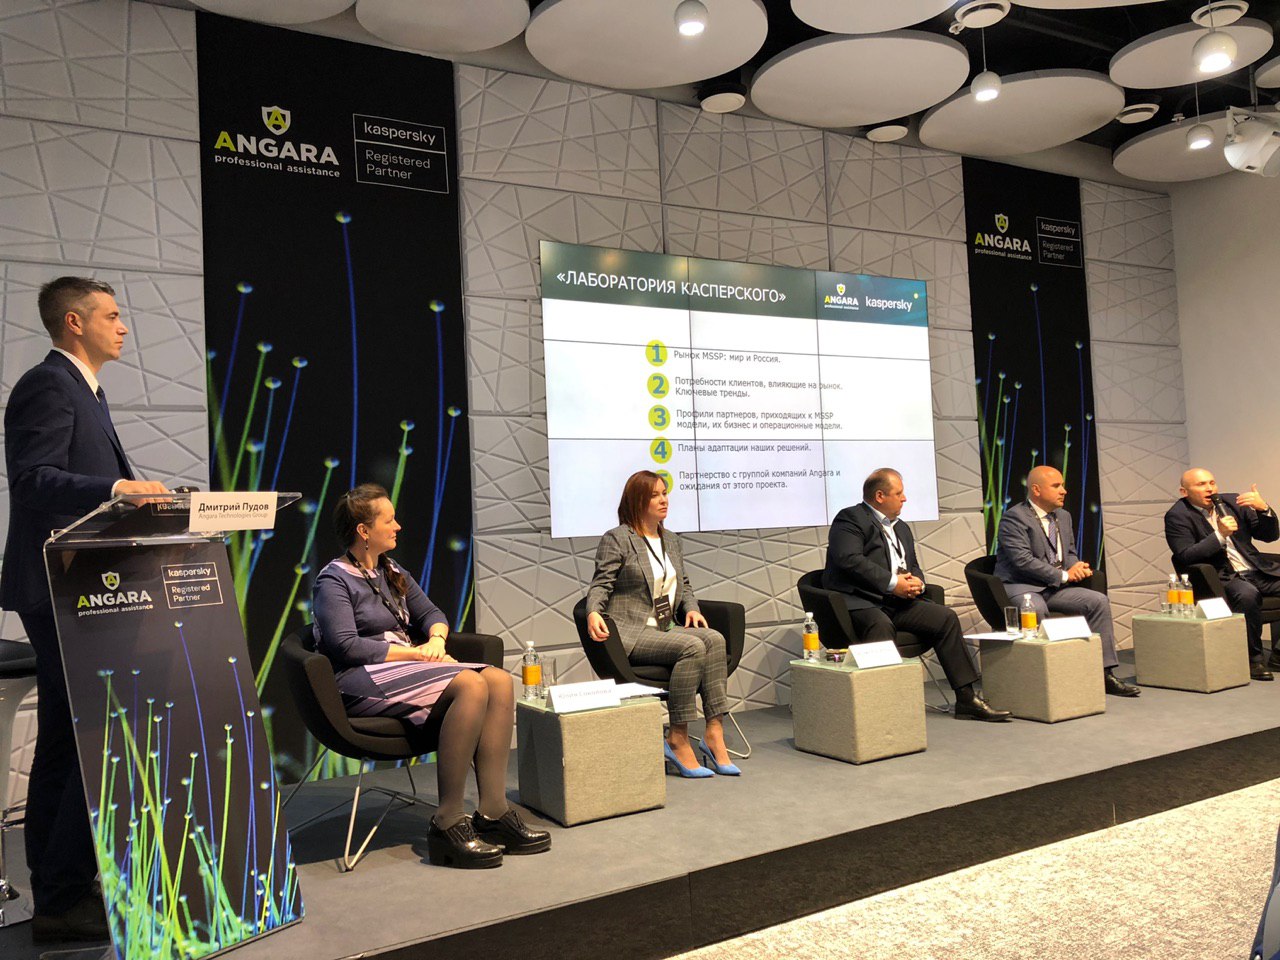
Партнёрство «Лаборатории Касперского» и провайдера Angara Professional Assistance вылилось в запуск сервиса по защите от целевых атак, способного выявлять и реагировать на сложные угрозы — ACR Services EDR и antiAPT.

Таким образом, на базе продуктов «Лаборатории Касперского» в России впервые появится высокотехнологичный сервис. С помощью новой услуги компании среднего и крупного бизнеса смогут мониторить сложные угрозы, а также оперативно выявлять и реагировать на них.

Такой подход защитит организации от целевых атак и от финансовых рисков, которые являются неотъемлемой частью подобных киберинцидентов.

Воспользовавшись новым сервисом, заказчики получат возможность автоматизировать процессы выявления и реагирования на киберугрозы, а также смогут вовремя и верно определять степень риска. Все это в результате значительно повысит уровень защищённости инфраструктуры от атак.

В процессе создания ACR Services EDR и antiAPT использовались продукты «Лаборатории Касперского» и разработки Angara Professional Assistance. Среди них: Kaspersky Anti Targeted Attack (KATA), Kaspersky Endpoint Detection and Response (KEDR) и платформа Angara Cyber Resilience Center (ACRC).

Чтобы обеспечить достойную информационную безопасность, нужно не только закупить программно-аппаратный комплекс, но и создать профессиональную команду, в которой будут присутствовать аналитики.

По данным «Лаборатории Касперского», киберпреступники очень интересуются коммерческими компаниями — за первые шесть месяцев этого года 11% корпоративных пользователей подверглись атакам. Стоит учитывать, что одна такая атака может стоить корпорации 14,3 млн рублей, а малому и среднему бизнесу — 4,3 млн рублей.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru