



Google ввёл новые инструменты конфиденциальности в Картах и на YouTube

Google ввёл новые инструменты конфиденциальности в Картах и на YouTube

Google ввёл новые инструменты конфиденциальности в Картах и на YouTube

Google сообщил о введении в эксплуатацию новых инструментов, ориентированных на конфиденциальность пользователей. Эти изменения затронули одни из самых значимых сервисов корпорации: Google Карты, YouTube и Google Ассистент.

Реализованные корпорацией функции предоставят пользователям возможность контролировать, управлять и удалять собранные Google данные.

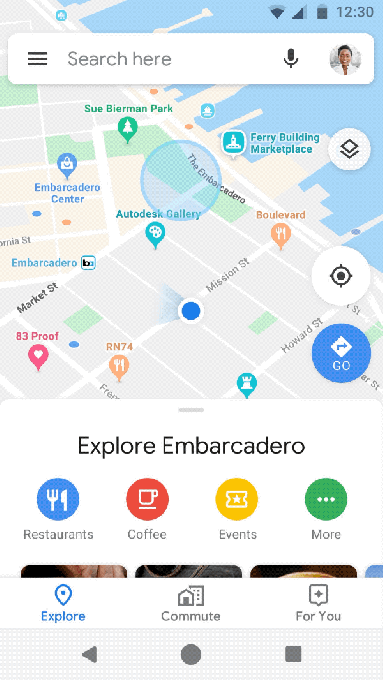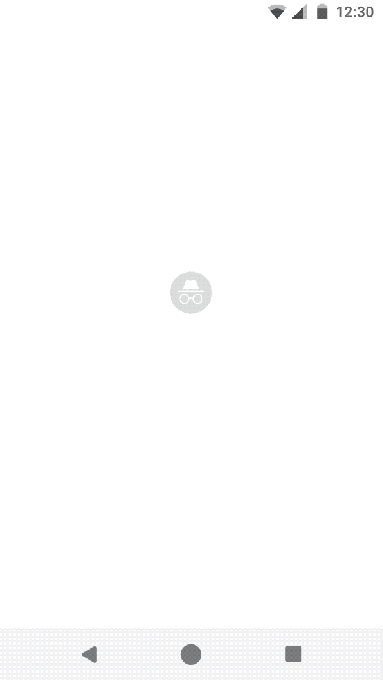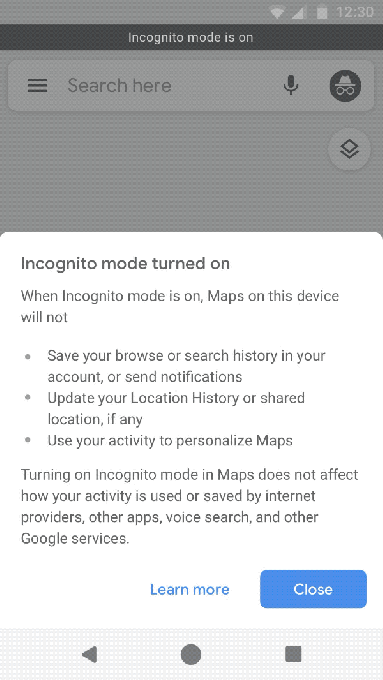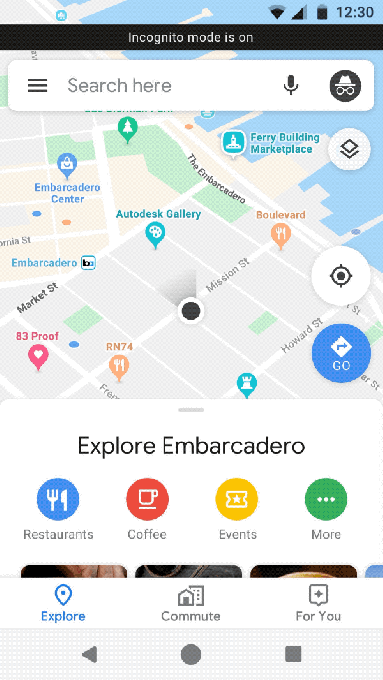
Например, в Google Картах появился режим «инкогнито», работа которого схожа с тем, к чему мы уже привыкли в случае с браузером Chrome. Теперь вы можете запретить Google Картам отслеживать ваши действия.

В этом месяце выйдет обновление приложения Google Maps для Android, чуть позже обновится и iOS-версия.

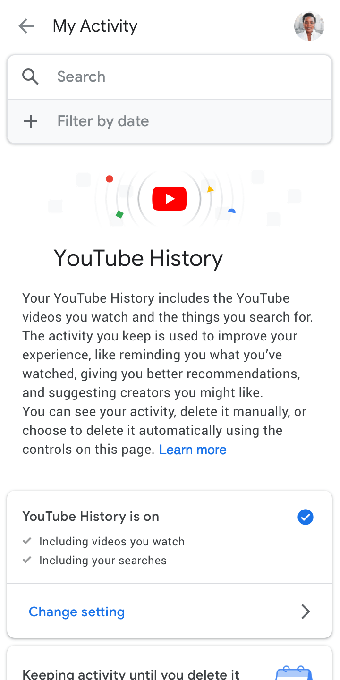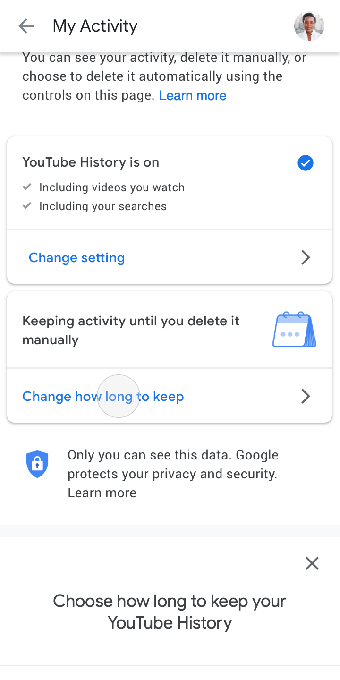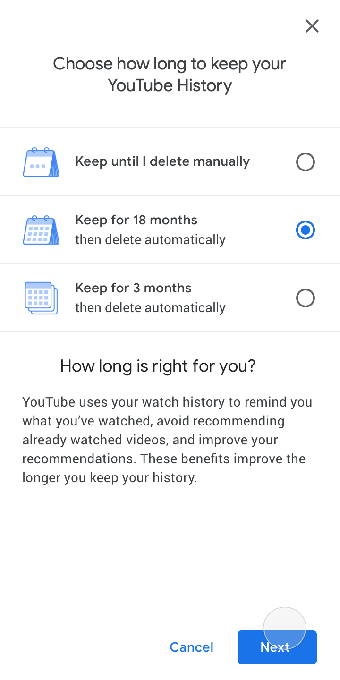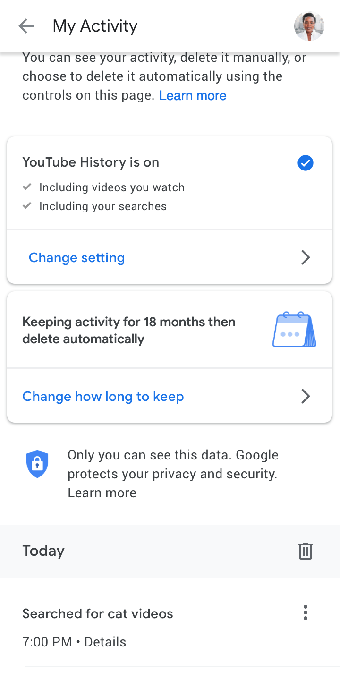
Теперь про YouTube. Google оснастил видеохостинг опцией автоматического удаления истории просмотра видеороликов. Вы сможете установить определённый период, в течение которого история будет храниться — например, 3 месяца или 18 месяцев. Все остальное будет удаляться автоматически.

Наконец, отметим нововведения в Google Ассистенте. Согласно информации в блоге компании, новые функции позволят вам удалить историю вашего взаимодействия с помощником посредством голосовых команд.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru