



Китайские хакеры наиболее активны среди правительственных группировок

Китайские хакеры наиболее активны среди правительственных группировок

Китайские хакеры наиболее активны среди правительственных группировок

Работающие на китайское правительство киберпреступники в первой половине этого года больше и чаще других атаковали различные секторы. К такому выводу пришли аналитики компании Crowdstrike.

Специалисты отслеживали сложные кибератаки на своих клиентов, совершаемые различными правительственными хакерскими группировками. Задача была выяснить, какие киберпреступники чаще других атаковали промышленный сектор за первые шесть месяцев 2019 года.

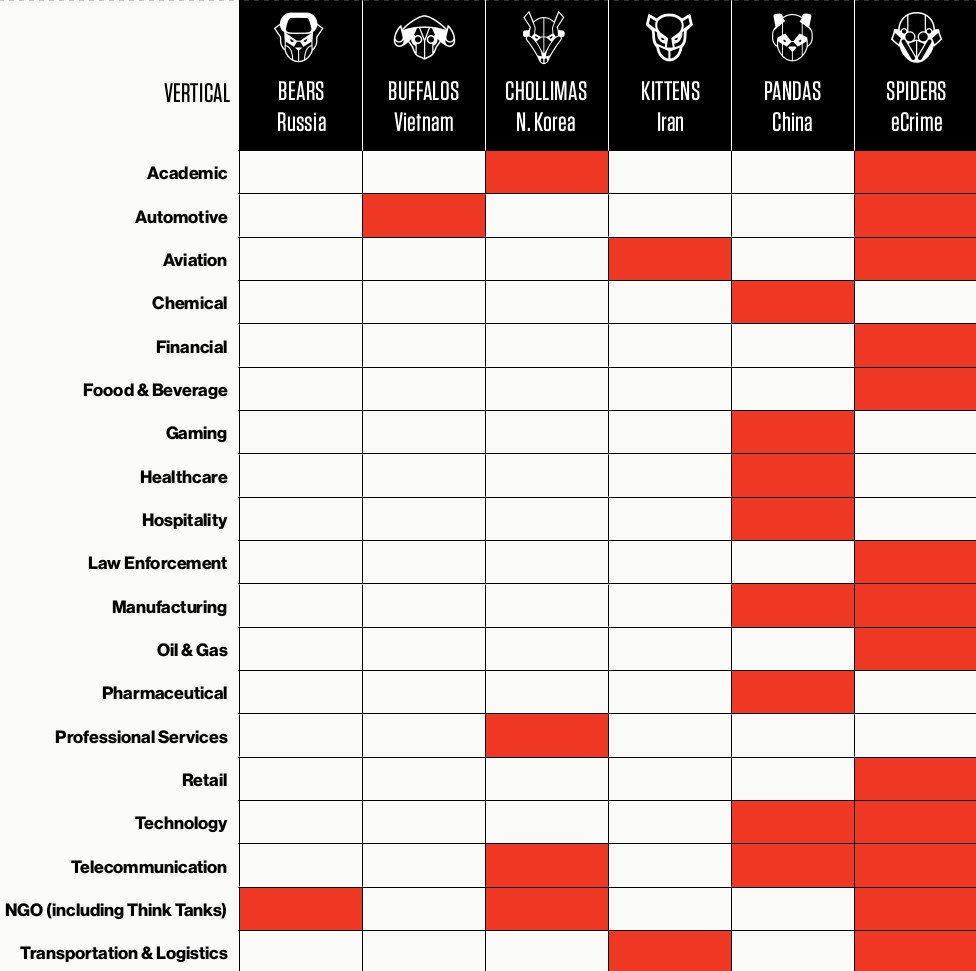
Всем китайским правительственным киберпреступным группам Crowdstrike дала одно имя — Pandas. Эти оппоненты, по словам специалистов, атаковали клиентов компаний из восьми секторов.

Для сравнения: российские правительственные хакеры сосредоточились лишь на одном секторе — неправительственные организации. Стоит учитывать, что исследование основывается лишь на тех атаках, которые были направлены на клиентов Crowdstrike.

Аналитики приводят и другие примеры. Вьетнамские киберпреступные группы интересовались только автомобильной промышленностью, хакеры из Ирана — авиационной и транспортной.

А вот Китай атаковал следующие отрасли: химическую, игровую, сферу здравоохранения, производственную, фармацевтическую, телекоммуникационную и технологическую.

Команда Crowdstrike также выделила самые популярные инструменты, используемые злоумышленниками в атаках. Среди них есть и бесплатные: PsExec, ProcDump, PC Hunter, 7-Zip и Nmap.

Помимо этого, атакующие использовали и утилиты для тестирования на проникновение: Mimikatz, фреймворк PowerShell Empire, фреймворк Cobalt Strike, reGeorg и Powerkatz (PowerShell-версия Mimikatz).

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru