



Китайские хакеры наиболее активны среди правительственных группировок

Китайские хакеры наиболее активны среди правительственных группировок

Китайские хакеры наиболее активны среди правительственных группировок

Работающие на китайское правительство киберпреступники в первой половине этого года больше и чаще других атаковали различные секторы. К такому выводу пришли аналитики компании Crowdstrike.

Специалисты отслеживали сложные кибератаки на своих клиентов, совершаемые различными правительственными хакерскими группировками. Задача была выяснить, какие киберпреступники чаще других атаковали промышленный сектор за первые шесть месяцев 2019 года.

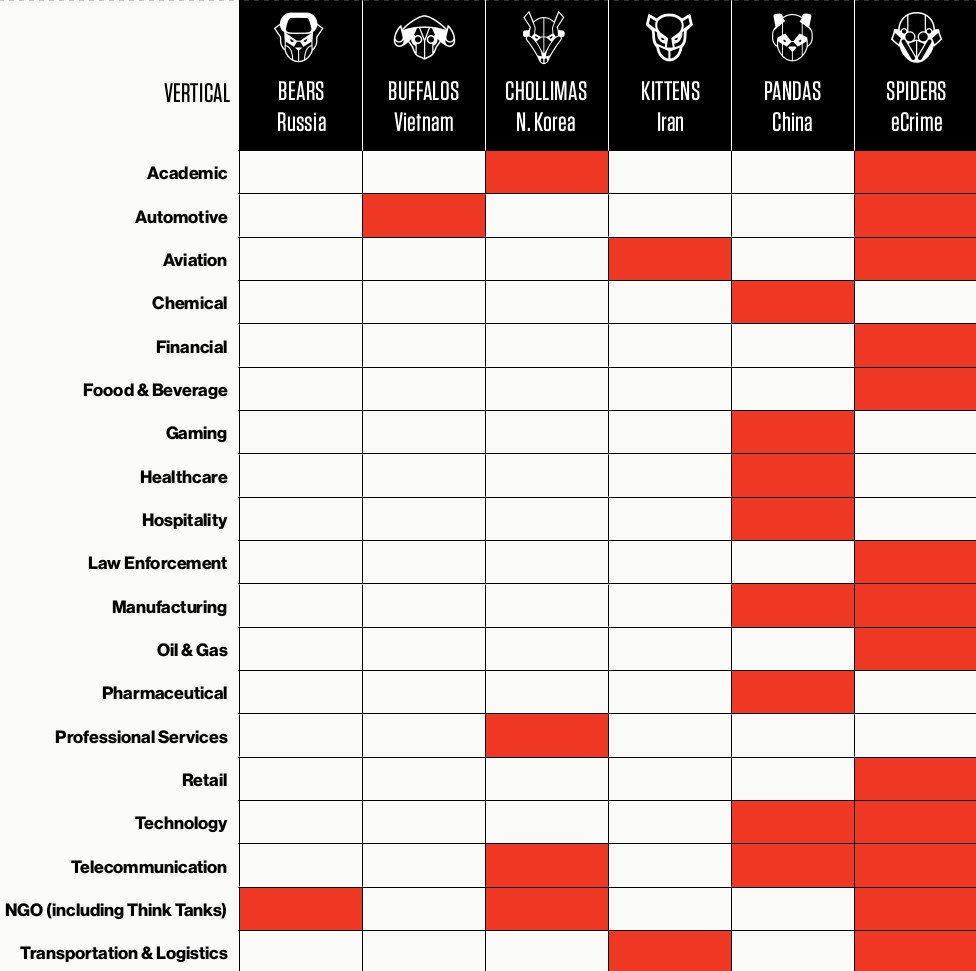
Всем китайским правительственным киберпреступным группам Crowdstrike дала одно имя — Pandas. Эти оппоненты, по словам специалистов, атаковали клиентов компаний из восьми секторов.

Для сравнения: российские правительственные хакеры сосредоточились лишь на одном секторе — неправительственные организации. Стоит учитывать, что исследование основывается лишь на тех атаках, которые были направлены на клиентов Crowdstrike.

Аналитики приводят и другие примеры. Вьетнамские киберпреступные группы интересовались только автомобильной промышленностью, хакеры из Ирана — авиационной и транспортной.

А вот Китай атаковал следующие отрасли: химическую, игровую, сферу здравоохранения, производственную, фармацевтическую, телекоммуникационную и технологическую.

Команда Crowdstrike также выделила самые популярные инструменты, используемые злоумышленниками в атаках. Среди них есть и бесплатные: PsExec, ProcDump, PC Hunter, 7-Zip и Nmap.

Помимо этого, атакующие использовали и утилиты для тестирования на проникновение: Mimikatz, фреймворк PowerShell Empire, фреймворк Cobalt Strike, reGeorg и Powerkatz (PowerShell-версия Mimikatz).

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru