



20 млн записей идентификационных данных россиян были найдены в Сети

20 млн записей идентификационных данных россиян были найдены в Сети

20 млн записей идентификационных данных россиян были найдены в Сети

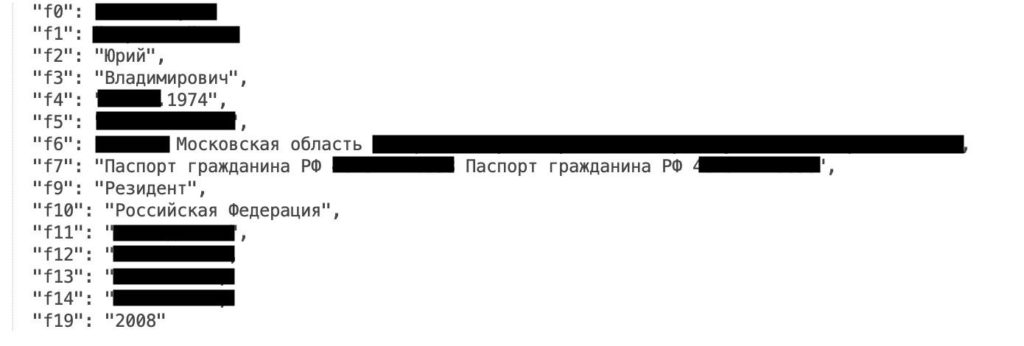
Исследователи наткнулись на незащищённый кластер Elasticsearch, содержащий идентификационную и налоговую информацию россиян. В результате любой желающий мог получить доступ к этим данным, так как они хранились в виде простого текста.

Такой вопиющий слив информации обнаружили эксперты компании Comparitech и Боб Дьяченко. 20 миллионов записей налоговой отчётности, принадлежащих гражданам России, были абсолютно ничем не защищены.

«База данных с 20 млн записей налоговой отчётности была найдена на незащищённом сервере. Любой мог получить к ней доступ через браузер», — пишет команда Comparitech.

Comparitech вместе с Бобом Дьяченко расследовали эту утечку. Примечательно, что владелец базы находился на Украине, он вывел базу в офлайн после сообщения Дьяченко.

Впервые эту базу поисковики проиндексировали в мае 2018 года. Исследователи нашли её 17 сентября 2019 года, а 20 сентября её убрали из общего доступа.

В таких условиях невозможно вычислить, успел ли кто-нибудь собрать эти конфиденциальные данные. Личность владельца базы эксперты раскрывать не стали.

В основном данные принадлежали жителям Москвы и области. Среди них можно было найти: полное имя, адрес, место жительства, номер паспорта, номер телефона, ИНН, имя работодателя и его телефон, налоговые расчёты.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru