



20 млн записей идентификационных данных россиян были найдены в Сети

20 млн записей идентификационных данных россиян были найдены в Сети

20 млн записей идентификационных данных россиян были найдены в Сети

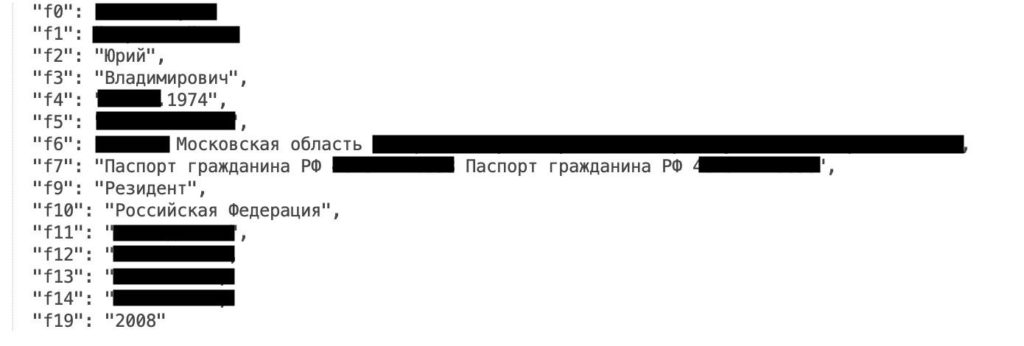
Исследователи наткнулись на незащищённый кластер Elasticsearch, содержащий идентификационную и налоговую информацию россиян. В результате любой желающий мог получить доступ к этим данным, так как они хранились в виде простого текста.

Такой вопиющий слив информации обнаружили эксперты компании Comparitech и Боб Дьяченко. 20 миллионов записей налоговой отчётности, принадлежащих гражданам России, были абсолютно ничем не защищены.

«База данных с 20 млн записей налоговой отчётности была найдена на незащищённом сервере. Любой мог получить к ней доступ через браузер», — пишет команда Comparitech.

Comparitech вместе с Бобом Дьяченко расследовали эту утечку. Примечательно, что владелец базы находился на Украине, он вывел базу в офлайн после сообщения Дьяченко.

Впервые эту базу поисковики проиндексировали в мае 2018 года. Исследователи нашли её 17 сентября 2019 года, а 20 сентября её убрали из общего доступа.

В таких условиях невозможно вычислить, успел ли кто-нибудь собрать эти конфиденциальные данные. Личность владельца базы эксперты раскрывать не стали.

В основном данные принадлежали жителям Москвы и области. Среди них можно было найти: полное имя, адрес, место жительства, номер паспорта, номер телефона, ИНН, имя работодателя и его телефон, налоговые расчёты.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru