



Иранские правительственные хакеры атакуют ветеранов в США

Иранские правительственные хакеры атакуют ветеранов в США

Иранские правительственные хакеры атакуют ветеранов в США

Спонсируемые иранским правительством киберпреступники пытаются заразить ветеранов военных действий в США вредоносной программой. Для этого потенциальных жертв заманивают на злонамеренный сайт.

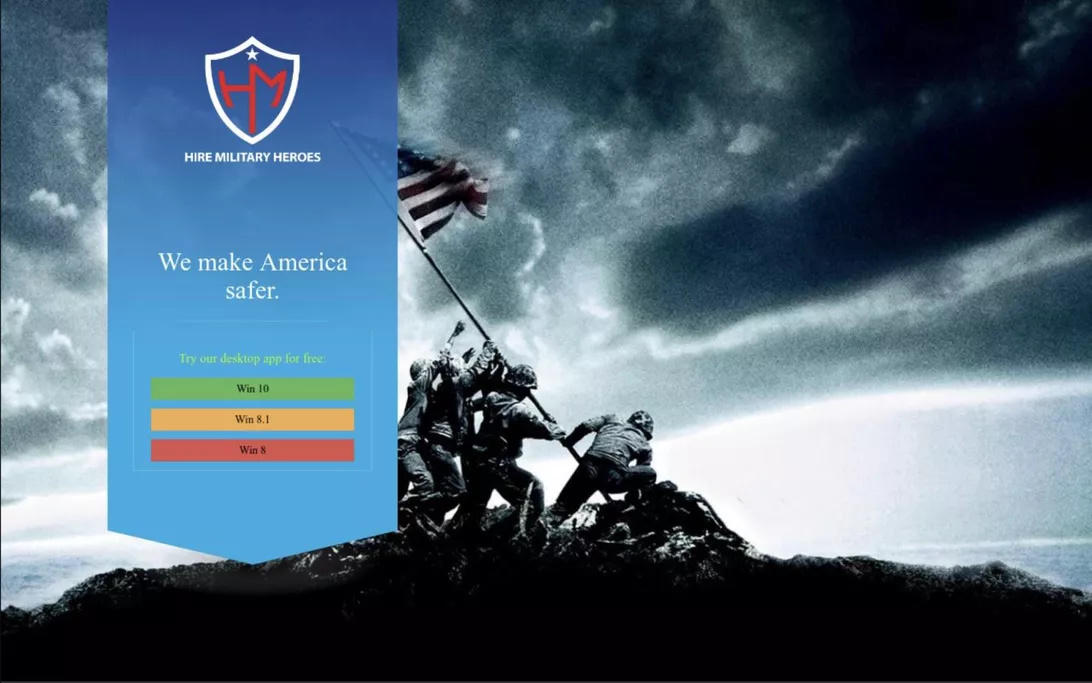
Сам сайт злоумышленников располагается по адресу hiremilitaryheroes[.]com. Посетителям предлагается скачать и установить некое приложение.

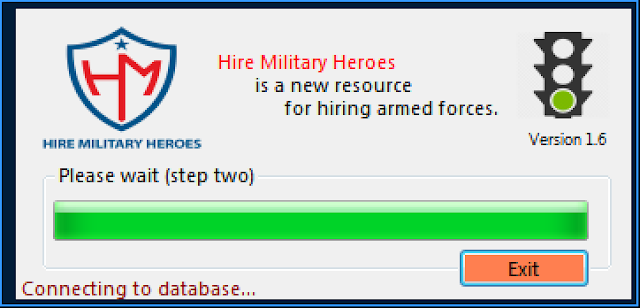
Исследователи Cisco Talos предупреждают, что вышеупомянутое приложение является фейковым и устанавливает на компьютер лишь вредоносную составляющую.

При этом в процессе установки программа отображает ошибку, уведомляющую, что инсталляция не удалась.

В фоновом режиме вредонос продолжает активность — собирает информацию об операционной системе и её технических аспектах, а также отправляет данные на Gmail-ящик, находящийся под контролем киберпреступников.

Собираются следующие данные: установленные патчи, количество процессоров, конфигурация сети, версия прошивки, информация об аппаратном обеспечении, имя администратора, список аккаунтов, дата, время и данные о драйверах.

«Вредонос собирает большое количество данных о компьютере жертвы, что однозначно поможет злоумышленнику хорошо спланировать дальнейшие атаки», — пишут эксперты Cisco Talos, анализировавшие зловред.

Специалисты также отметили, что у вредоносной программы есть RAT-компонент, способный запускать скачанные из интернета файлы, выполнять шелл-команды и полностью удалять себя с компьютера жертвы, если потребуется.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru