



В Microsoft Edge добавили функцию блокировки нежелательных программ

В Microsoft Edge добавили функцию блокировки нежелательных программ

В Microsoft Edge добавили функцию блокировки нежелательных программ

Microsoft тестирует новую функцию в Edge. В случае удачной реализации браузер сможет блокировать потенциально нежелательные программы (PUP), загружаемые непосредственно через интернет-обозреватель.

«Потенциально нежелательными программами» Microsoft называет приложения, находящиеся где-то посередине между легитимными и вредоносными программами.

Обычно такие программы отображают рекламные объявления, осуществляют редиректы без согласия пользователя, перехватывают функции браузера, используют схемы запугивания жертвы или же обещают ускорить работу компьютера.

Во многих случаях такие образцы можно с уверенностью назвать вредоносными, однако официальная классификация не позволяет.

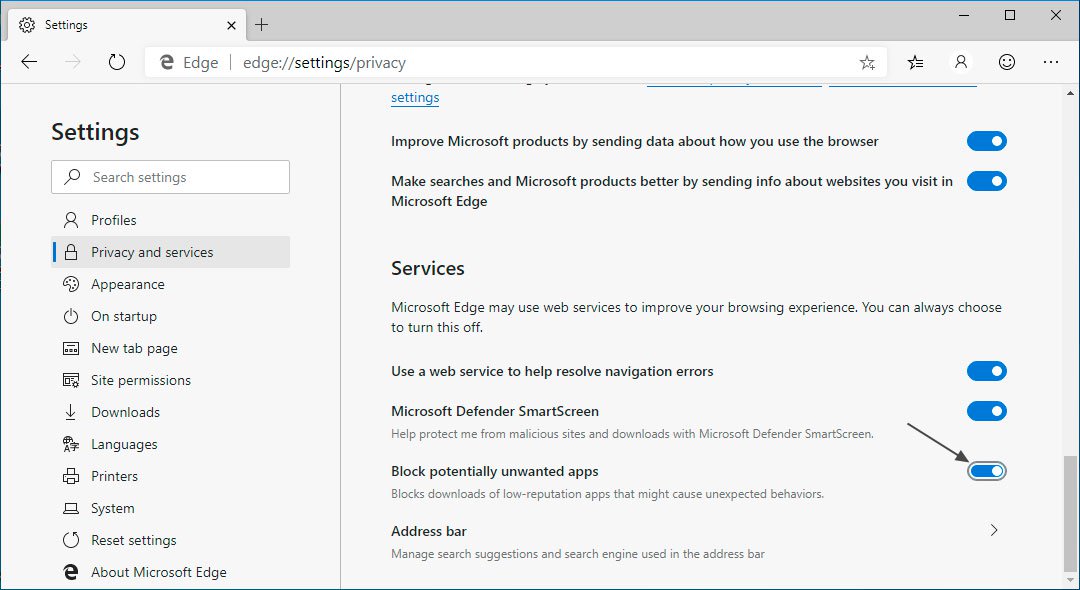
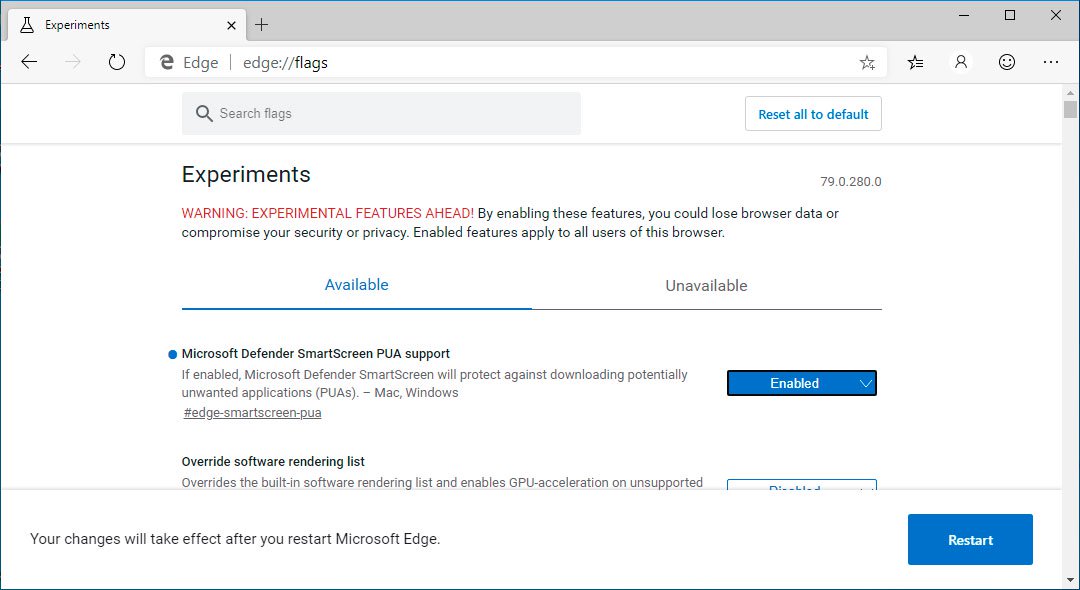
В последней тестовой сборке Microsoft Edge пользователь может включить экспериментальную функцию, задача которой — блокировать PUP, загружаемые через браузер. Активировать блокировку PUP можно в настройках браузера, в разделе «Конфиденциальность и сервисы», там вы увидите пункт «Блокировать потенциально нежелательные приложения».

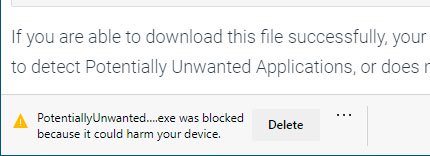
После включения все нежелательные программы (по классификации Microsoft, конечно) будут заблокированы, а пользователь увидит уведомление: «Приложение Example.exe было заблокировано, так как оно может навредить вашему компьютеру».

Если вы хотите попробовать экспериментальное нововведение самостоятельно, можете скачать сборку Microsoft Edge Canary и протестировать файл, размещённый по этой ссылке.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru