



Два блокировщика рекламы для Chrome модифицировали cookies

Два блокировщика рекламы для Chrome модифицировали cookies

Два блокировщика рекламы для Chrome модифицировали cookies

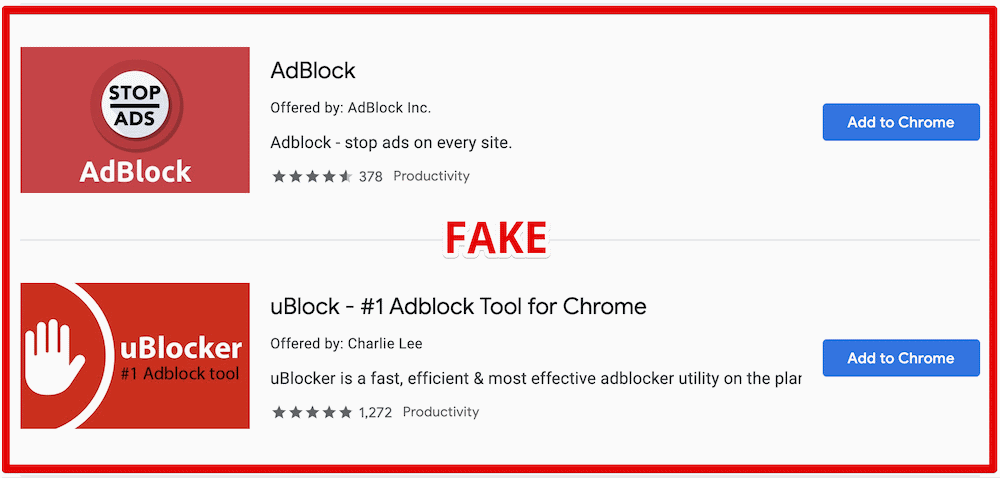
Google удалил из официального магазина Chrome Web Store два расширения для блокировки рекламы. Как сообщил интернет-гигант, эти аддоны использовали имена других популярных расширений и при этом манипулировали файлами cookies.

Нежелательные расширения — «AdBlock» от «AdBlock, Inc» и «uBlock» от «Charlie Lee» — осуществляли деятельность, которую эксперты в области кибербезопасности называют «набивка cookies» («cookie stuffing»).

Это значит, что аддоны добавляли в пользовательские файлы cookies дополнительную информацию от себя. Эта техника обычно используется в различных маркетинговых схемах.

«AdBlock» и «uBlock» модифицировали cookies при посещении пользователем определённых сайтов, добавляя специальный параметр. Именно этот параметр гарантировал денежные отчисления автору расширения, если пользователь приобретал какой-либо товар на одном из таких ресурсов.

Среди таких сайтов были: teamviewer.com, microsoft.com, linkedin.com, aliexpress.com, booking.com и многие другие.

Примечательно, что вредоносная активность проявлялась лишь спустя 55 часов после установки одного из вышеозначенных аддонов. Если пользователь открывал инструменты разработчика в Chrome, расширения на это время «затихали».

Оба аддона основаны на коде оригинального AdBlock. Последние цифры: у первого расширения было более 800 000 инсталляций, у второго — более 850 000. Google уже удалила обе подделки из магазина.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru