



Принтеры HP отправляют компании данные о том, что вы печатаете

Принтеры HP отправляют компании данные о том, что вы печатаете

Принтеры HP отправляют компании данные о том, что вы печатаете

Разработчик программного обеспечения Роберт Хитон рассказал о своем опыте подключения новенького принтера HP к компьютеру родственников. Изучив процесс и устанавливаемый софт от HP, Хитон пришел к выводу, что устройство может отправлять компании информацию о том, что вы печатаете.

Сначала Хитон обратил внимание, что пользователя пытаются вынудить оформить подписку на дорогие чернила. Для этого предлагается ввести адрес электронной почты в специальное поле. Если пользователь невнимателен или просто не в курсе, что на рынке есть сторонние картриджи, не уступающие по качеству HP и при этом гораздо более дешевые, он пойдет на поводу у предложения.

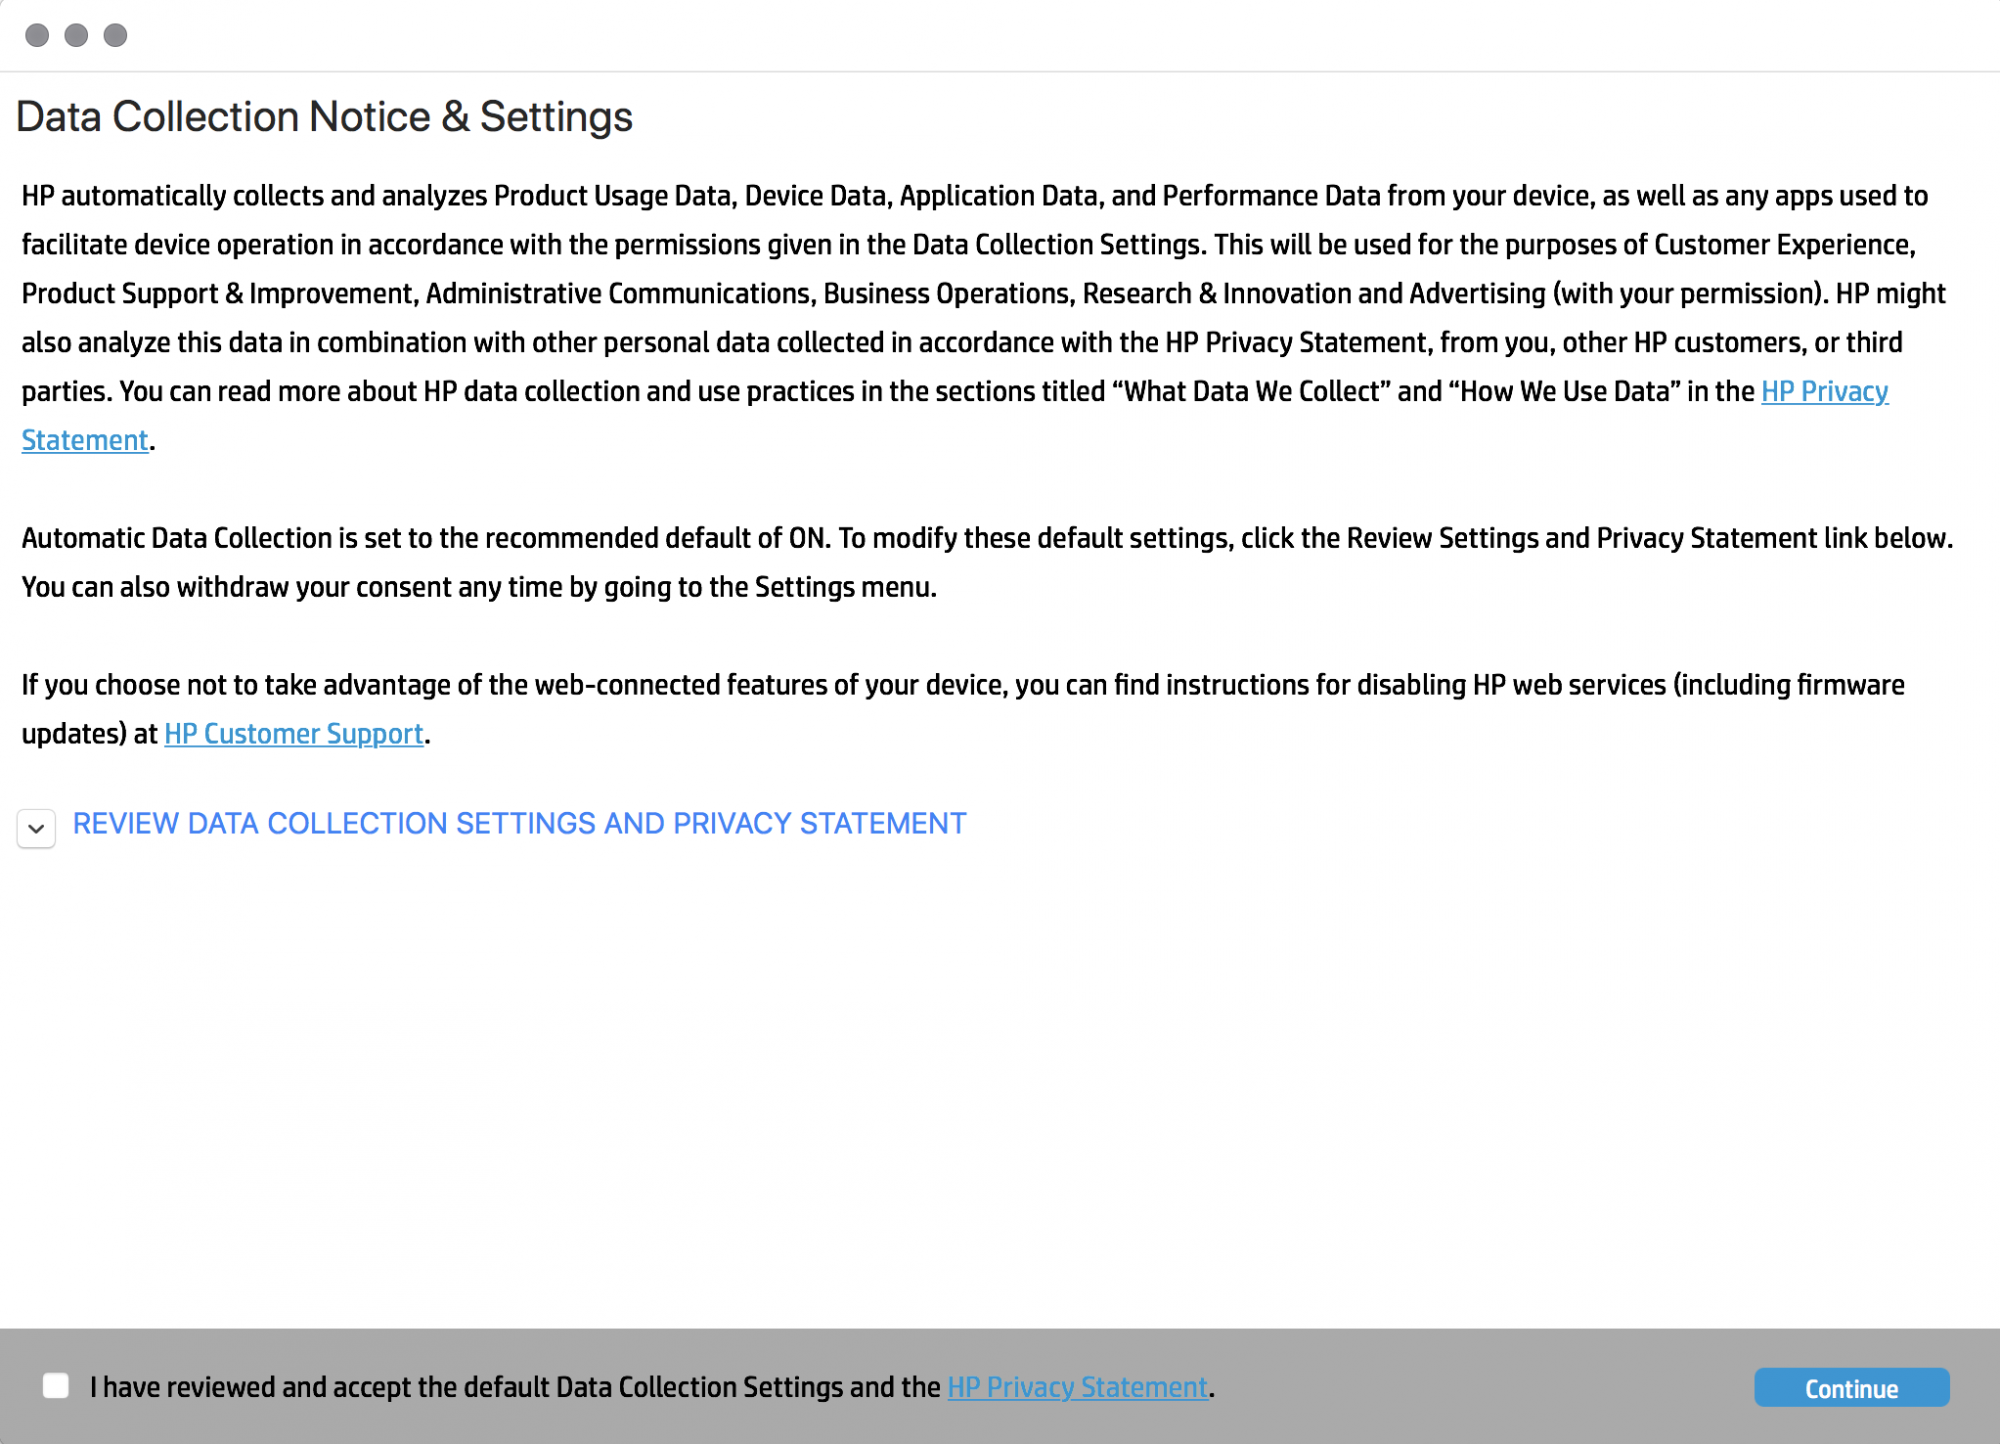
Однако существеннее то, что привлекло внимание исследователя потом — «Уведомление о сборе данных и настройки».

Если обобщать, HP хочет, чтобы принтер собирал все мыслимые и немыслимые типы данных, о которых обычный пользователь даже не подозревает. Среди собираемых данных: метаданные вашего устройства, информация о документах, которые вы печатаете (включая дату и время, количество страниц и приложение, с помощью которого пользователь печатает).

Впоследствии HP использует полученную информацию для самых разных целей, самой вопиющей из которых, пожалуй, является отображение релевантной рекламы. И весь сбор пользовательских данных происходит благодаря приложению, отвечающему за установку и подключение принтера к компьютеру.

«Я думаю, что принтер сам извлекает данные пользователя и отправляет их компании, то есть там вряд ли задействовано какое-либо клиентское программное обеспечение. Как только представители HP получат ваши данные, они могут делать с ними все, что захотят. Мне кажется, компания особо не беспокоится о своей репутации, а просто пытается перехватить любую информацию, которая потенциально может стоить денег», — пишет Роберт Хитон.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru