



Chrome 77 — новая функция расшаривания веб-страниц между девайсами

Chrome 77 — новая функция расшаривания веб-страниц между девайсами

Chrome 77 — новая функция расшаривания веб-страниц между девайсами

Google выпустил новую версию своего браузера — Chrome 77. В этом релизе разработчики устранили 52 уязвимости и добавили интересную функцию, с помощью которой пользователи могут отправлять веб-старицы на другие устройства.

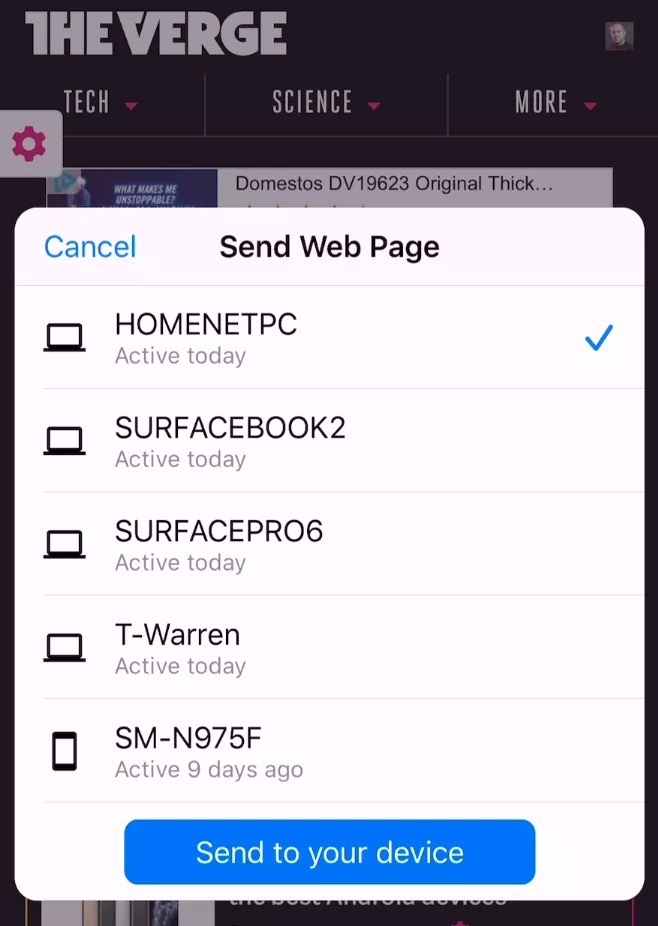
Что касается новой функции расшаривания страниц — теперь вы можете кликнуть правой кнопкой мыши по ссылке и увидите переработанное контекстное меню. В нем есть пункт, позволяющий отправить ссылку на другое устройство (которое тоже должно использовать Chrome).

Нововведение доступно в браузере для систем Windows, Android и iOS, а вот macOS почему-то на данном этапе обошли стороной.

Новая функция придётся очень кстати, если вам надо быстро перейти с десктопа на ноутбук или смартфон. Например, требуется срочно бежать на встречу, а нужная ссылка просто необходима.

Теперь немного об уязвимостях. Как уже отмечалось, в Chrome устранили 52 проблемы безопасности. Среди них один баг получил статус критического, 17 присвоили среднюю степень опасности и ещё 10 — низкую.

Критическая уязвимость (CVE-2019-5870) затрагивает медиакомпонент и представляет собой проблему типа use-after-free.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru