



Правоохранители задержали 281 BEC-мошенника, изъяли около $3,7 млн

Правоохранители задержали 281 BEC-мошенника, изъяли около $3,7 млн

Правоохранители задержали 281 BEC-мошенника, изъяли около $3,7 млн

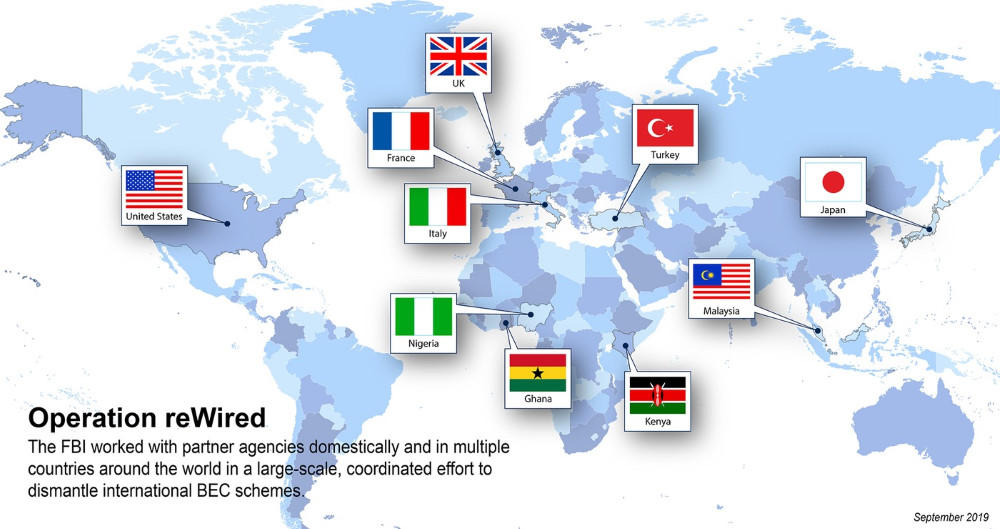
Правоохранительные органы десяти стран объединились для задержания 281 подозреваемого в массовых взломах корпоративной электронной почты (BEC). В результате успешной операции стражи порядка изъяли у мошенников около $3,7 миллионов.

Территориально основная часть операции, получившей имя «Operation reWired», проходила в Нигерии — в этой стране арестовали 167 подозреваемых. К слову, Нигерия давно пользуется репутацией убежища для различных онлайн-мошенников.

Помимо этого, задержания прошли ещё в девяти странах. Самые крупные: 74 в США, 18 в Турции и 15 в Гане. Также преступники мелки порциями были найдены во Франции, Италии, Японии, Кении, Малайзии и Великобритании.

По данным ФБР, все задержанные имели отношение к кибератакам, в ходе которых компрометировались корпоративные email-аккаунты. Преступники взламывали почтовый ящик сотрудника предприятия, после чего использовали его для рассылки вредоносных электронных писем коллегам жертвы.

За последний год аресты мошенников, связанных со взломом корпоративной почты, заметно участились. Последняя операция правоохранителей — яркий тому пример.

ФБР сегодня опубликовало информацию о финансовых потерях, ставших следствием подобных кибератак. По словам представителей спецслужбы, за три года BEC-мошенничество привело к потерям в $26 миллиардов.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru