



Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

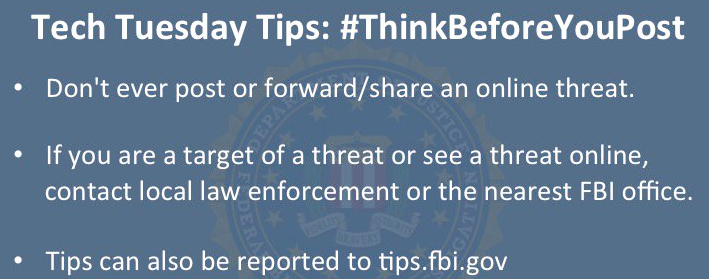
Федеральное бюро расследований США просит студентов воздержаться от публикации угроз в социальных сетях, электронных письмах и текстовых сообщениях. Для этого ФБР запустило специальную кампанию «Подумай, прежде чем публиковать».

«ФБР крайне серьезно относится к такого рода угрозам. При этом неважно, выражены ли они в форме текстовых сообщений, постов в социальных сетях или в электронных письмах», — объясняют сотрудники спецслужбы.

«Правоохранители займутся каждой такой угрозой, после чего уже будут разбираться, реальна ли она или кто-то просто шутит».

По словам ФБР, кампания «Подумай, прежде чем публиковать» призвана уберечь студентов от неправильного выбора, который может серьезно отразиться на их будущем.

Агенты спецслужбы подчёркивают, что угрозы являются серьёзным правонарушением, которое может грозить пятью годами тюремного заключения или крупными штрафами.

Чтобы помочь студентам лучше ориентироваться, ФБР опубликовало рекомендации, которые можно разделить на четыре пункта:

  • Никогда не публикуй в Сети и не отправляй лично угрозы.
  • Если стал жертвой угроз, немедленно свяжись с местными правоохранительным органами.
  • Если видишь опубликованные в Сети угрозы, свяжись с правоохранителями или местным отделом ФБР. Также можно отправить информацию на адрес tips.fbi.gov.
  • Не распространяй онлайн-угрозы — это может вызвать панику и сбить расследование с толку.
Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru