



Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

Подумай, прежде чем публиковать: ФБР предупреждает подростков об угрозах

Федеральное бюро расследований США просит студентов воздержаться от публикации угроз в социальных сетях, электронных письмах и текстовых сообщениях. Для этого ФБР запустило специальную кампанию «Подумай, прежде чем публиковать».

«ФБР крайне серьезно относится к такого рода угрозам. При этом неважно, выражены ли они в форме текстовых сообщений, постов в социальных сетях или в электронных письмах», — объясняют сотрудники спецслужбы.

«Правоохранители займутся каждой такой угрозой, после чего уже будут разбираться, реальна ли она или кто-то просто шутит».

По словам ФБР, кампания «Подумай, прежде чем публиковать» призвана уберечь студентов от неправильного выбора, который может серьезно отразиться на их будущем.

Агенты спецслужбы подчёркивают, что угрозы являются серьёзным правонарушением, которое может грозить пятью годами тюремного заключения или крупными штрафами.

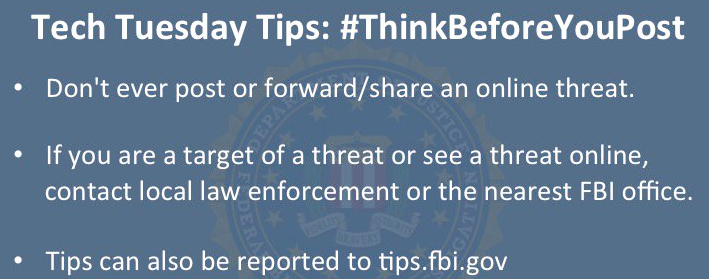
Чтобы помочь студентам лучше ориентироваться, ФБР опубликовало рекомендации, которые можно разделить на четыре пункта:

  • Никогда не публикуй в Сети и не отправляй лично угрозы.
  • Если стал жертвой угроз, немедленно свяжись с местными правоохранительным органами.
  • Если видишь опубликованные в Сети угрозы, свяжись с правоохранителями или местным отделом ФБР. Также можно отправить информацию на адрес tips.fbi.gov.
  • Не распространяй онлайн-угрозы — это может вызвать панику и сбить расследование с толку.
Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru