



Номера телефонов миллионов пользователей Facebook найдены в Сети

Номера телефонов миллионов пользователей Facebook найдены в Сети

Номера телефонов миллионов пользователей Facebook найдены в Сети

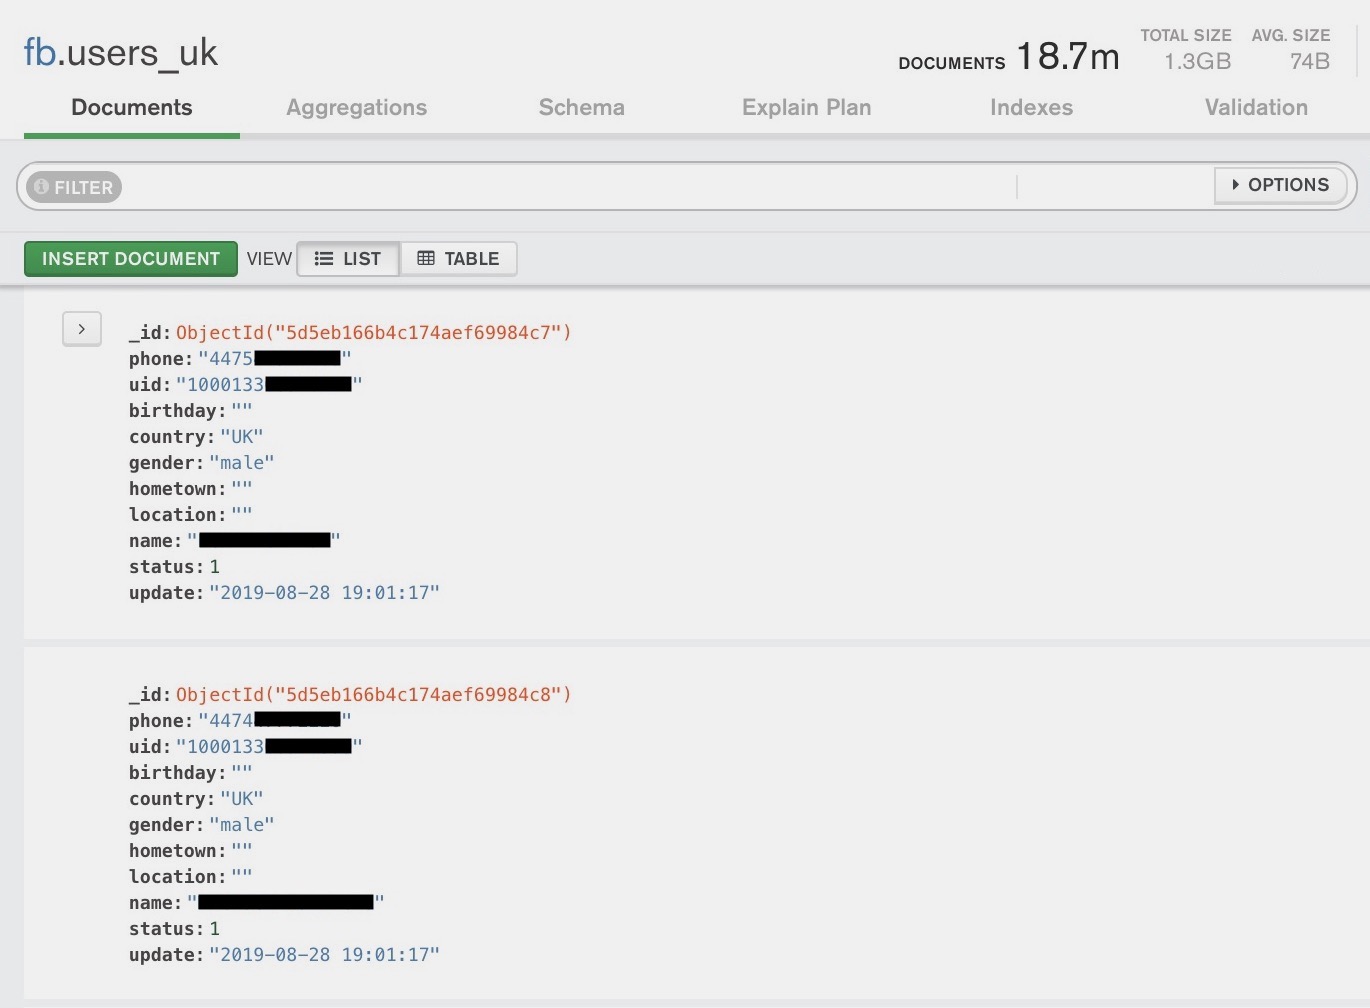
Сотни миллионов телефонных номеров, связанных с Facebook-аккаунтами пользователей, были найдены в Сети в открытом доступе. При желании любой мог ознакомиться с этими данными.

Незащищённый сервер раскрывал более 419 миллионов записей, разбросанных по двум базам данных. В одной из них находились данные 133 миллионов пользователей Facebook из США и 18 миллионов британских граждан.

Другая БД содержала более 50 миллионов записей, связанных с вьетнамскими аккаунтами Facebook.

Поскольку сервер не был защищён паролем, любой желающий мог найти и просмотреть все данные, хранящиеся в базах.

В каждой записи можно было найти уникальный идентификатор пользователя — Facebook ID, а также связанный с учетной записью номер телефона. Facebook ID (обычно это длинный номер, доступный всем) можно легко использовать для получения имени пользователя.

Стоит отметить, что около года назад Facebook принял решение ограничить доступ к номерам телефонов пользователей. Стало быть, такие данные, по мнению самой социальной сети, не должны быть общедоступны.

Помимо номеров и идентификаторов, в базах также можно было найти записи, содержащие имена пользователей, их пол и страну проживания.

Вчера Facebook объявил, что технология распознавания лиц теперь доступна всем пользователям. Она опциональна, так что при желании ее можно отключить. Также соцсеть решила избавиться от связанной функции — автоматическое предложение отметить человека на фото.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru