



Номера телефонов миллионов пользователей Facebook найдены в Сети

Номера телефонов миллионов пользователей Facebook найдены в Сети

Номера телефонов миллионов пользователей Facebook найдены в Сети

Сотни миллионов телефонных номеров, связанных с Facebook-аккаунтами пользователей, были найдены в Сети в открытом доступе. При желании любой мог ознакомиться с этими данными.

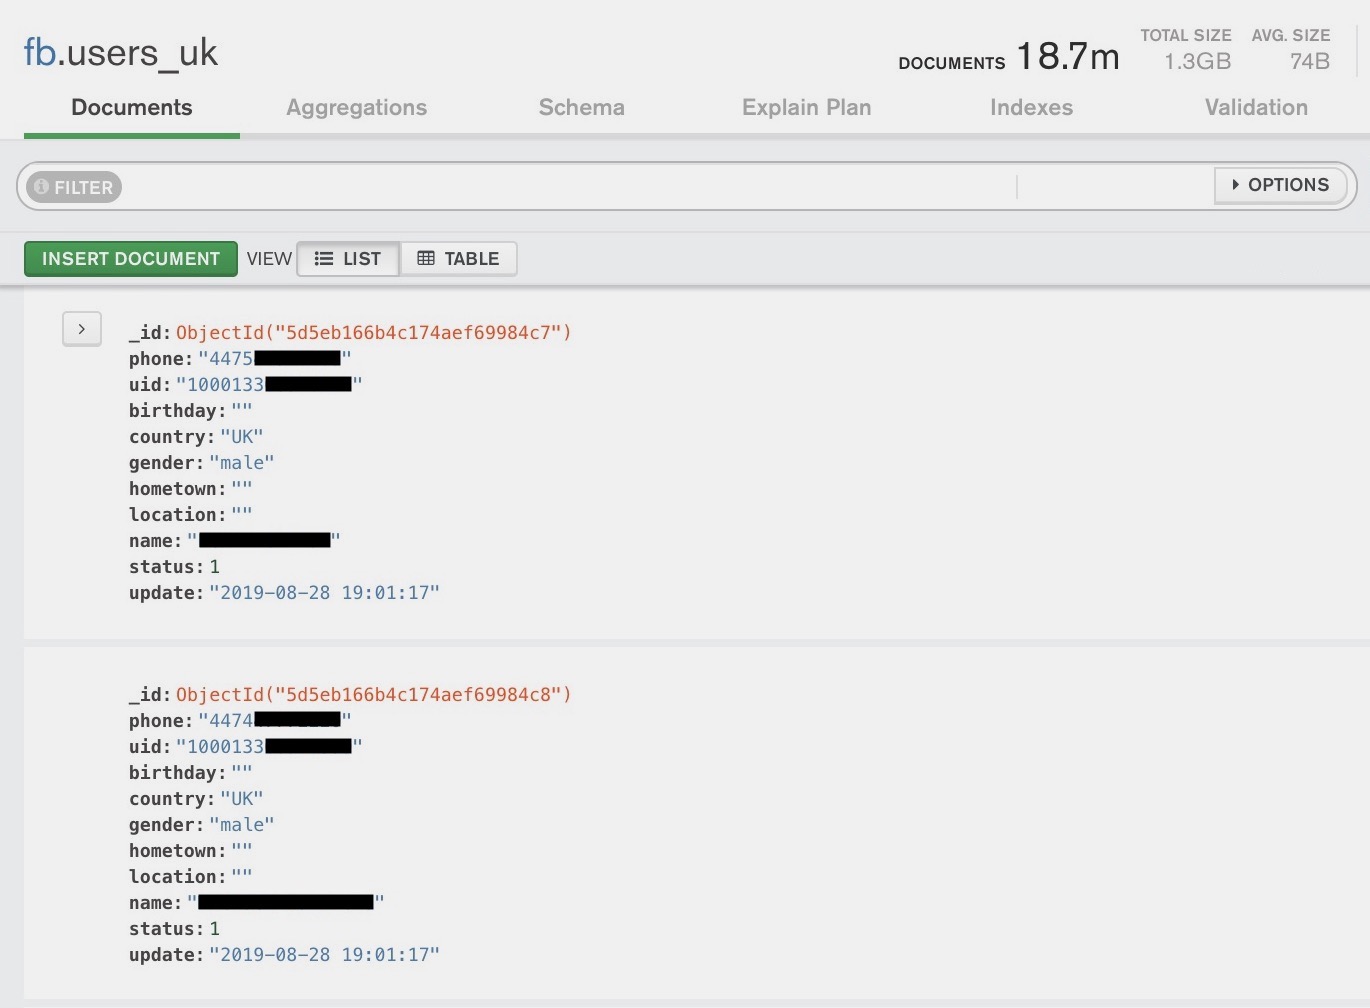
Незащищённый сервер раскрывал более 419 миллионов записей, разбросанных по двум базам данных. В одной из них находились данные 133 миллионов пользователей Facebook из США и 18 миллионов британских граждан.

Другая БД содержала более 50 миллионов записей, связанных с вьетнамскими аккаунтами Facebook.

Поскольку сервер не был защищён паролем, любой желающий мог найти и просмотреть все данные, хранящиеся в базах.

В каждой записи можно было найти уникальный идентификатор пользователя — Facebook ID, а также связанный с учетной записью номер телефона. Facebook ID (обычно это длинный номер, доступный всем) можно легко использовать для получения имени пользователя.

Стоит отметить, что около года назад Facebook принял решение ограничить доступ к номерам телефонов пользователей. Стало быть, такие данные, по мнению самой социальной сети, не должны быть общедоступны.

Помимо номеров и идентификаторов, в базах также можно было найти записи, содержащие имена пользователей, их пол и страну проживания.

Вчера Facebook объявил, что технология распознавания лиц теперь доступна всем пользователям. Она опциональна, так что при желании ее можно отключить. Также соцсеть решила избавиться от связанной функции — автоматическое предложение отметить человека на фото.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru