



Баг обновления Windows 10 v1903 — чрезмерное использование ресурсов CPU

Баг обновления Windows 10 v1903 — чрезмерное использование ресурсов CPU

Баг обновления Windows 10 v1903 — чрезмерное использование ресурсов CPU

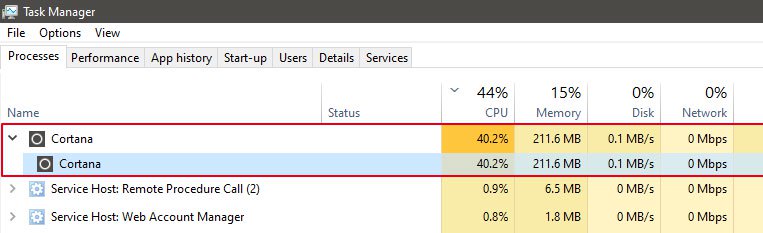
После установки обновления KB4512941, вышедшего для версий Windows 10 v1903 на прошлой неделе, некоторые пользователи отметили нетипично высокое и скачкообразное использование ресурсов CPU процессом SearchUI.exe. Этот процесс принадлежит голосовому помощнику Cortana.

Оказалось, что в этом обновлении Cortana содержит баг — если пользователь отключает отправку поисковых запросов Bing (через реестр или групповые политики), голосовой ассистент начинает потреблять неприемлемо большие объемы мощности процессора. Этот же баг приводит к отображению пустых поисковых результатов Windows Search.

Один из пользователей на площадке Reddit поделился скриншотом, на котором видно, что Cortana «съела» 40% ресурсов центрального процессора.

У пользователей есть три способа решения этой проблемы. Во-первых, можно включить BingSearch, во-вторых — заменить директорию с кешем Cortana на старую версию, и последнее — деинсталлировать обновление.

Несмотря на то, что обновления Windows 10 приносили немало проблем, они все же устраняют приличное количество уязвимостей и багов. Именно поэтому не рекомендуется удалять KB4512941, если только в этом нет крайней необходимости.

Есть более гибкий способ решить эту проблему: включите BingSearch лишь временно, пока актуален баг использования ресурсов CPU. Для этого установите значение BingSearchEnabled на 1 в ключе реестра HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Search.

[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Search]
"BingSearchEnabled" = 1

Один из исследователей также предложил заменить папку с кешем по адресу C:\Windows\SystemApps\Microsoft.Windows.Cortana_cw5n1h2txyewy\cache\ на прошлую версию, которая хранится в C:\Windows.old.

Представители Microsoft пока не признали наличие каких-либо проблем с этим обновлением.

«В настоящее время Microsoft не располагает информацией в отношении проблем, связанных с этим обновлением», — заявили в корпорации.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru