



Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Фишеры рассылают пользователям Instagram хорошо замаскированные письма

Киберпреступники запустили новую фишинговую кампанию, на этот раз под прицелом пользователи социальной сети Instagram. При этом злоумышленники используют не только фейковые поля ввода логина и пароля, но и задействуют в схеме коды двухфакторной аутентификации (2FA).

В рассылаемых фишинговых письмах атакующие пытаются привлечь внимание пользователей сообщениями о том, что сторонний человек пытается войти в их аккаунт. Чтобы подтвердить свою личность, пользователей просят перейти по ссылке и ввести свои учетные данные.

Злоумышленники старались визуально придать этим письмам максимальное сходство с официальными сообщениями от Instagram.

«Если не брать во внимание несколько пунктуационных ошибок и отсутствие пробела перед словом ‘Пожалуйста’, эти письма идеальны. Они с большой долей вероятности не вызовут подозрений пользователей», — рассказывает анализировавший эту кампанию эксперт компании Sophos Пол Даклин.

Чтобы придать дополнительную иллюзию легитимности, мошенники добавили поле для ввода кода двухфакторной аутентификации.

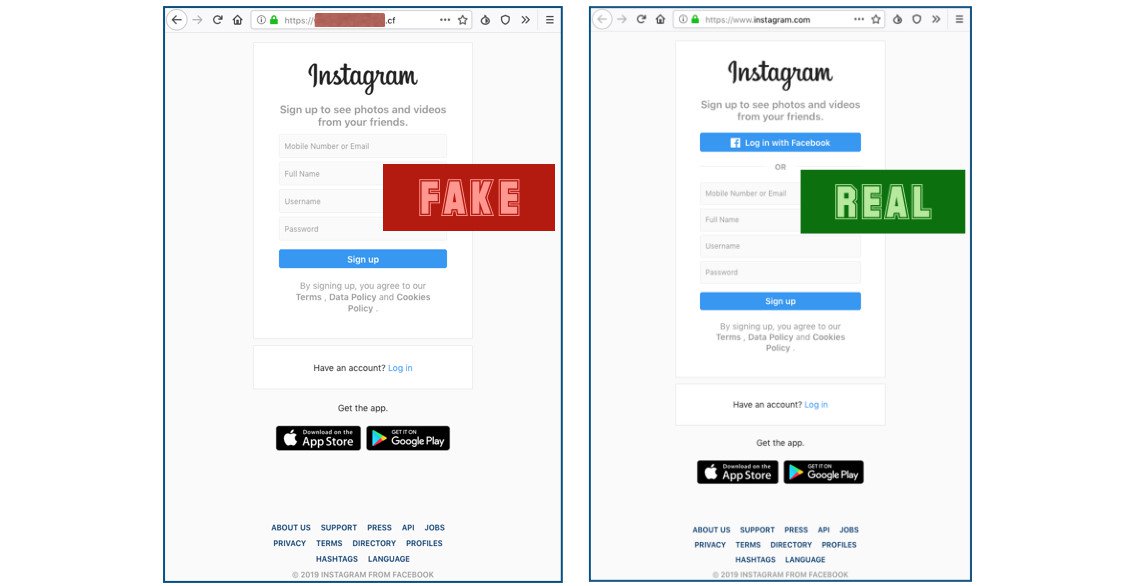
Сама фишинговая страница также представляет собой идеальный клон официальной страницы Instagram для входа. Киберпреступники позаботились даже об установке действующего SSL-сертификата — в результате жертвы видят протокол HTTPS и зелёный замочек, окончательно рассеивающий их сомнения в том, что это легитимная страница.

В адресной строке браузера можно увидеть домен в зоне .CF. Это уловка мошенников, призванная создать схожее с instagram.com написание домена.

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru