



Facebook опубликовал хронологию обсуждения практик Cambridge Analytica

Facebook опубликовал хронологию обсуждения практик Cambridge Analytica

Facebook опубликовал хронологию обсуждения практик Cambridge Analytica

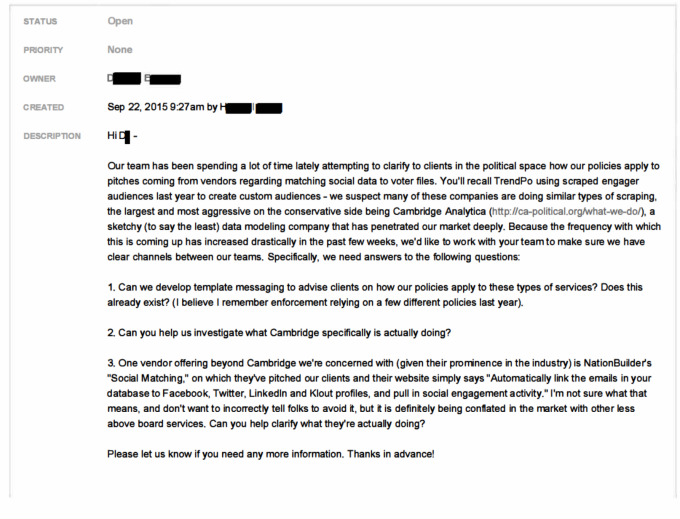
Facebook опубликовал интересную информацию, причём все выглядит так, будто соцсеть старалась минимально афишировать сам факт публикации. Речь идёт об электронных переписках, проливающих свет на ситуацию с Cambridge Analytica.

Размещённая на площадке Facebook Newsroom цепочка писем даёт представление о том, насколько сотрудники социальной сети были в курсе практик Cambridge Analytica.

Согласно опубликованным письмам, сотрудники Facebook ещё 29 сентября 2015 года выделяли Cambridge Analytica из ряда других подобных компаний, называя ее активность «агрессивной», а практики — «подозрительными».

30 сентября одни из сотрудников запросил идентификатор и имя приложения, которое наиболее настойчиво собирает данные пользователей. После этого сотрудник пишет:

«Мое чутьё подсказывает мне, что сбор данных, осуществляемый этим приложением, не согласуется с политикой конфиденциальности Facebook».

13 октября команда Facebook возвращается к обсуждению вопроса потенциального нарушения правил платформы со стороны Cambridge Analytica. А 11 декабря один из служащих предлагает провести тщательный анализ деятельности Cambridge Analytica, так как это может потенциально навредить репутации Facebook.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru