



Мошенники атакуют пользователей Steam, предлагая игры бесплатно

Мошенники атакуют пользователей Steam, предлагая игры бесплатно

Мошенники атакуют пользователей Steam, предлагая игры бесплатно

На просторах Сети появилась новая изощренная мошенническая схема, с помощью которой злоумышленники атакуют пользователей Steam. Специальный сайт, который якобы бесплатно раздаёт игры, на деле используется для взлома аккаунтов Steam.

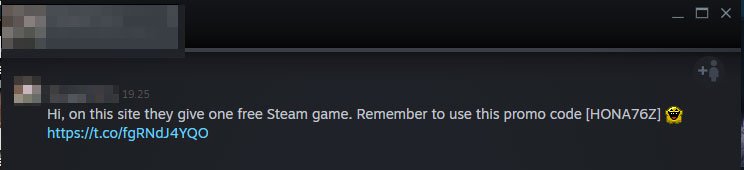
Получив контроль над одной учетной записью, киберпреступники рассылают сообщения по списку контактов жертвы. В сообщениях говорится, что пользователь может получить игру бесплатно, для этого надо посетить определённый сайт и ввести специальный промокод.

Если пользователь нажимает на ссылку в сообщении, его перебрасывает на URL http://steamsafe[.]fun/?ref=freegame. Далее идёт ещё один редирект, ведущий на один из нескольких зарегистрированных злоумышленниками мошеннических сайтов.

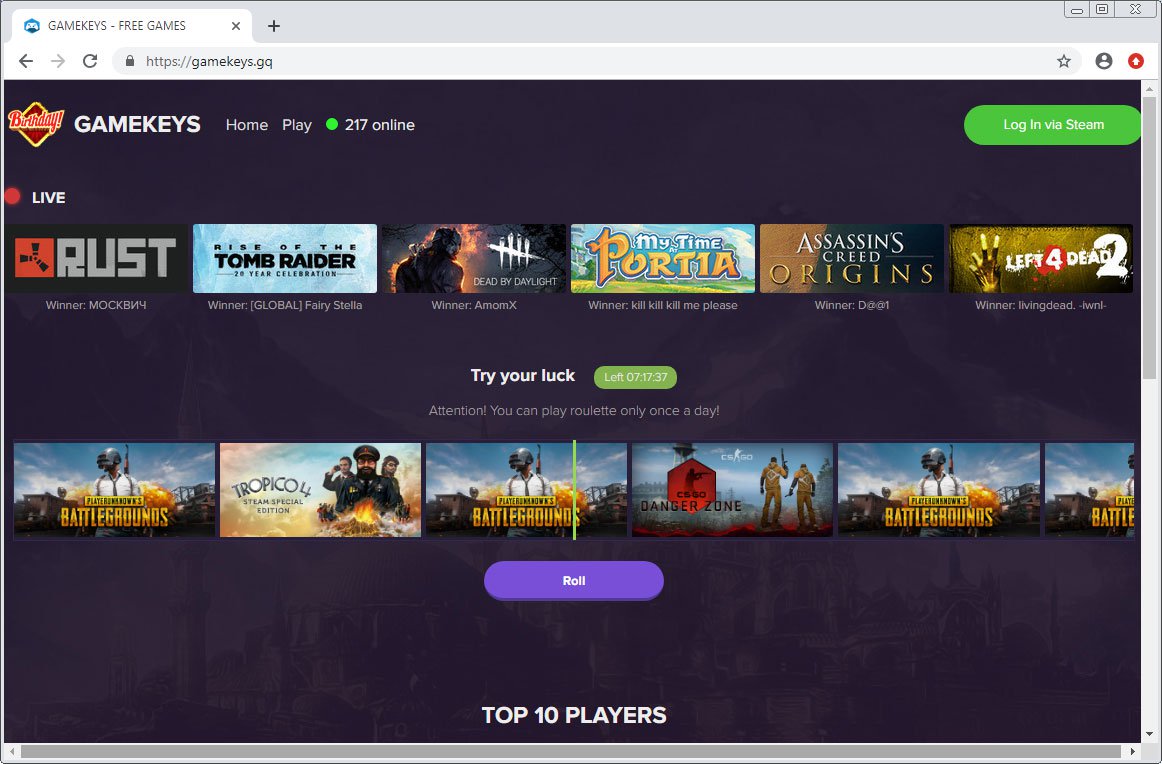
Ниже на скриншоте показан один из таких сайтов:

Предположим, жертва решила воспользоваться предложением и нажимает на кнопку «Roll». В этом случае сайт делает вид, что случайным образом выбирает из наиболее популярных игр: PUBG, CSGO, Tropico 4, ARK: Survival Evolved, Assassin's Creed.

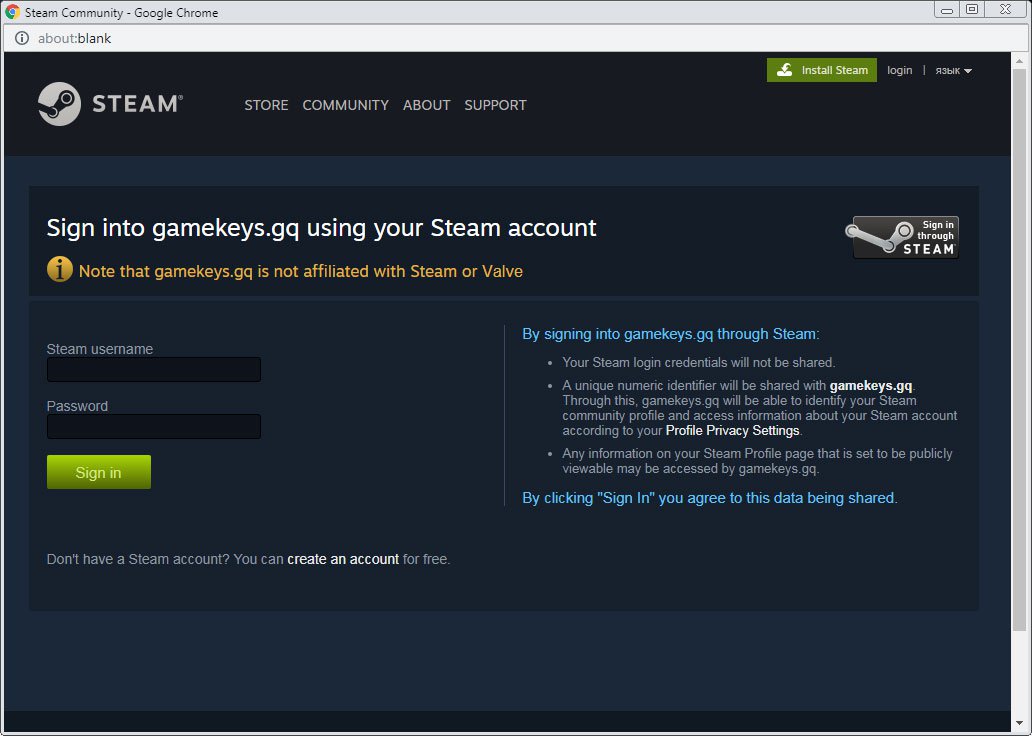
Далее пользователю отображается часть кода Steam и его просят войти в свой аккаунт, чтобы забрать игру. Звучит логично.

Стоит ли говорить, что форма для ввода учетных данных располагается не на официальной платформе Steam, а на мошенническом ресурсе.

При этом злоумышленники предусмотрели и обход двухфакторной аутентификации — на сайте есть специальная форма для ввода кода 2FA, который высылается пользователю.

Напомним, что на днях компания Valve выпустила патч, устраняющий уязвимость повышения привилегий (LPE) в клиенте Steam для систем Windows. Тем не менее эксперты в области кибербезопасности считают, что проблемы все еще актуальны для этого программного обеспечения.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru