



Мошенники атакуют пользователей Steam, предлагая игры бесплатно

Мошенники атакуют пользователей Steam, предлагая игры бесплатно

Мошенники атакуют пользователей Steam, предлагая игры бесплатно

На просторах Сети появилась новая изощренная мошенническая схема, с помощью которой злоумышленники атакуют пользователей Steam. Специальный сайт, который якобы бесплатно раздаёт игры, на деле используется для взлома аккаунтов Steam.

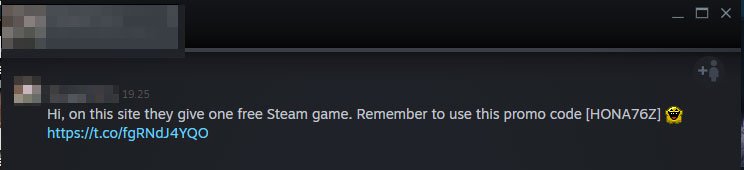
Получив контроль над одной учетной записью, киберпреступники рассылают сообщения по списку контактов жертвы. В сообщениях говорится, что пользователь может получить игру бесплатно, для этого надо посетить определённый сайт и ввести специальный промокод.

Если пользователь нажимает на ссылку в сообщении, его перебрасывает на URL http://steamsafe[.]fun/?ref=freegame. Далее идёт ещё один редирект, ведущий на один из нескольких зарегистрированных злоумышленниками мошеннических сайтов.

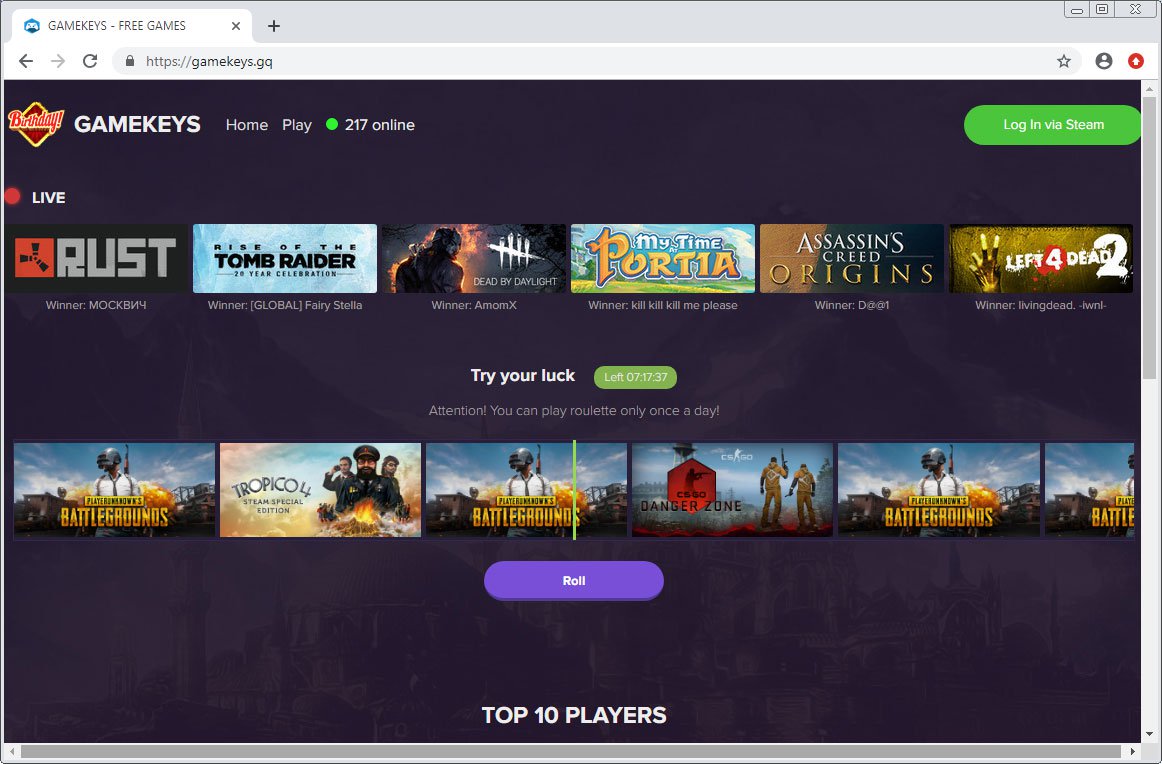
Ниже на скриншоте показан один из таких сайтов:

Предположим, жертва решила воспользоваться предложением и нажимает на кнопку «Roll». В этом случае сайт делает вид, что случайным образом выбирает из наиболее популярных игр: PUBG, CSGO, Tropico 4, ARK: Survival Evolved, Assassin's Creed.

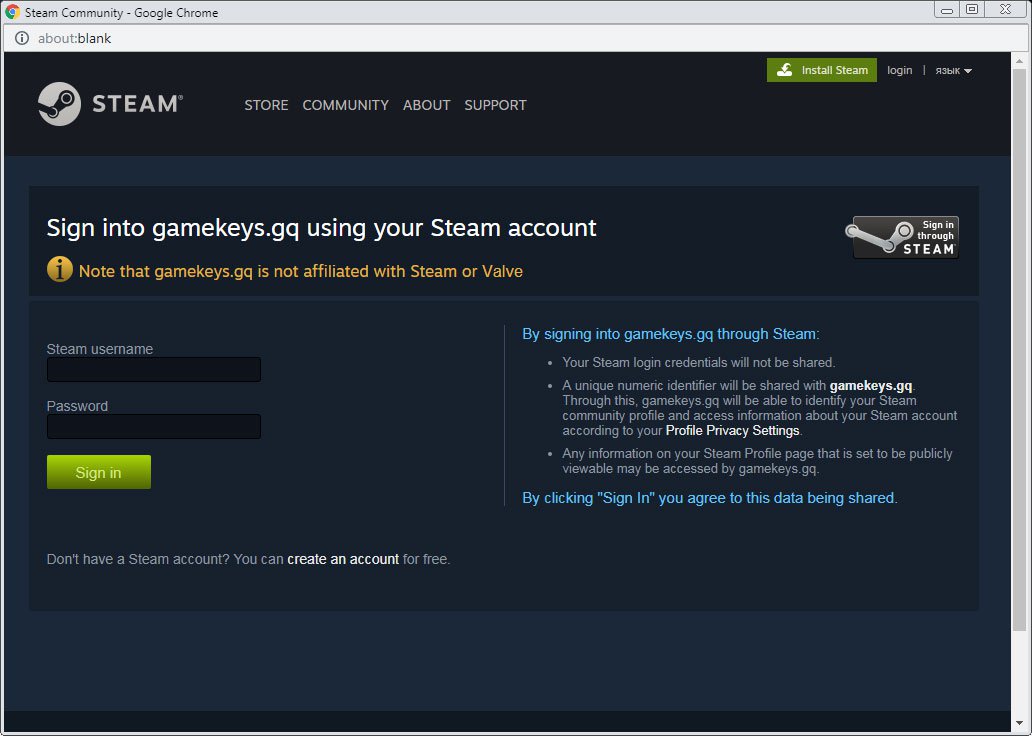
Далее пользователю отображается часть кода Steam и его просят войти в свой аккаунт, чтобы забрать игру. Звучит логично.

Стоит ли говорить, что форма для ввода учетных данных располагается не на официальной платформе Steam, а на мошенническом ресурсе.

При этом злоумышленники предусмотрели и обход двухфакторной аутентификации — на сайте есть специальная форма для ввода кода 2FA, который высылается пользователю.

Напомним, что на днях компания Valve выпустила патч, устраняющий уязвимость повышения привилегий (LPE) в клиенте Steam для систем Windows. Тем не менее эксперты в области кибербезопасности считают, что проблемы все еще актуальны для этого программного обеспечения.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru