



Юзеры Android теперь могут входить в сервисы Google с помощью отпечатка

Юзеры Android теперь могут входить в сервисы Google с помощью отпечатка

Юзеры Android теперь могут входить в сервисы Google с помощью отпечатка

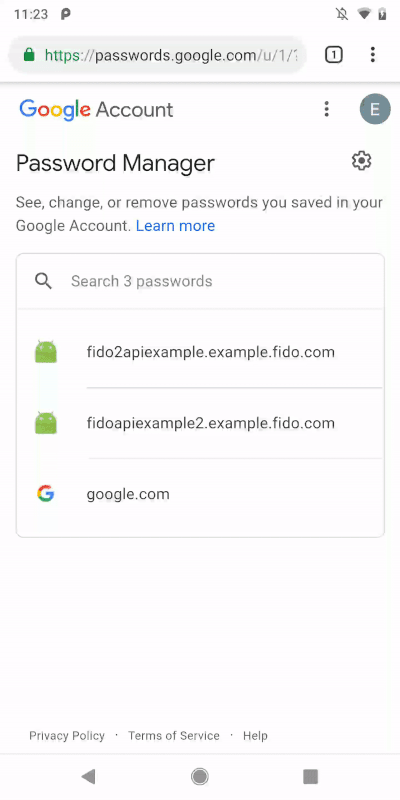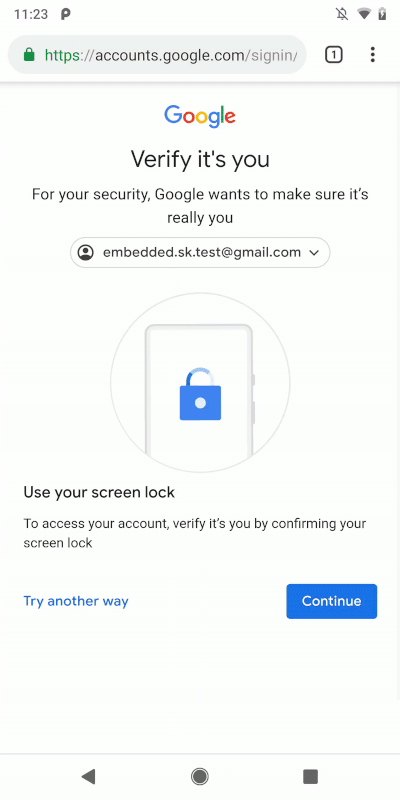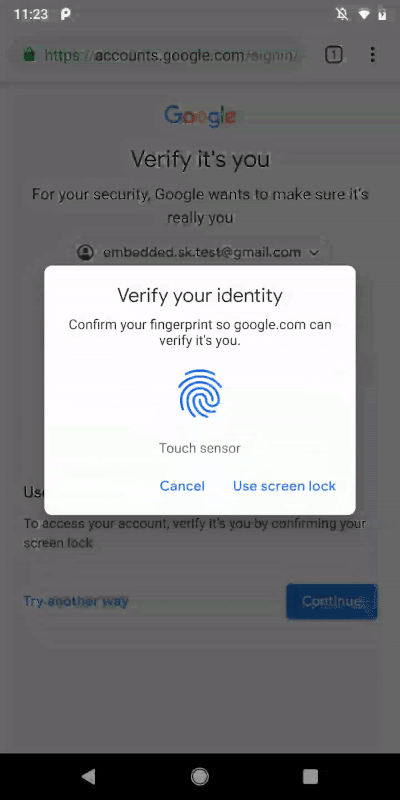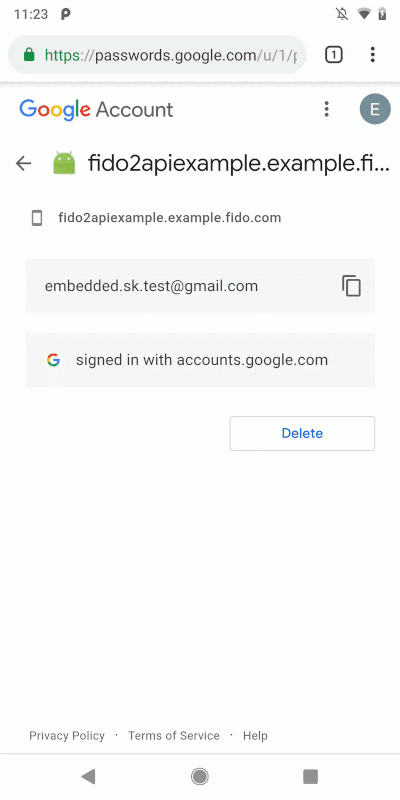
Google внедрил новую функцию, позволяющую пользователям Android аутентифицироваться в некоторых сервисах корпорации, используя отпечаток пальца. Поскольку пароль теперь вводить не придётся, ожидается, что нововведение улучшит пользовательский опыт.

Новая функция доступна с 12 августа, но пока только для ограниченного числа смартфонов на базе Android. Интернет-гигант обещает, что в ближайшие несколько дней аутентификация в сервисах с помощью отпечатка пальца станет доступна всем устройствам на Android 7 и более новых версиях ОС.

Исходя из справочной информации Google, новая функция позволит вам использовать любой метод аутентификации, который можно установить на вашем устройстве. Среди таких методов, например, ПИН-код и графический ключ.

Ранее владельцы Android-смартфонов уже могли аутентифицироваться в Google Pay и приложениях с помощью отпечатка пальца. Теперь этот же метод распространяется и на веб-сервисы Google, в которые пользователь может войти через браузер Chrome.

При этом Google планирует постепенно расширять возможности биометрической аутентификации на все большее количество сервисов.

Если у вас есть совместимое устройство на Android, вы можете попробовать новые возможности по этой ссылке.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru