



Lightning-кабель для взлома компьютера на macOS теперь продается за $200

Lightning-кабель для взлома компьютера на macOS теперь продается за $200

Lightning-кабель для взлома компьютера на macOS теперь продается за $200

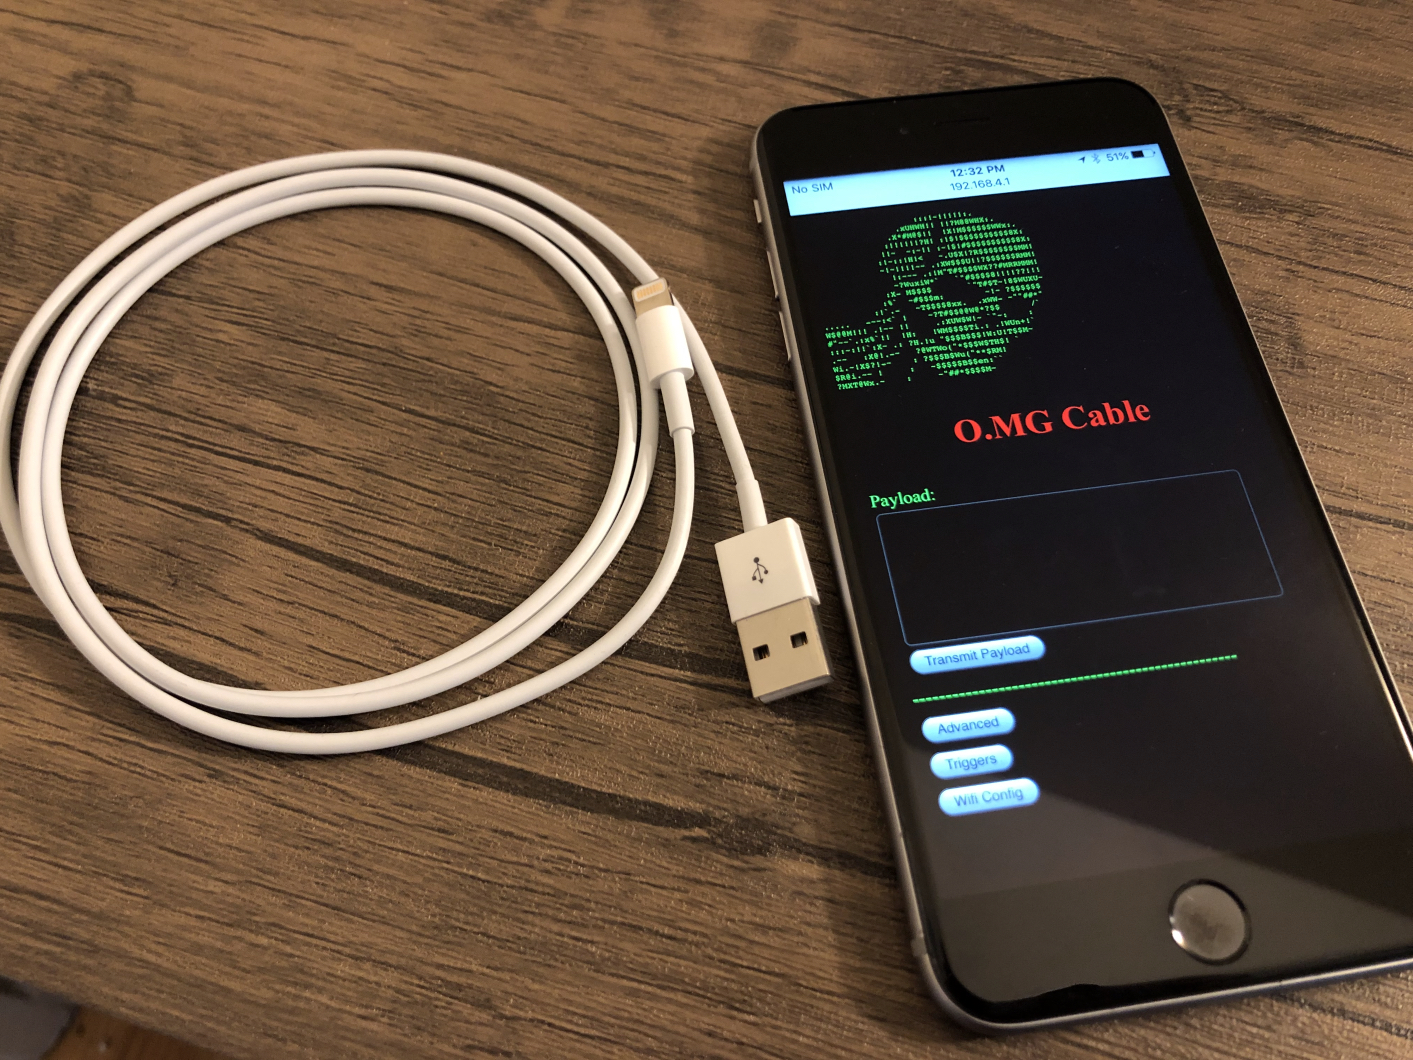
На конференции Def Con в этом году показали кабель Lightning для iPhone, с помощью которого злоумышленник может получить удаленный доступ к компьютеру. Теперь этот кабель можно приобрести за 200 долларов.

Это устройство выглядит и работает как стандартный USB-кабель от Apple, однако есть один небольшой нюанс, позволяющий атакующему взломать компьютер на macOS.

«Моим проектом серьезно заинтересовались и всячески помогали в его реализации. Было много запросов на приобретение этого кабеля», — комментирует сам разработчик модифицированного кабеля, известный под псевдонимом "MG".

Раньше об этой разработке уже писали новостные издания, специализирующиеся на информационной безопасности. Однако теперь стало известно, что кабель можно приобрести.

«Фишка» модифицированного кабеля заключается во внедрении возможности беспроводного доступа. Находящийся поблизости злоумышленник может использовать внедрённый элемент для подключения и получения контроля над атакуемым компьютером на macOS.

Разработчик даже привёл следующую аналогию действию кабеля:

«Это как сидеть за клавиатурой и мышью жертвы, но физически при этом не находиться там».

Теперь MG предлагает приобрести его версию кабеля Lightning за $200. Также в стоимость покупки войдут некоторые «дополнительные возможности».

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru