


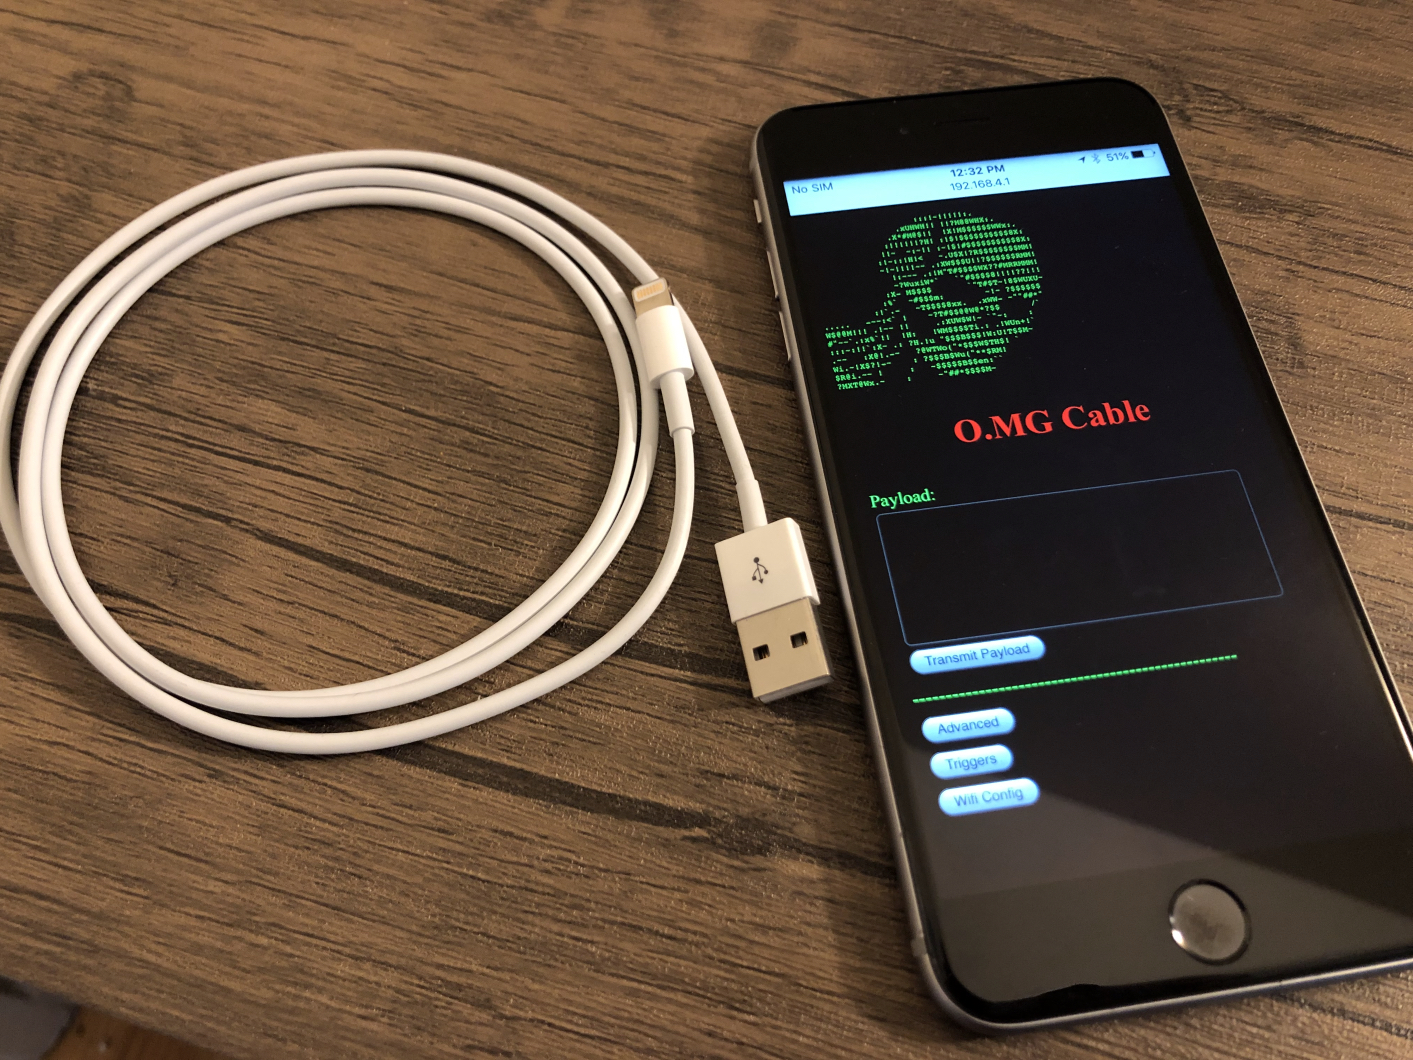

Lightning-кабель для взлома компьютера на macOS теперь продается за $200

Lightning-кабель для взлома компьютера на macOS теперь продается за $200

Lightning-кабель для взлома компьютера на macOS теперь продается за $200

На конференции Def Con в этом году показали кабель Lightning для iPhone, с помощью которого злоумышленник может получить удаленный доступ к компьютеру. Теперь этот кабель можно приобрести за 200 долларов.

Это устройство выглядит и работает как стандартный USB-кабель от Apple, однако есть один небольшой нюанс, позволяющий атакующему взломать компьютер на macOS.

«Моим проектом серьезно заинтересовались и всячески помогали в его реализации. Было много запросов на приобретение этого кабеля», — комментирует сам разработчик модифицированного кабеля, известный под псевдонимом "MG".

Раньше об этой разработке уже писали новостные издания, специализирующиеся на информационной безопасности. Однако теперь стало известно, что кабель можно приобрести.

«Фишка» модифицированного кабеля заключается во внедрении возможности беспроводного доступа. Находящийся поблизости злоумышленник может использовать внедрённый элемент для подключения и получения контроля над атакуемым компьютером на macOS.

Разработчик даже привёл следующую аналогию действию кабеля:

«Это как сидеть за клавиатурой и мышью жертвы, но физически при этом не находиться там».

Теперь MG предлагает приобрести его версию кабеля Lightning за $200. Также в стоимость покупки войдут некоторые «дополнительные возможности».

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru