



В июле опасные Android-приложения из Google Play скачали 32 млн раз

В июле опасные Android-приложения из Google Play скачали 32 млн раз

В июле опасные Android-приложения из Google Play скачали 32 млн раз

Официальный магазин приложений для Android Google Play в последнее время часто подвергается критике за большое количество вредоносных программ, размещённых на его площадке. Несмотря на жёсткие меры, злоумышленники находят способ загрузить свои приложения в магазин. Специалист компании ESET Лукас Стефанко поделился собранной за июль статистикой скачиваний опасных программ из Google Play.

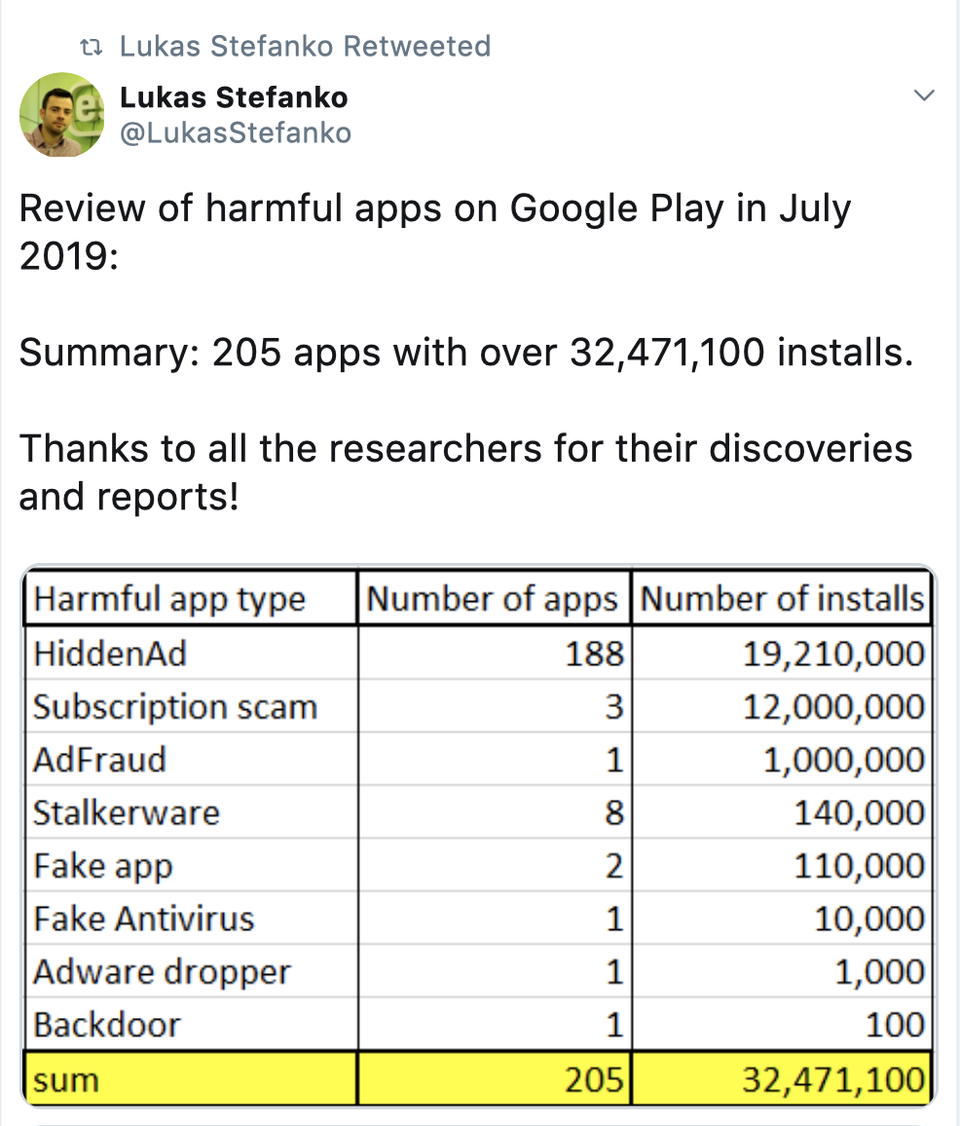
Всего в прошлом месяце, по словам Стефанко, из официального магазина Google Play можно было загрузить 205 «вредных» приложений. Звучит не так уж ужасно, пока вы не узнаете общее количество загрузок этих программ — 32 миллиона.

В Twitter исследователь ESET поделился статистикой — эксперт разбил вредоносные приложения по группам и привёл количество скачиваний каждого типа зловредов.

Как видно из статистики Стефанко, самыми популярными нежелательными приложениями стали программы, в которых содержится скрытая реклама. За ними идёт мошенничество с платными подписками — более одной трети всех загрузок.

Эксперты считают, что Google стоит задуматься над введением дополнительных мер безопасности, чтобы свести к минимуму возможность загрузки потенциально опасных приложений в официальный магазин Google Play.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru