



В июле опасные Android-приложения из Google Play скачали 32 млн раз

В июле опасные Android-приложения из Google Play скачали 32 млн раз

В июле опасные Android-приложения из Google Play скачали 32 млн раз

Официальный магазин приложений для Android Google Play в последнее время часто подвергается критике за большое количество вредоносных программ, размещённых на его площадке. Несмотря на жёсткие меры, злоумышленники находят способ загрузить свои приложения в магазин. Специалист компании ESET Лукас Стефанко поделился собранной за июль статистикой скачиваний опасных программ из Google Play.

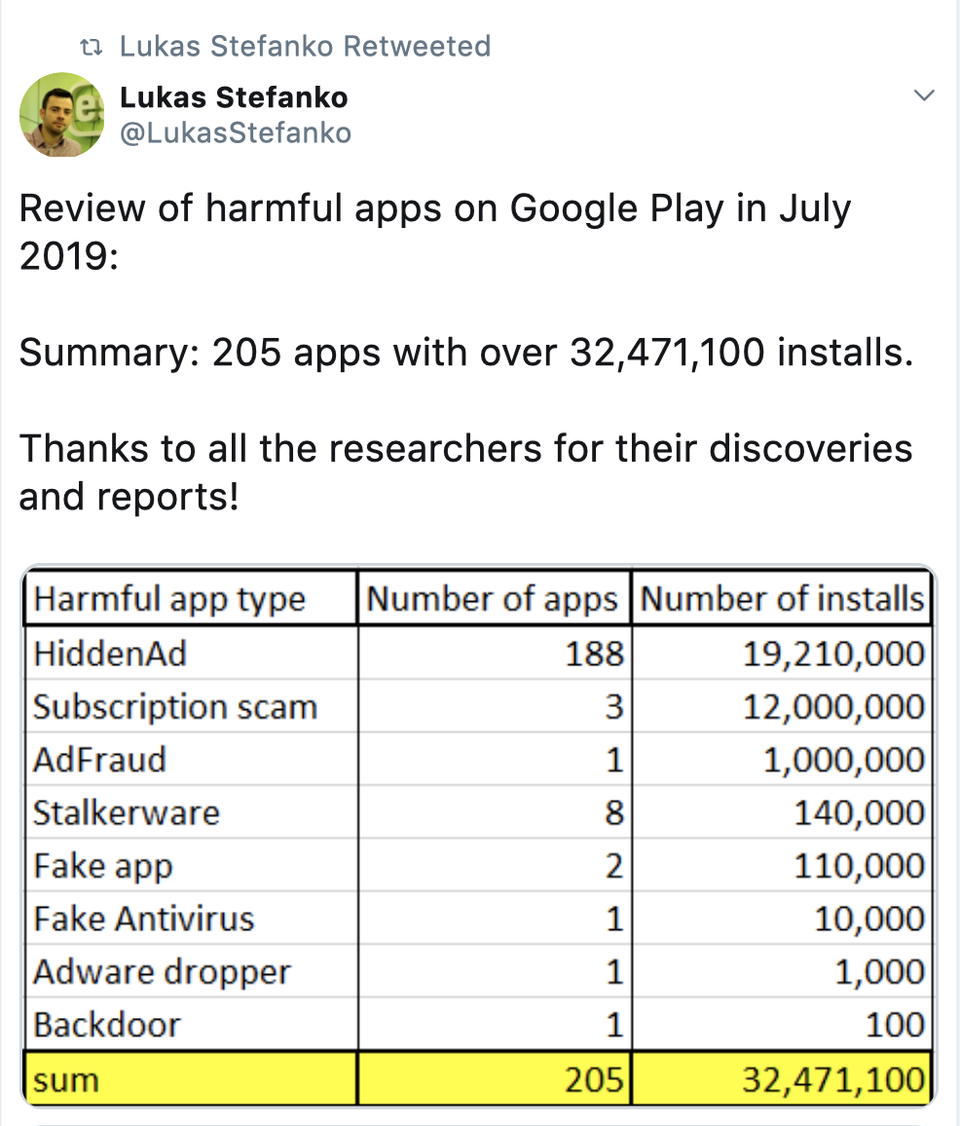
Всего в прошлом месяце, по словам Стефанко, из официального магазина Google Play можно было загрузить 205 «вредных» приложений. Звучит не так уж ужасно, пока вы не узнаете общее количество загрузок этих программ — 32 миллиона.

В Twitter исследователь ESET поделился статистикой — эксперт разбил вредоносные приложения по группам и привёл количество скачиваний каждого типа зловредов.

Как видно из статистики Стефанко, самыми популярными нежелательными приложениями стали программы, в которых содержится скрытая реклама. За ними идёт мошенничество с платными подписками — более одной трети всех загрузок.

Эксперты считают, что Google стоит задуматься над введением дополнительных мер безопасности, чтобы свести к минимуму возможность загрузки потенциально опасных приложений в официальный магазин Google Play.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru