



В июле опасные Android-приложения из Google Play скачали 32 млн раз

В июле опасные Android-приложения из Google Play скачали 32 млн раз

В июле опасные Android-приложения из Google Play скачали 32 млн раз

Официальный магазин приложений для Android Google Play в последнее время часто подвергается критике за большое количество вредоносных программ, размещённых на его площадке. Несмотря на жёсткие меры, злоумышленники находят способ загрузить свои приложения в магазин. Специалист компании ESET Лукас Стефанко поделился собранной за июль статистикой скачиваний опасных программ из Google Play.

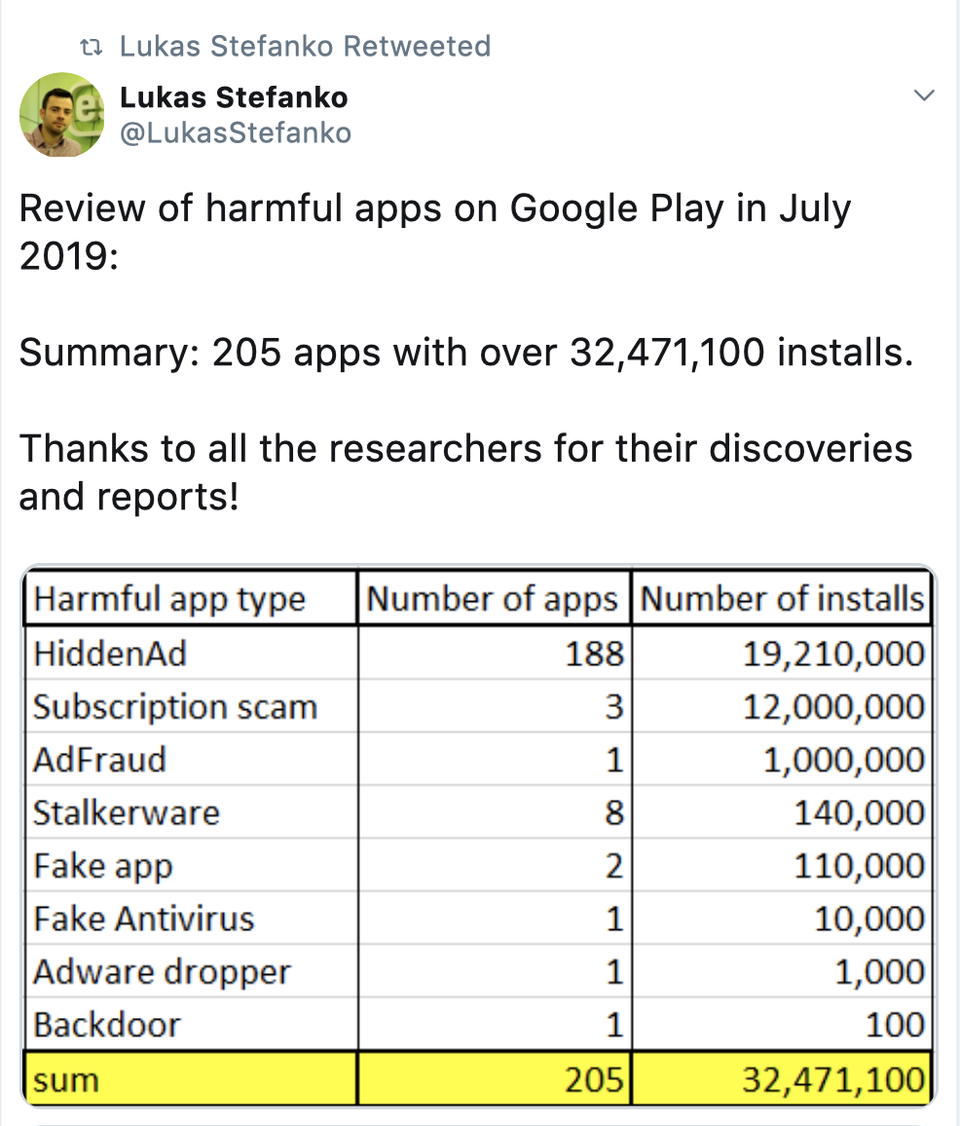
Всего в прошлом месяце, по словам Стефанко, из официального магазина Google Play можно было загрузить 205 «вредных» приложений. Звучит не так уж ужасно, пока вы не узнаете общее количество загрузок этих программ — 32 миллиона.

В Twitter исследователь ESET поделился статистикой — эксперт разбил вредоносные приложения по группам и привёл количество скачиваний каждого типа зловредов.

Как видно из статистики Стефанко, самыми популярными нежелательными приложениями стали программы, в которых содержится скрытая реклама. За ними идёт мошенничество с платными подписками — более одной трети всех загрузок.

Эксперты считают, что Google стоит задуматься над введением дополнительных мер безопасности, чтобы свести к минимуму возможность загрузки потенциально опасных приложений в официальный магазин Google Play.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru