



В июле опасные Android-приложения из Google Play скачали 32 млн раз

В июле опасные Android-приложения из Google Play скачали 32 млн раз

В июле опасные Android-приложения из Google Play скачали 32 млн раз

Официальный магазин приложений для Android Google Play в последнее время часто подвергается критике за большое количество вредоносных программ, размещённых на его площадке. Несмотря на жёсткие меры, злоумышленники находят способ загрузить свои приложения в магазин. Специалист компании ESET Лукас Стефанко поделился собранной за июль статистикой скачиваний опасных программ из Google Play.

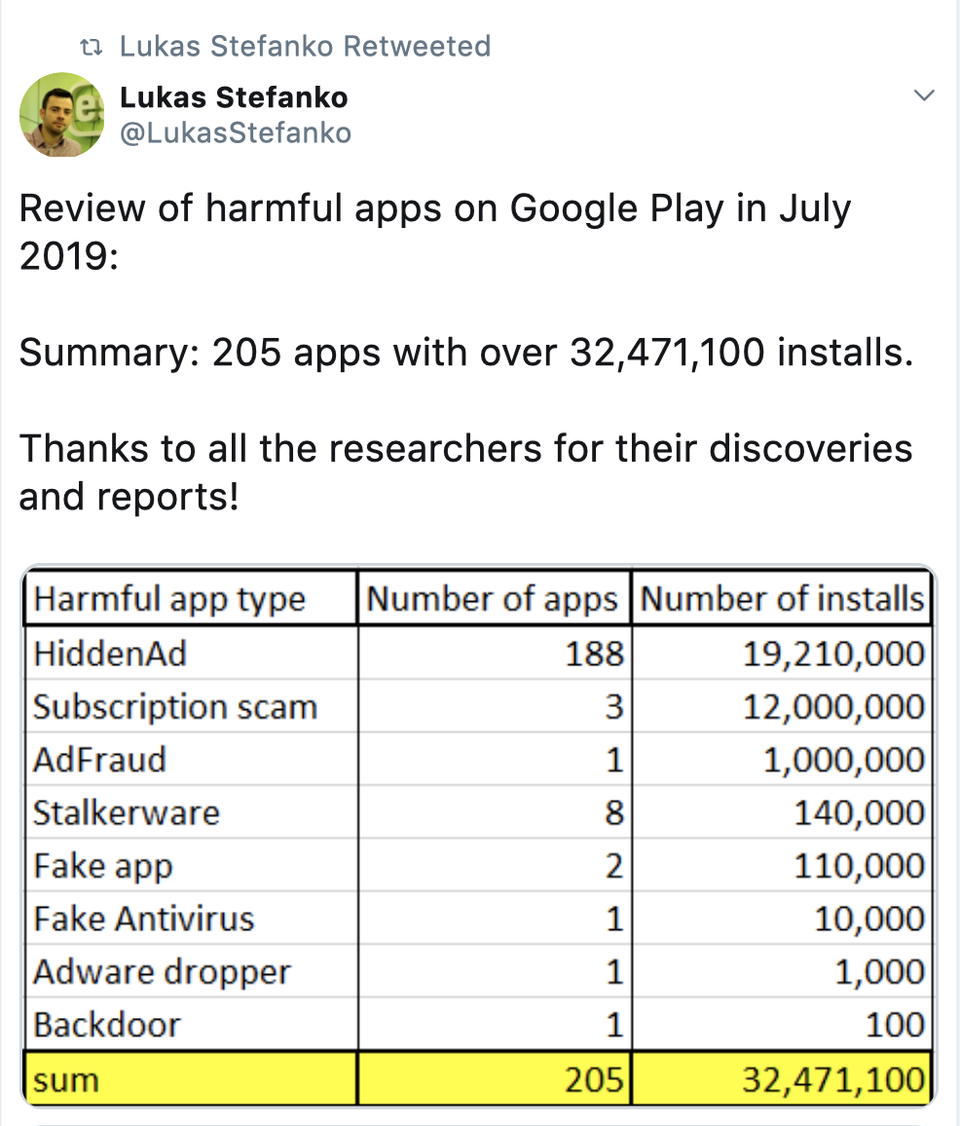
Всего в прошлом месяце, по словам Стефанко, из официального магазина Google Play можно было загрузить 205 «вредных» приложений. Звучит не так уж ужасно, пока вы не узнаете общее количество загрузок этих программ — 32 миллиона.

В Twitter исследователь ESET поделился статистикой — эксперт разбил вредоносные приложения по группам и привёл количество скачиваний каждого типа зловредов.

Как видно из статистики Стефанко, самыми популярными нежелательными приложениями стали программы, в которых содержится скрытая реклама. За ними идёт мошенничество с платными подписками — более одной трети всех загрузок.

Эксперты считают, что Google стоит задуматься над введением дополнительных мер безопасности, чтобы свести к минимуму возможность загрузки потенциально опасных приложений в официальный магазин Google Play.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru