



Киберпреступники используют новый Java-вредонос для атак на банкоматы

Киберпреступники используют новый Java-вредонос для атак на банкоматы

Киберпреступники используют новый Java-вредонос для атак на банкоматы

Эксперты сообщили о появлении нового Java-вредоноса, использующего API XFS (EXtension for Financial Service) для обналичивания денежных средств в банкоматах. Атаки такого вида ещё называют джекпотингом — злоумышленники заставляют устройство «выплевывать» купюры.

Специалисты отметили, что это весьма специфичная вредоносная программа, которую киберпреступники использовали в атаках на банковский сектор. Исследователи нашли связь проанализированного образца с недавними кибероперациями злоумышленников.

«Этот ATM-вредонос не полагается на стандартные интерфейсы для коммуникации, напротив — используются специфичные техники, которые говорят о хорошем уровне кастомизации», — объясняют эксперты.

«Не исключено, что киберпреступники получили инсайдерскую информацию из атакуемых финансовых организаций».

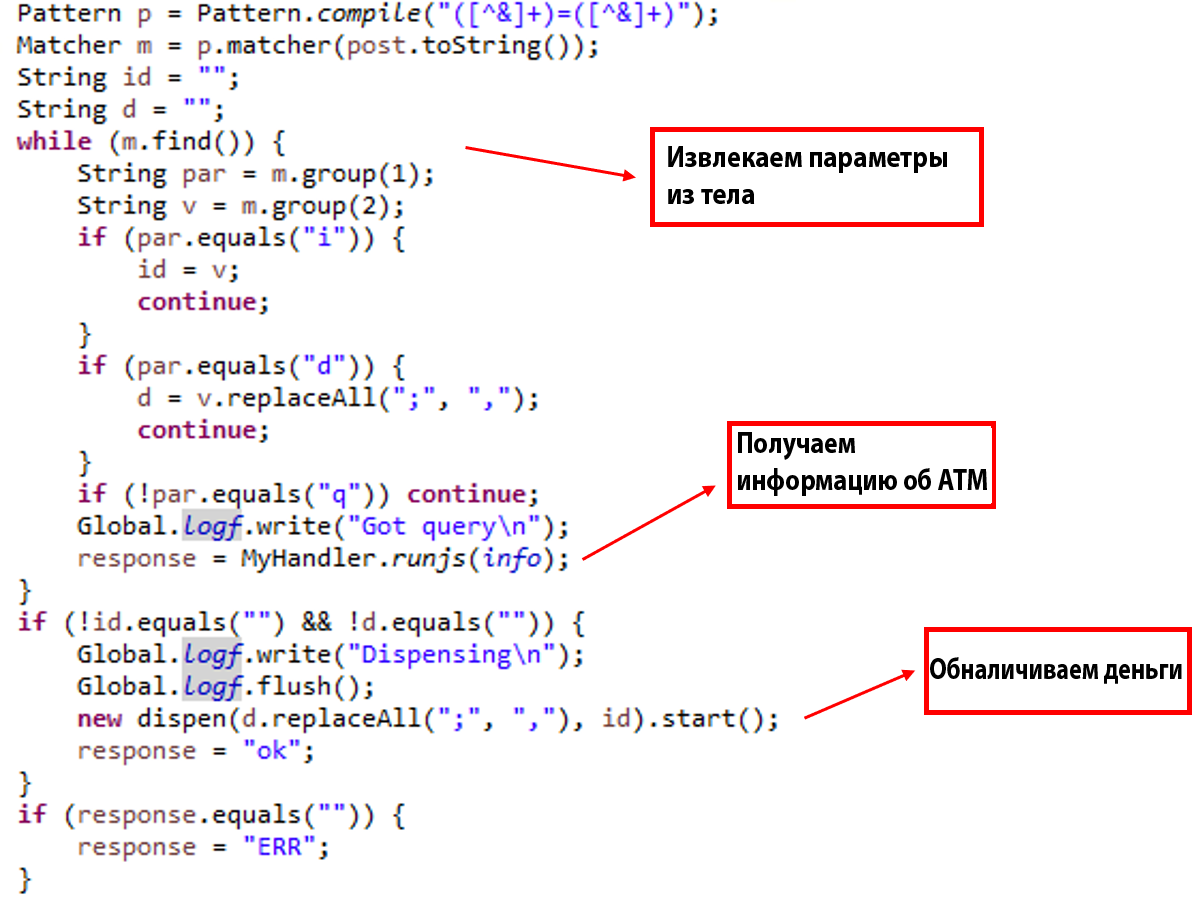
Попав в систему банкомата, вредоносная программа осуществляет ряд проверок — например, корректность работы Java Virtual Machine (JVM) — после чего поднимает HTTP-сервер, выступающий в качестве интерфейса между атакующим и целевым ATM.

В зловреде жестко закодирован IP-адрес 150.100.248[.]18, который потребуется на более поздних стадиях атаки. Используя простые HTTP-запросы, атакующий может активировать отдельные возможности вредоносной программы.

Большинство злонамеренных действий выполняется за счёт JavaScript-кода. Именно он помогает злоумышленникам опустошить содержимое банкомата.

В случае успешной атаки вредонос посылает соответствующую информацию на вышеупомянутый адрес 150.100.248[.]18. Что отличает эту программу от ее аналогов, делая при этом ее более опасной, — возможность удаленно выполнять batch-команды.

С полным техническим разбором этого вредоноса можно ознакомиться в блоге Yoroi.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru