



Киберпреступники используют новый Java-вредонос для атак на банкоматы

Киберпреступники используют новый Java-вредонос для атак на банкоматы

Киберпреступники используют новый Java-вредонос для атак на банкоматы

Эксперты сообщили о появлении нового Java-вредоноса, использующего API XFS (EXtension for Financial Service) для обналичивания денежных средств в банкоматах. Атаки такого вида ещё называют джекпотингом — злоумышленники заставляют устройство «выплевывать» купюры.

Специалисты отметили, что это весьма специфичная вредоносная программа, которую киберпреступники использовали в атаках на банковский сектор. Исследователи нашли связь проанализированного образца с недавними кибероперациями злоумышленников.

«Этот ATM-вредонос не полагается на стандартные интерфейсы для коммуникации, напротив — используются специфичные техники, которые говорят о хорошем уровне кастомизации», — объясняют эксперты.

«Не исключено, что киберпреступники получили инсайдерскую информацию из атакуемых финансовых организаций».

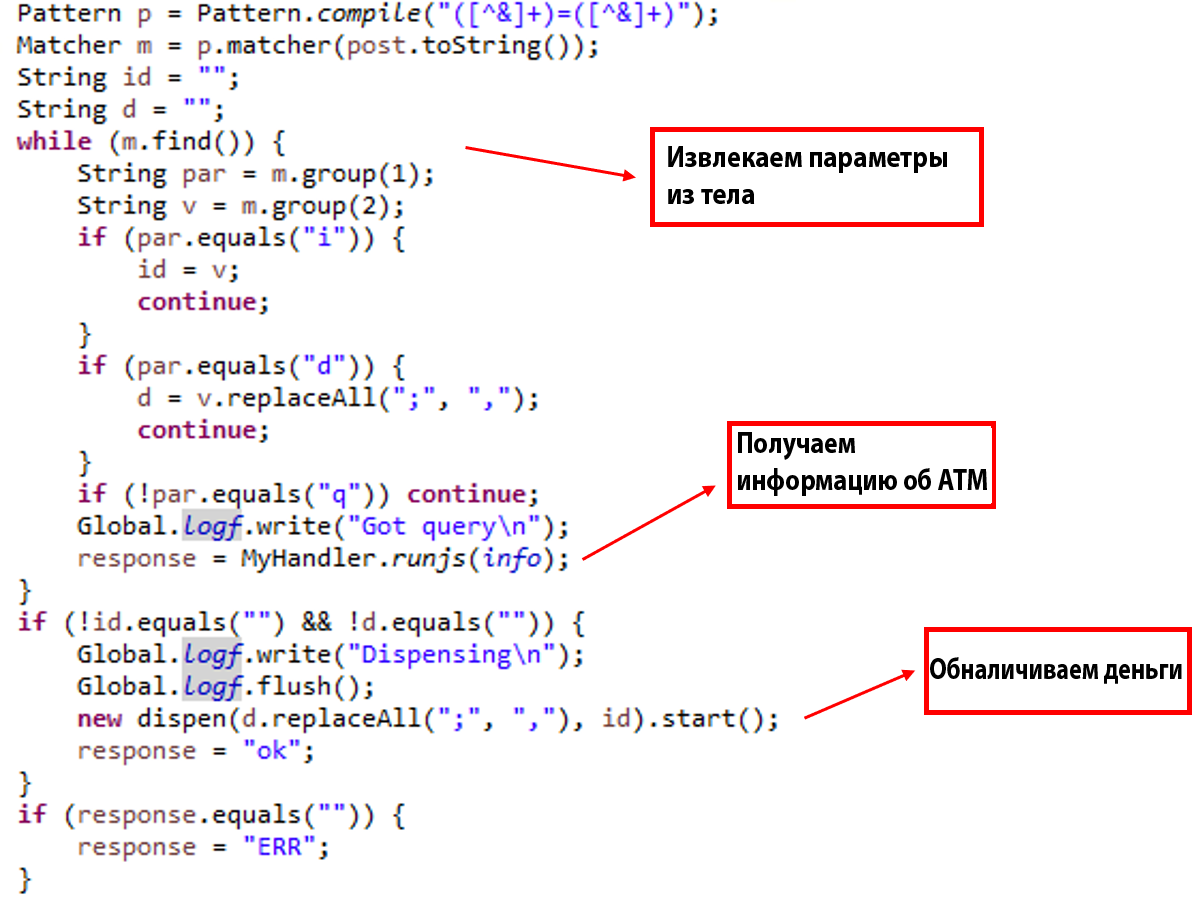
Попав в систему банкомата, вредоносная программа осуществляет ряд проверок — например, корректность работы Java Virtual Machine (JVM) — после чего поднимает HTTP-сервер, выступающий в качестве интерфейса между атакующим и целевым ATM.

В зловреде жестко закодирован IP-адрес 150.100.248[.]18, который потребуется на более поздних стадиях атаки. Используя простые HTTP-запросы, атакующий может активировать отдельные возможности вредоносной программы.

Большинство злонамеренных действий выполняется за счёт JavaScript-кода. Именно он помогает злоумышленникам опустошить содержимое банкомата.

В случае успешной атаки вредонос посылает соответствующую информацию на вышеупомянутый адрес 150.100.248[.]18. Что отличает эту программу от ее аналогов, делая при этом ее более опасной, — возможность удаленно выполнять batch-команды.

С полным техническим разбором этого вредоноса можно ознакомиться в блоге Yoroi.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru