



Червь MyDoom спустя 15 лет все ещё действует на автопилоте

Червь MyDoom спустя 15 лет все ещё действует на автопилоте

Червь MyDoom спустя 15 лет все ещё действует на автопилоте

Червяк MyDoom, который многими признан одной из самых деструктивных вредоносных программ в истории, все ещё наматывает круги в Сети. Действуя на автопилоте, вредонос атакует пользователей электронной почты по всему миру.

Семейство вредоносных программ MyDoom (также известно под именами Novarg, Mimail и Shimg) действует как минимум с 2004 года. Зловред имеет признаки червя — распространяется от жертвы к жертве с помощью электронной почты.

Некоторые образцы даже могли заражать цели через пиринговые сети (peer-to-peer, P2P).

После заражения MyDoom открывает бэкдор на TCP-портах 3127-3198, позволяя атакующим удаленно контролировать скомпрометированную систему. Таким образом, злоумышленник может загружать дополнительные вредоносные нагрузки и запускать DoS-атаки.

Помимо этого, MyDoom собирает имейл-адреса из различных источников на заражённой машине, после чего рассылает свою копию по этим адресам.

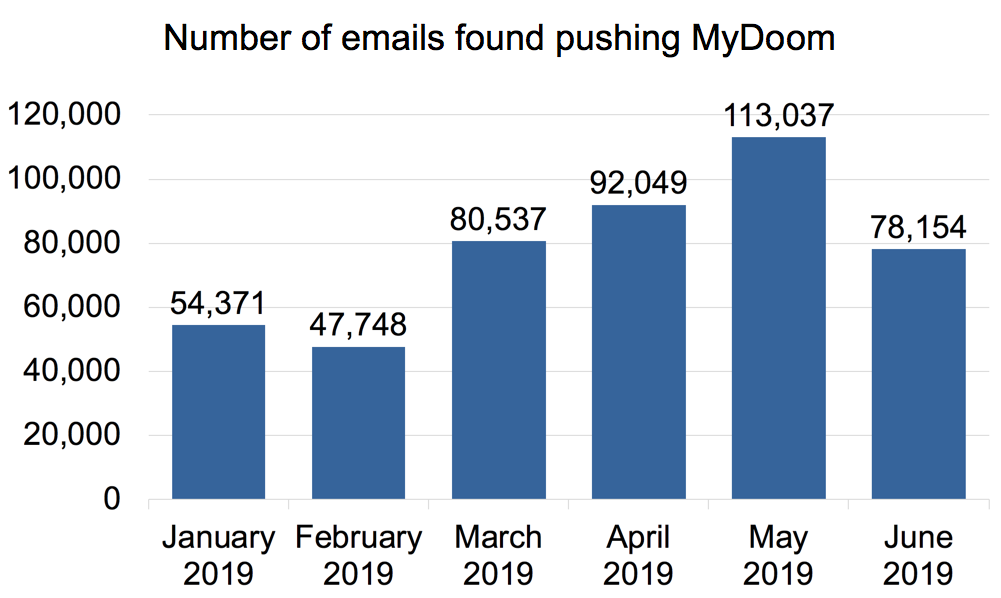
По словам Брэда Данкена из компании Palo Alto Networks, MyDoom все ещё можно встретить в Сети даже спустя 15 лет — каждый месяц детектируются образцы этого вредоноса.

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru