



CISA опубликовала инфографику рисков внедрения 5G

CISA опубликовала инфографику рисков внедрения 5G

CISA опубликовала инфографику рисков внедрения 5G

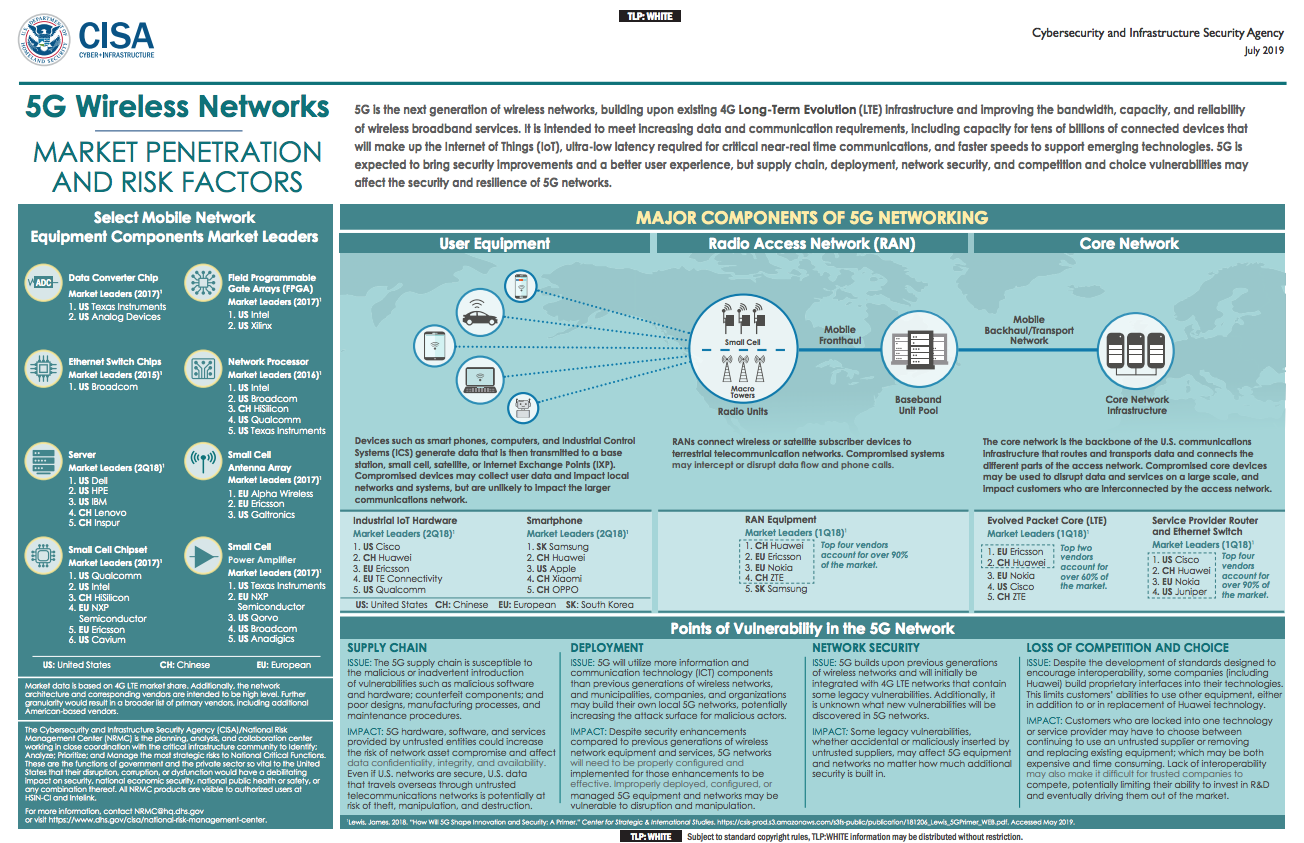
Агентство по кибербезопасности и защите инфраструктуры (CISA) США опубликовало инфографику, демонстрирующую риски внедрения стандарта связи нового поколения — 5G. В первую очередь CISA беспокоят различного рода уязвимости, как в программной, так и в аппаратной составляющей.

5G — новое поколение беспроводной связи, обещающее значительный прирост мощности и лучший пользовательский опыт в сравнении с 4G (Long-Term Evolution, LTE).

Однако, несмотря на все плюсы, CISA считает, что конкуренция между вендорами, а также различные уязвимости могут оказать негативное влияние на безопасность и устойчивость сетей 5G.

В опубликованной инфографике CISA описывает основные уязвимые места, которые впоследствии могут стать главными рисками для безопасности пользователей сетей нового поколения.

«Цепочка поставки 5G подвержена намеренному или неумышленному внедрению уязвимостей — например, вредоносное программное или аппаратное обеспечение, поддельные компоненты и плохая разработка», — говорится в инфографике (PDF) Агентства по кибербезопасности и защите инфраструктуры.

Также есть риски неправильной конфигурации. Поскольку 5G в некоторых случаях интегрируется с сетями 4G LTE, в которых могут содержаться старые уязвимости, создается дополнительный риск. Более того, в новых сетях могут присутствовать еще неизвестные дыры в безопасности.

По мнению CISA, все это может крайне негативно отразиться на целостности и конфиденциальности данных.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru