



CISA опубликовала инфографику рисков внедрения 5G

CISA опубликовала инфографику рисков внедрения 5G

CISA опубликовала инфографику рисков внедрения 5G

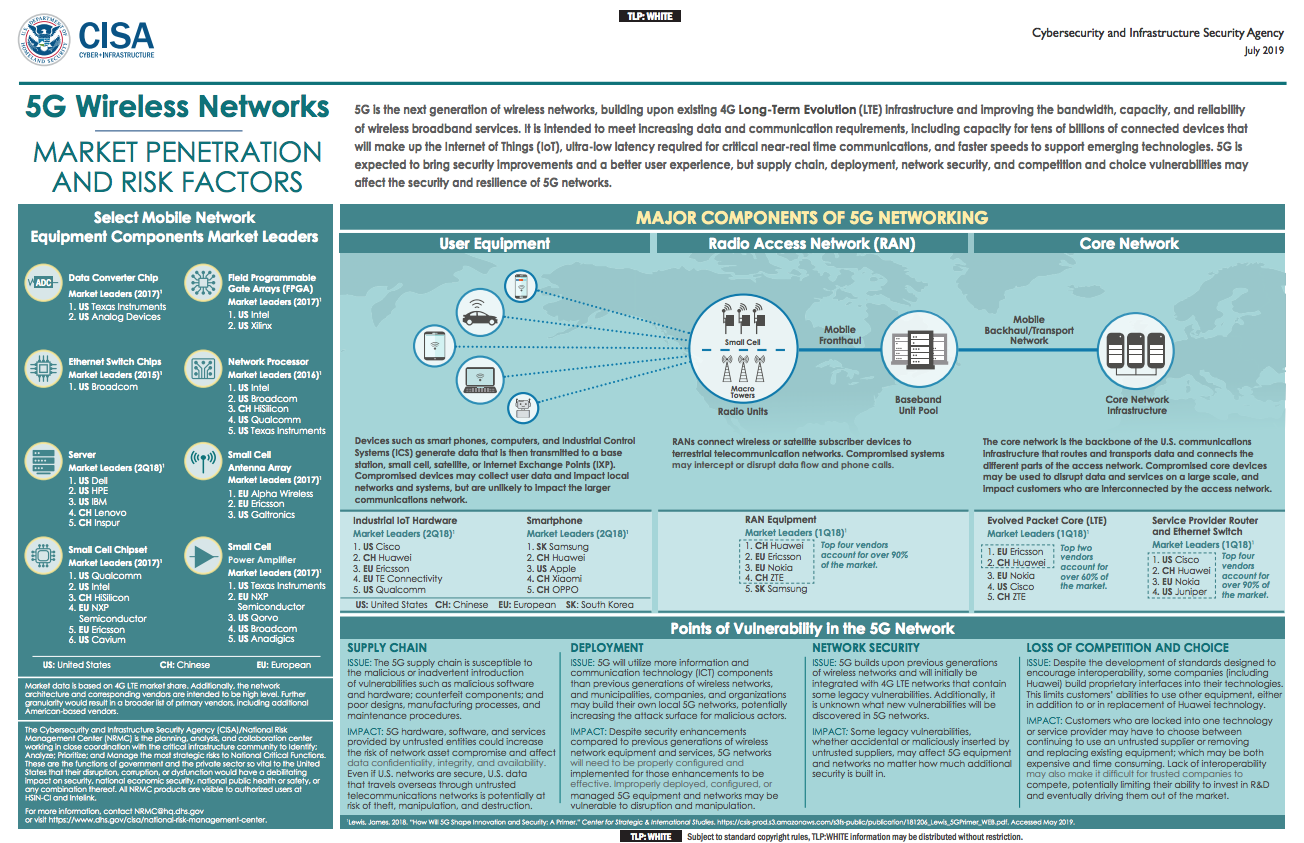
Агентство по кибербезопасности и защите инфраструктуры (CISA) США опубликовало инфографику, демонстрирующую риски внедрения стандарта связи нового поколения — 5G. В первую очередь CISA беспокоят различного рода уязвимости, как в программной, так и в аппаратной составляющей.

5G — новое поколение беспроводной связи, обещающее значительный прирост мощности и лучший пользовательский опыт в сравнении с 4G (Long-Term Evolution, LTE).

Однако, несмотря на все плюсы, CISA считает, что конкуренция между вендорами, а также различные уязвимости могут оказать негативное влияние на безопасность и устойчивость сетей 5G.

В опубликованной инфографике CISA описывает основные уязвимые места, которые впоследствии могут стать главными рисками для безопасности пользователей сетей нового поколения.

«Цепочка поставки 5G подвержена намеренному или неумышленному внедрению уязвимостей — например, вредоносное программное или аппаратное обеспечение, поддельные компоненты и плохая разработка», — говорится в инфографике (PDF) Агентства по кибербезопасности и защите инфраструктуры.

Также есть риски неправильной конфигурации. Поскольку 5G в некоторых случаях интегрируется с сетями 4G LTE, в которых могут содержаться старые уязвимости, создается дополнительный риск. Более того, в новых сетях могут присутствовать еще неизвестные дыры в безопасности.

По мнению CISA, все это может крайне негативно отразиться на целостности и конфиденциальности данных.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru