


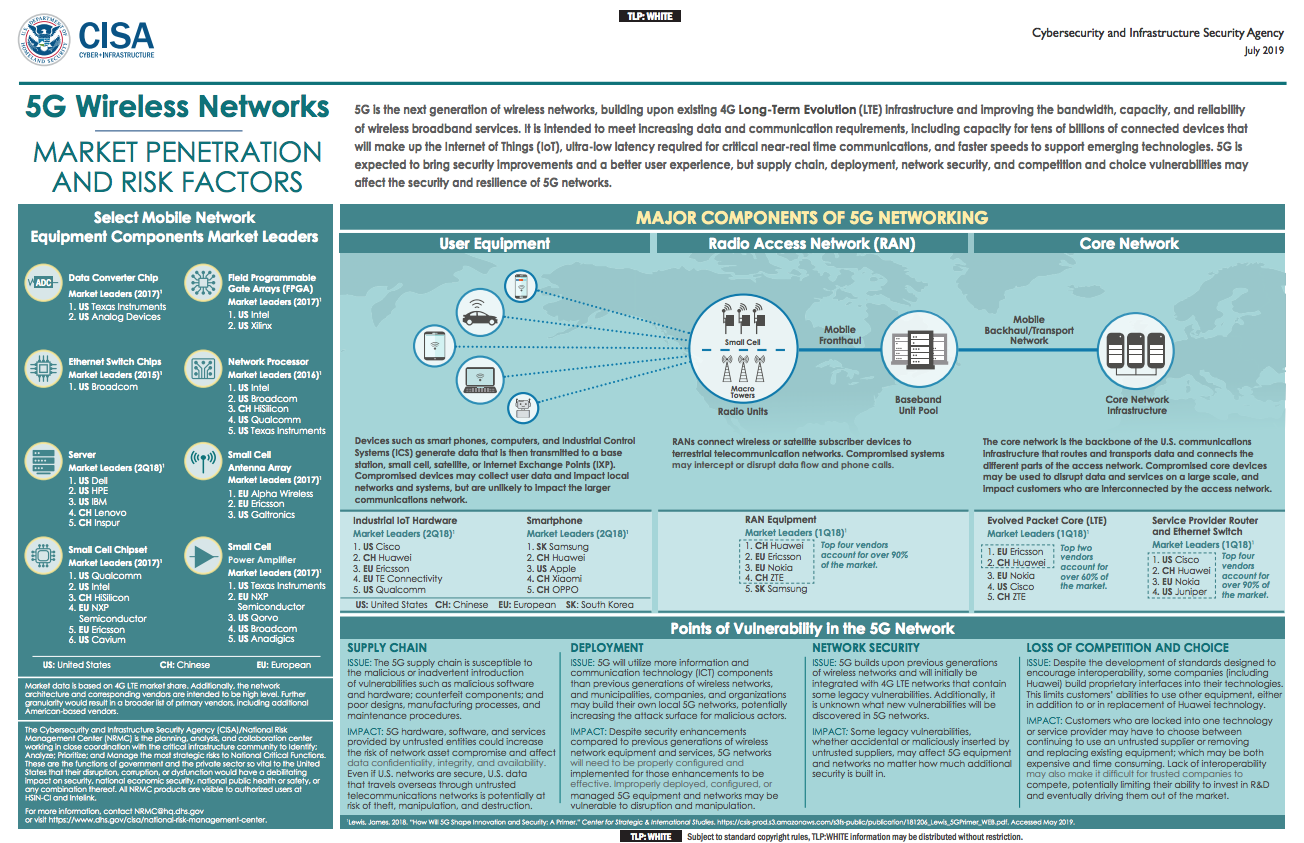

CISA опубликовала инфографику рисков внедрения 5G

CISA опубликовала инфографику рисков внедрения 5G

CISA опубликовала инфографику рисков внедрения 5G

Агентство по кибербезопасности и защите инфраструктуры (CISA) США опубликовало инфографику, демонстрирующую риски внедрения стандарта связи нового поколения — 5G. В первую очередь CISA беспокоят различного рода уязвимости, как в программной, так и в аппаратной составляющей.

5G — новое поколение беспроводной связи, обещающее значительный прирост мощности и лучший пользовательский опыт в сравнении с 4G (Long-Term Evolution, LTE).

Однако, несмотря на все плюсы, CISA считает, что конкуренция между вендорами, а также различные уязвимости могут оказать негативное влияние на безопасность и устойчивость сетей 5G.

В опубликованной инфографике CISA описывает основные уязвимые места, которые впоследствии могут стать главными рисками для безопасности пользователей сетей нового поколения.

«Цепочка поставки 5G подвержена намеренному или неумышленному внедрению уязвимостей — например, вредоносное программное или аппаратное обеспечение, поддельные компоненты и плохая разработка», — говорится в инфографике (PDF) Агентства по кибербезопасности и защите инфраструктуры.

Также есть риски неправильной конфигурации. Поскольку 5G в некоторых случаях интегрируется с сетями 4G LTE, в которых могут содержаться старые уязвимости, создается дополнительный риск. Более того, в новых сетях могут присутствовать еще неизвестные дыры в безопасности.

По мнению CISA, все это может крайне негативно отразиться на целостности и конфиденциальности данных.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru