



Злоумышленники взломали Twitter, почту и новостную ленту Скотленд-Ярда

Злоумышленники взломали Twitter, почту и новостную ленту Скотленд-Ярда

Злоумышленники взломали Twitter, почту и новостную ленту Скотленд-Ярда

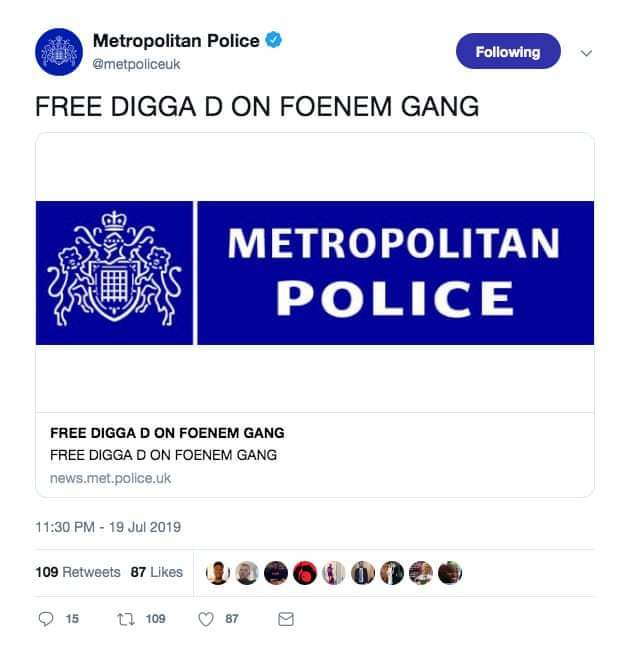
Неизвестные злоумышленники взломали Twitter-аккаунт, электронные почтовые ящики и новостные страницы Скотленд-Ярда, после чего разместили там странные сообщения. Полиция Лондона уже принесла извинения за инцидент.

Сначала содержание размещённых хакерами сообщений ограничивалось словом «test» и случайным набором букв. Позже на сайте полиции появилась ненормативная лексика, антиполицейские высказывания и призывы отпустить заключённого под стражу рэпера.

«Отпустите Digga D», — гласило одно из посланий киберпреступников.

Представители Скотленд-Ярда попросили игнорировать твиты сомнительного содержания, а также отметили, что в целом ИТ-инфраструктура не пострадала. Атакующим удалось скомпрометировать лишь MyNewsDesk, которая публиковала пресс-релизы полиции.

«Несанкционированные сообщения появились только в новостной секции нашего сайта, а также в Twitter-аккаунте. Мы приносим извинения нашим подписчикам за доставленные неудобства», — заявили в полиции Лондона.

Стоит отметить, что на официальный аккаунт полиции Лондона в Twitter подписаны 1,22 миллиона человек.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru